
 #1

 davidcarliez/cover
クラウドコーディングエージェントに私有データ、内部インフラ、シークレットを持ち込まず、ワークフローを壊さないようにしましょう。
 conviso-archives/firefox_tunnel
Firefoxのcookie.sqliteを介してペイロードを流出させ、HTML/JSを自動送信することで、レッドチーム作戦のためのステルスなファイアウォールバイパスを可能にするブラウザベースのC2トンネル。
 secforce/tunna
Tunnaは、あらゆるTCP通信をHTTP上でラップしてトンネリングするツールセットです。完全にファイアウォールで保護された環境でのネットワーク制限を回避するために使用できます。
 federicodotta/brida
Burp SuiteとFridaの新しい架け橋!
 justmao945/mallory
SSH経由のHTTP/HTTPSプロキシ
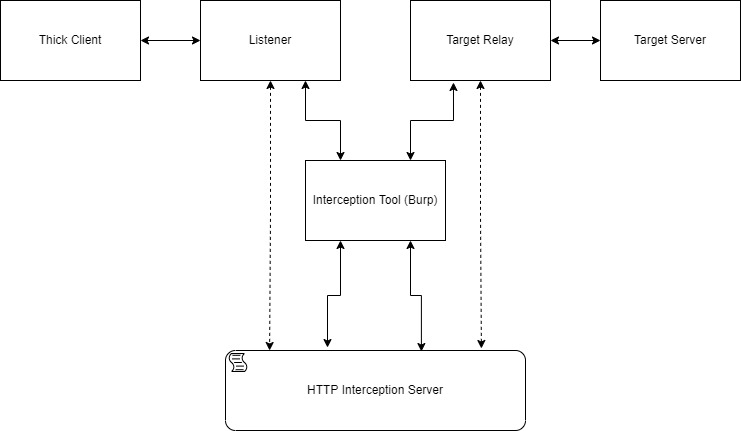 cyberark/mitm_intercept
Burpなどを通じて非HTTPプロトコルをインターセプトおよび変更する、ややハッキング的でない方法
 tanprathan/mobileapp-pentest-cheatsheet
The Mobile App Pentest チートシートは、特定のモバイルアプリケーションペネトレーションテストのトピックに関する高価値情報の簡潔なコレクションを提供するために作成されました。
 rakib-nyc/nullorigin
研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
 owasp-modsecurity/modsecurity
ModSecurityは、Apache、IIS、Nginx向けのオープンソースでクロスプラットフォームなWebアプリケーションファイアウォール(WAF)エンジンです。堅牢なイベントベースのプログラミング言語を備えており、Webアプリケーションに対するさまざまな攻撃から保護し、HTTPトラフィックの監…
 praetorian-inc/titus
高性能シークレットスキャナ。CLI、Goライブラリ、Burp Suite拡張機能、Chrome拡張機能。487個の検出ルールとライブな認証情報検証。
 portswigger/bambdas
Burp Suite Professional および Community 向けの Bambdas コレクション。
 joanbono/gurp
Goで書かれたBurp Commander
 matrixleons/evilwaf
evilwafは、一般的なWebアプリケーションファイアウォール(WAF)を検出してバイパスするように設計されたペネトレーションテストツールです。
 sauravrao637/oproxy
オープンソースのMITMプロキシ。ネットワークトラフィックの傍受、検査、モック化が可能です。
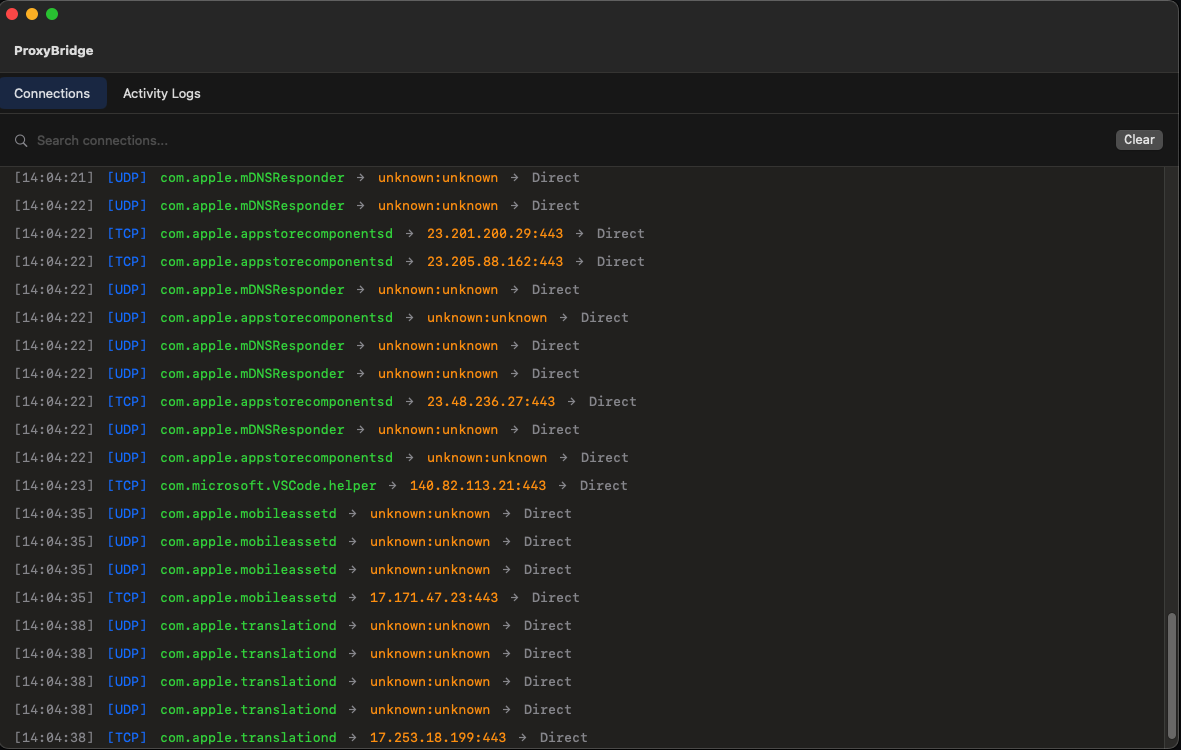 interceptsuite/proxybridge
Simple Proxy Client to force proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 inaz2/proxy2
単一のPythonスクリプトで動作するHTTP/HTTPSプロキシ
 t3l3machus/pentest-pivoting
ペネトレーションテスト / CTF チャレンジのためのネットワークピボティングのコンパクトなガイド










