
 #1

 threatexpert/gonc
自動NATトラバーサル、安全なP2P、およびシェルアクセス、ファイル転送、ネットワークプロキシのための高度な機能を備えたNetcat。
 muraenateam/muraena
ほぼ透過的なリバースプロキシを用いて、標的のWebアプリケーションを動的にミラーリングし、オリジンサーバーと対話しながら、フィッシングおよびフィッシング後の活動を自動化します。
 hackwarts12/burp-recordadora
BurpSuiteのプロキシ履歴、Repeaterリクエスト、Intruderペイロードをセッションをまたいで保持し、Webペンテスト用に.logファイルをエクスポート・インポートします。
 0xbartita/cookie-swapper
Burp Suite 拡張機能で、設定可能なルールを使用してリクエスト内のCookieとヘッダーを自動的に置き換えます。大量のリクエスト履歴にわたってバグを再テストする際に、セッショントークンの手動コピー&ペーストを排除します。

 yukibtc/redknife
攻撃的セキュリティのためのスイスアーミーナイフ。
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 0xmarik/aresius
ペネトレーションテスターおよびバグバウンティハンター向けのネイティブHTTP/HTTPS傍受プロキシ。ライブリクエスト改ざん、リクエストリプレイ、高速ファジング、HTTPQLフィルタリングを備える。
 httptoolkit/httptoolkit
HTTP Toolkitは、Windows、Linux、Mac上でHTTP(S)を使ったデバッグ、テスト、開発を行うための美しくオープンソースなツールです :tada: フィードバックや質問はこちらでissueを作成してください。
 ebryx/aes-killer
AES暗号化トラフィックをリアルタイムで復号するBurpプラグイン
 synacktiv/hopla
HopLa Burp Suite Extenderプラグイン - AI機能、オートコンプリートサポート、そして便利なペイロード一式をBurp Suiteにもたらします。
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 ericmtzmtz/pwnproxy
ペンテスター、AIエージェント、CI/CDパイプライン、およびチーム向けの、オープンでローカルファーストなセキュリティテストプラットフォーム。
 rhinosecuritylabs/iprotate_burp_extension
リクエストごとにIPをローテーションするためにAWS API Gatewayを使用するBurp Suite用の拡張機能
 ytkoka/impersonate-proxy
TLSフィンガープリント(JA3/JA4)、HTTP/2フィンガープリント、HTTPヘッダーの順序、User-Agentを、単一のYAML設定ファイルからすべて制御できるローカルMITMプロキシ。
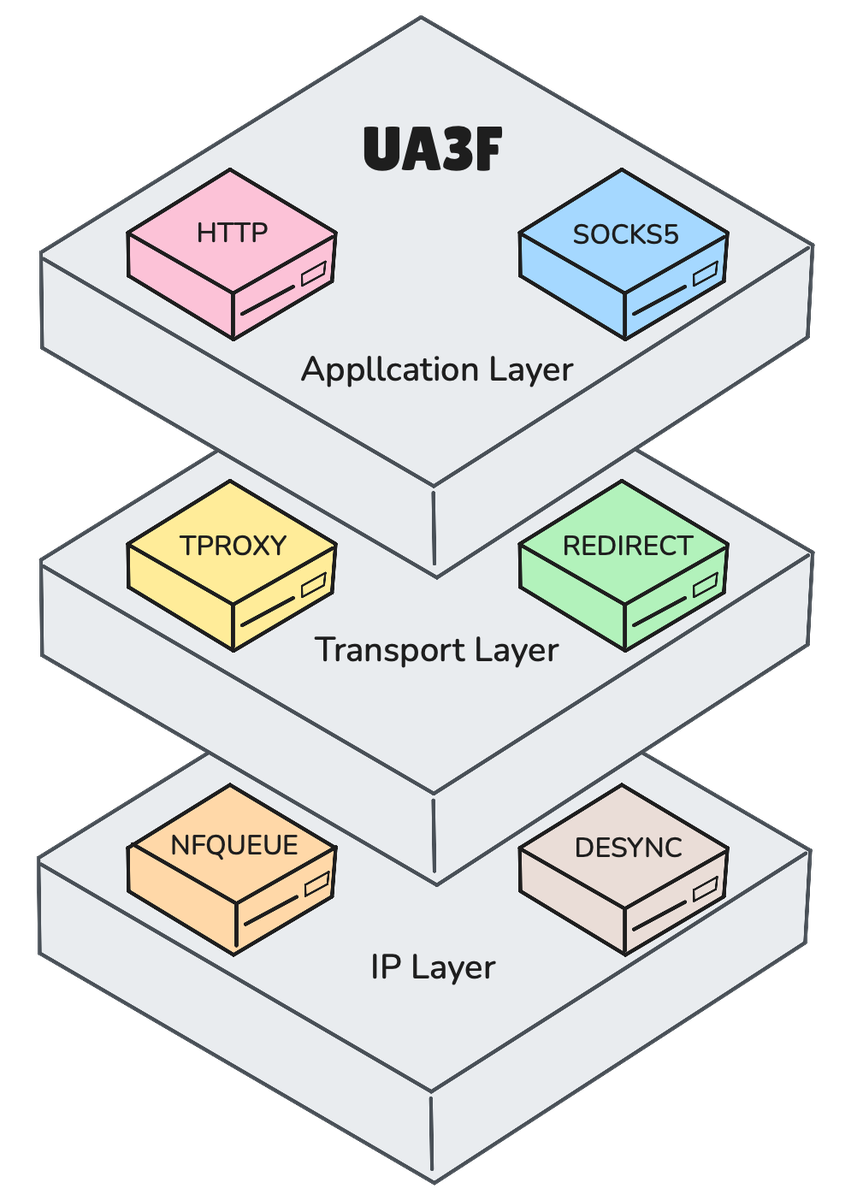 sunbk201/ua3f
HTTP、SOCKS5、TPROXY、REDIRECT、NFQUEUEモードをサポートし、HTTPS MitM、ルールベースのヘッダー/ボディ書き換え、DPIデシンクを備えた透過型HTTP(S)書き換えプロキシ。
 masterking32/masterhttprelayvpn
ドメインフロントを用いたHTTP/SOCKS5プロキシトンネリングをGoogle Apps Script経由で実現し、MITM TLSインターセプション、HTTP/1-2多重化、DPI回避を行う。
 httptoolkit/frida-interception-and-unpinning
Fridaスクリプトを使用して、実行時にモバイルアプリケーションを書き換え、すべてのHTTPSトラフィックを直接MitMするためのツールです。








