
 #1
セキュリティテストのためにウェブトラフィックを傍受、分析、変更するためのツール。
Kitploit おすすめ

 p3n73st3r/ghazi
Ghaziは、BurpSuiteのプラグインで、「XSS、SQLi、SSTI、SSRF、RCE、LFI」などのさまざまなペイロードを異なるタブを介してテストします。各タブは、「Proxy」または「Repeater」タブ内で、すべてのGETまたはPOSTパラメータを選択されたタブに置き換えます。
 ipopov/starttls-mitm
STARTTLS対応の透過型中間者プロキシ
 xnl-h4ck3r/auto-repeater
Burp Suiteを使用したHTTPリクエストの自動繰り返し
 infobyte/faraday_zap
FaradayでのコラボレーションのためのZap拡張機能
 google/martian
Martianは、カスタムHTTP/Sプロキシを構築するためのライブラリです。
 nccgroup/berserko
Kerberos認証を実行するBurp Suite拡張機能
 jas502n/burpsuite-plugin
Plugin For BurpSuite (Pentester)
 icecubesandwich/caddysmith
Cobalt StrikeまたはSliver C2プロファイルからCaddyリダイレクタ設定を生成します。

 syss-research/wcfproxy
net.tcpベースのWCFトラフィックのプロキシ。
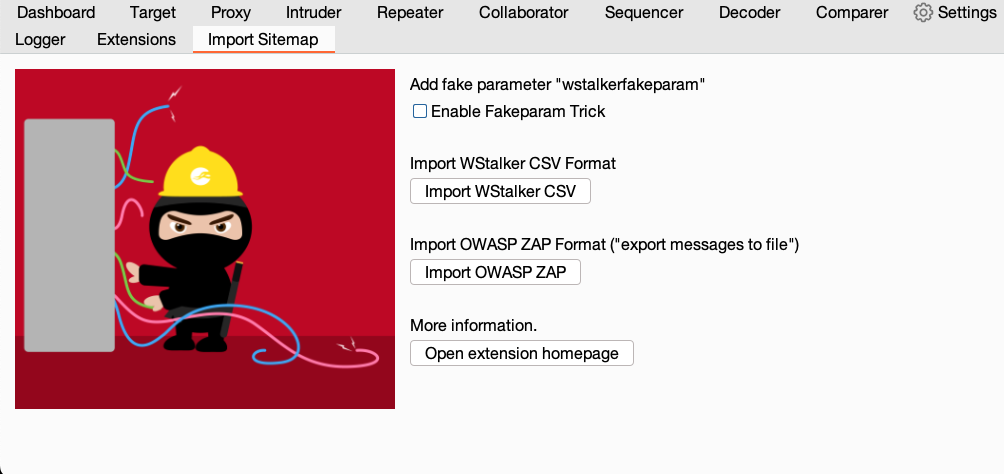 nccgroup/burpimportsitemap
Import To Sitemap は、wstalker CSV ファイルまたは ZAP エクスポートファイルを Burp Sitemap にインポートするための Burp Suite 拡張機能です。
 ssh-mitm/ssh-mitm
ミラーは移動しました — GitHub および Codeberg を参照してください
 nccgroup/binproxy
BinProxyは、任意のTCP接続のためのプロキシです。BinData gemを使用してカスタムメッセージフォーマットを定義できます。
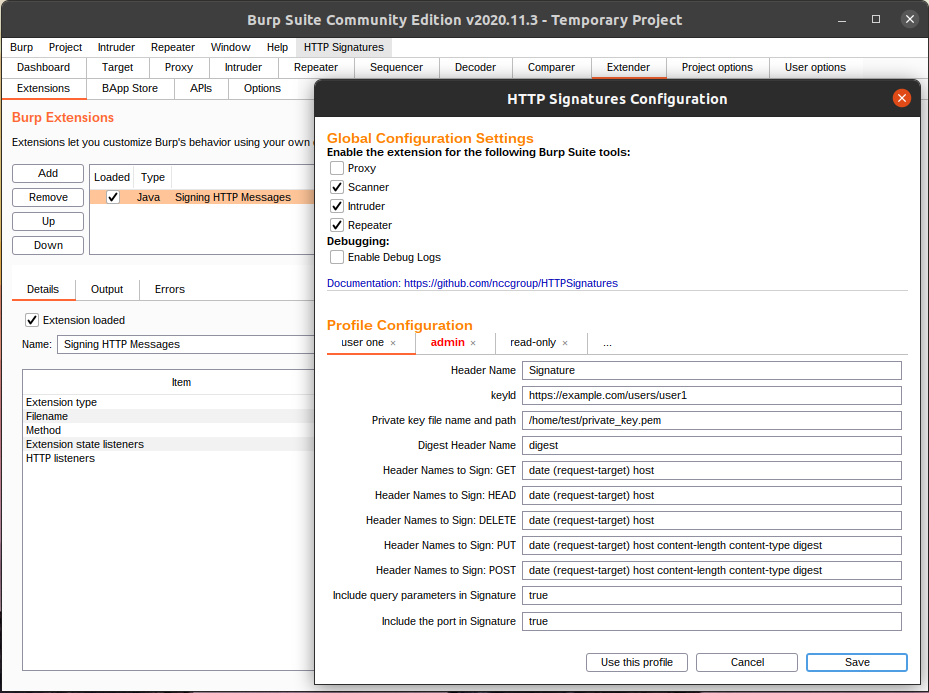 nccgroup/httpsignatures
Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 ドラフトを実装する Burp Suite 拡張機能。
 nccgroup/wcfdser-ngng
バイナリSOAPオブジェクトを読み取り可能かつ変更可能にするBurp Extenderプラグイン。
 hackvertor/repeat-strike
Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。








