
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 jaiguptanick/cve-2019-0232
Apache Tomcat - CGIServlet enableCmdLineArguments リモートコード実行 (RCE) の脆弱性解析とPoC
 nccgroup/dotnetpaddingoracle
Python実装の.NETパディングオラクル評価ツール
 mr-xn/cve-2023-28432
CVE-2023-28434 nuclei テンプレート
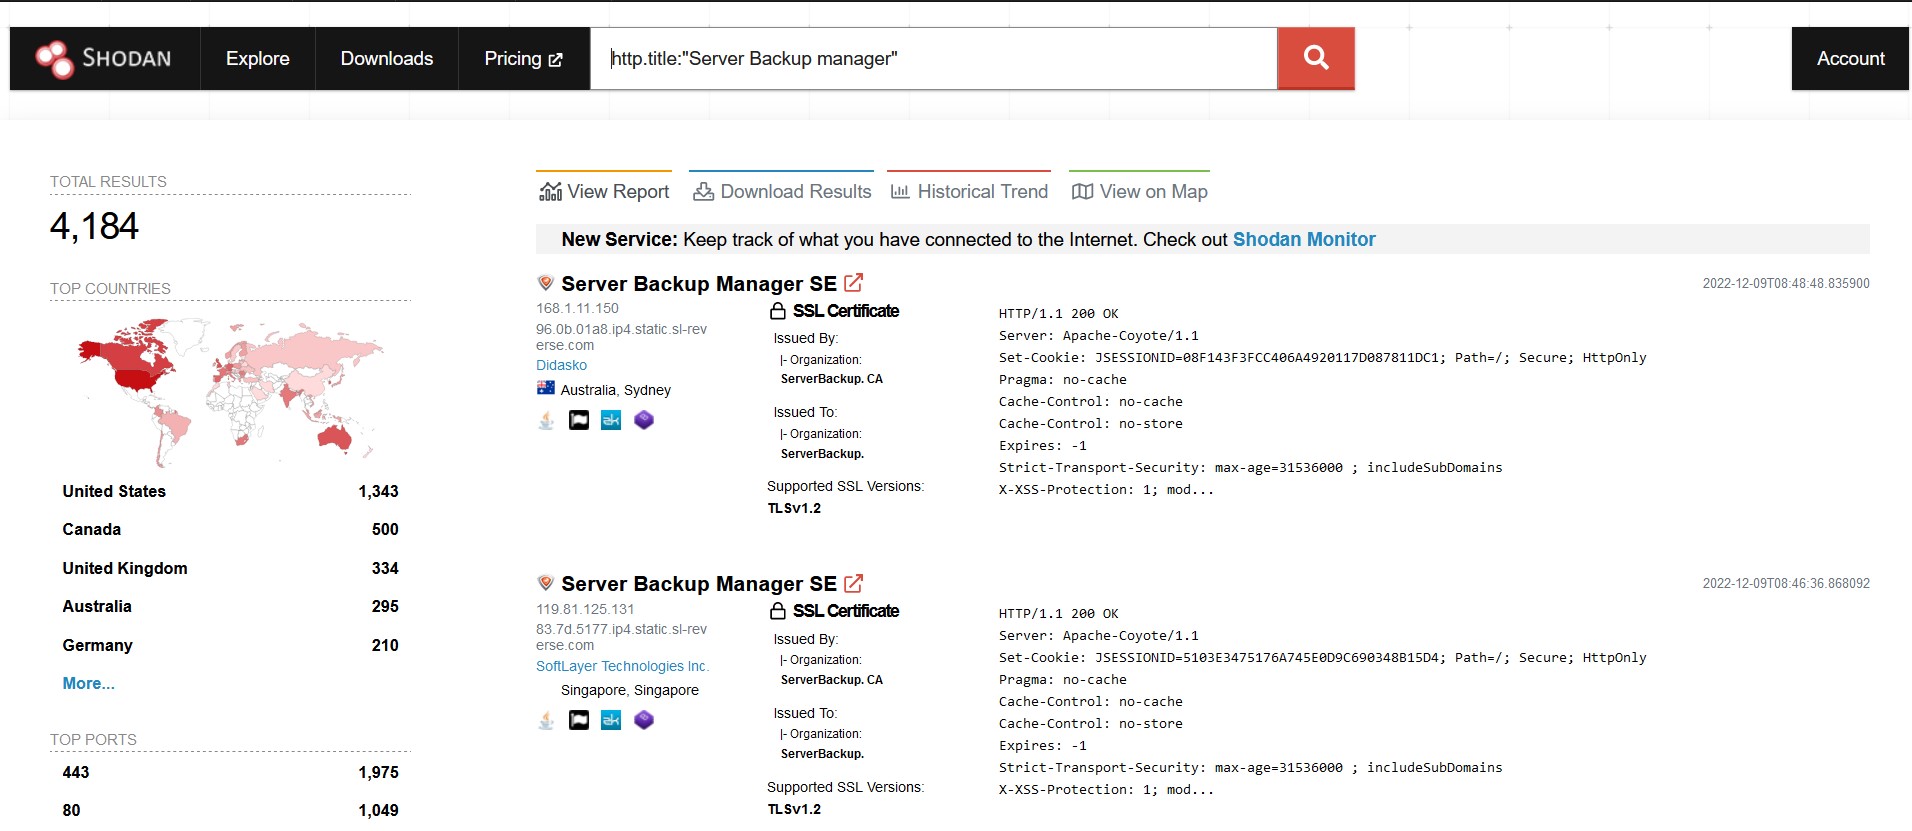 malwareman007/cve-2022-36537
CVE-2022-36537のPoC
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
BitBucket RCE CVE-2022-36804 用の実際のエクスプロイト
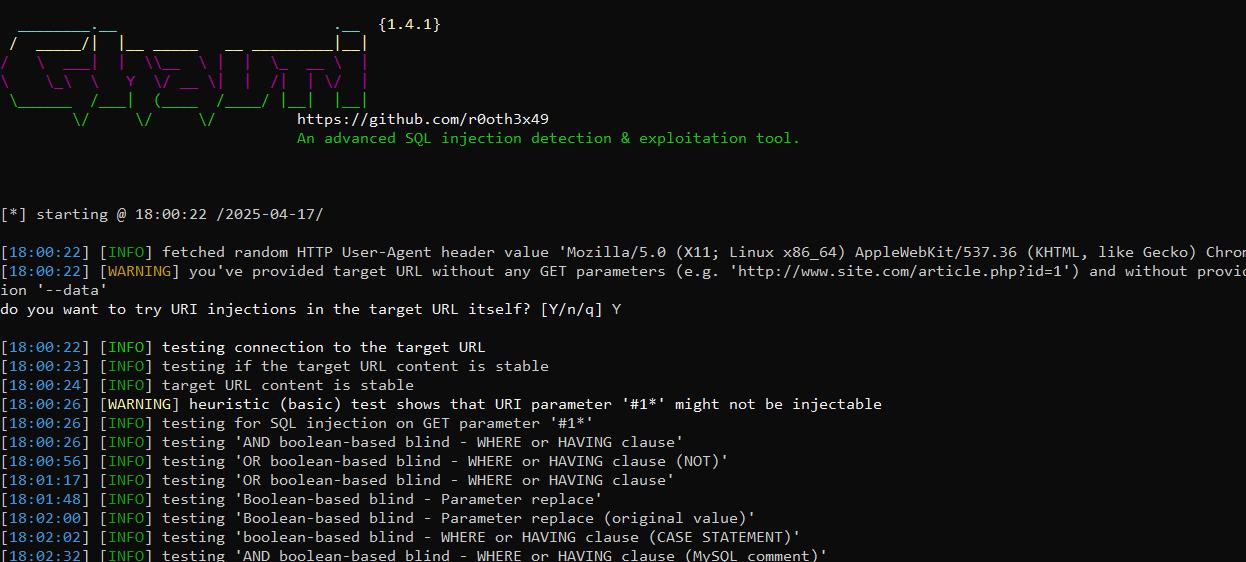 s1n6h/barcha
Barchaは、SQLインジェクション偵察のための万能ツールです 🔍。Goで書かれており、以下を自動化します: ShodanによるSSLホストの列挙 🕵️♂️ 死活確認とリダイレクトチェック(無効な証明書を無視)🔄 各ホストへのGhauriテストの自動実行 🛡️…
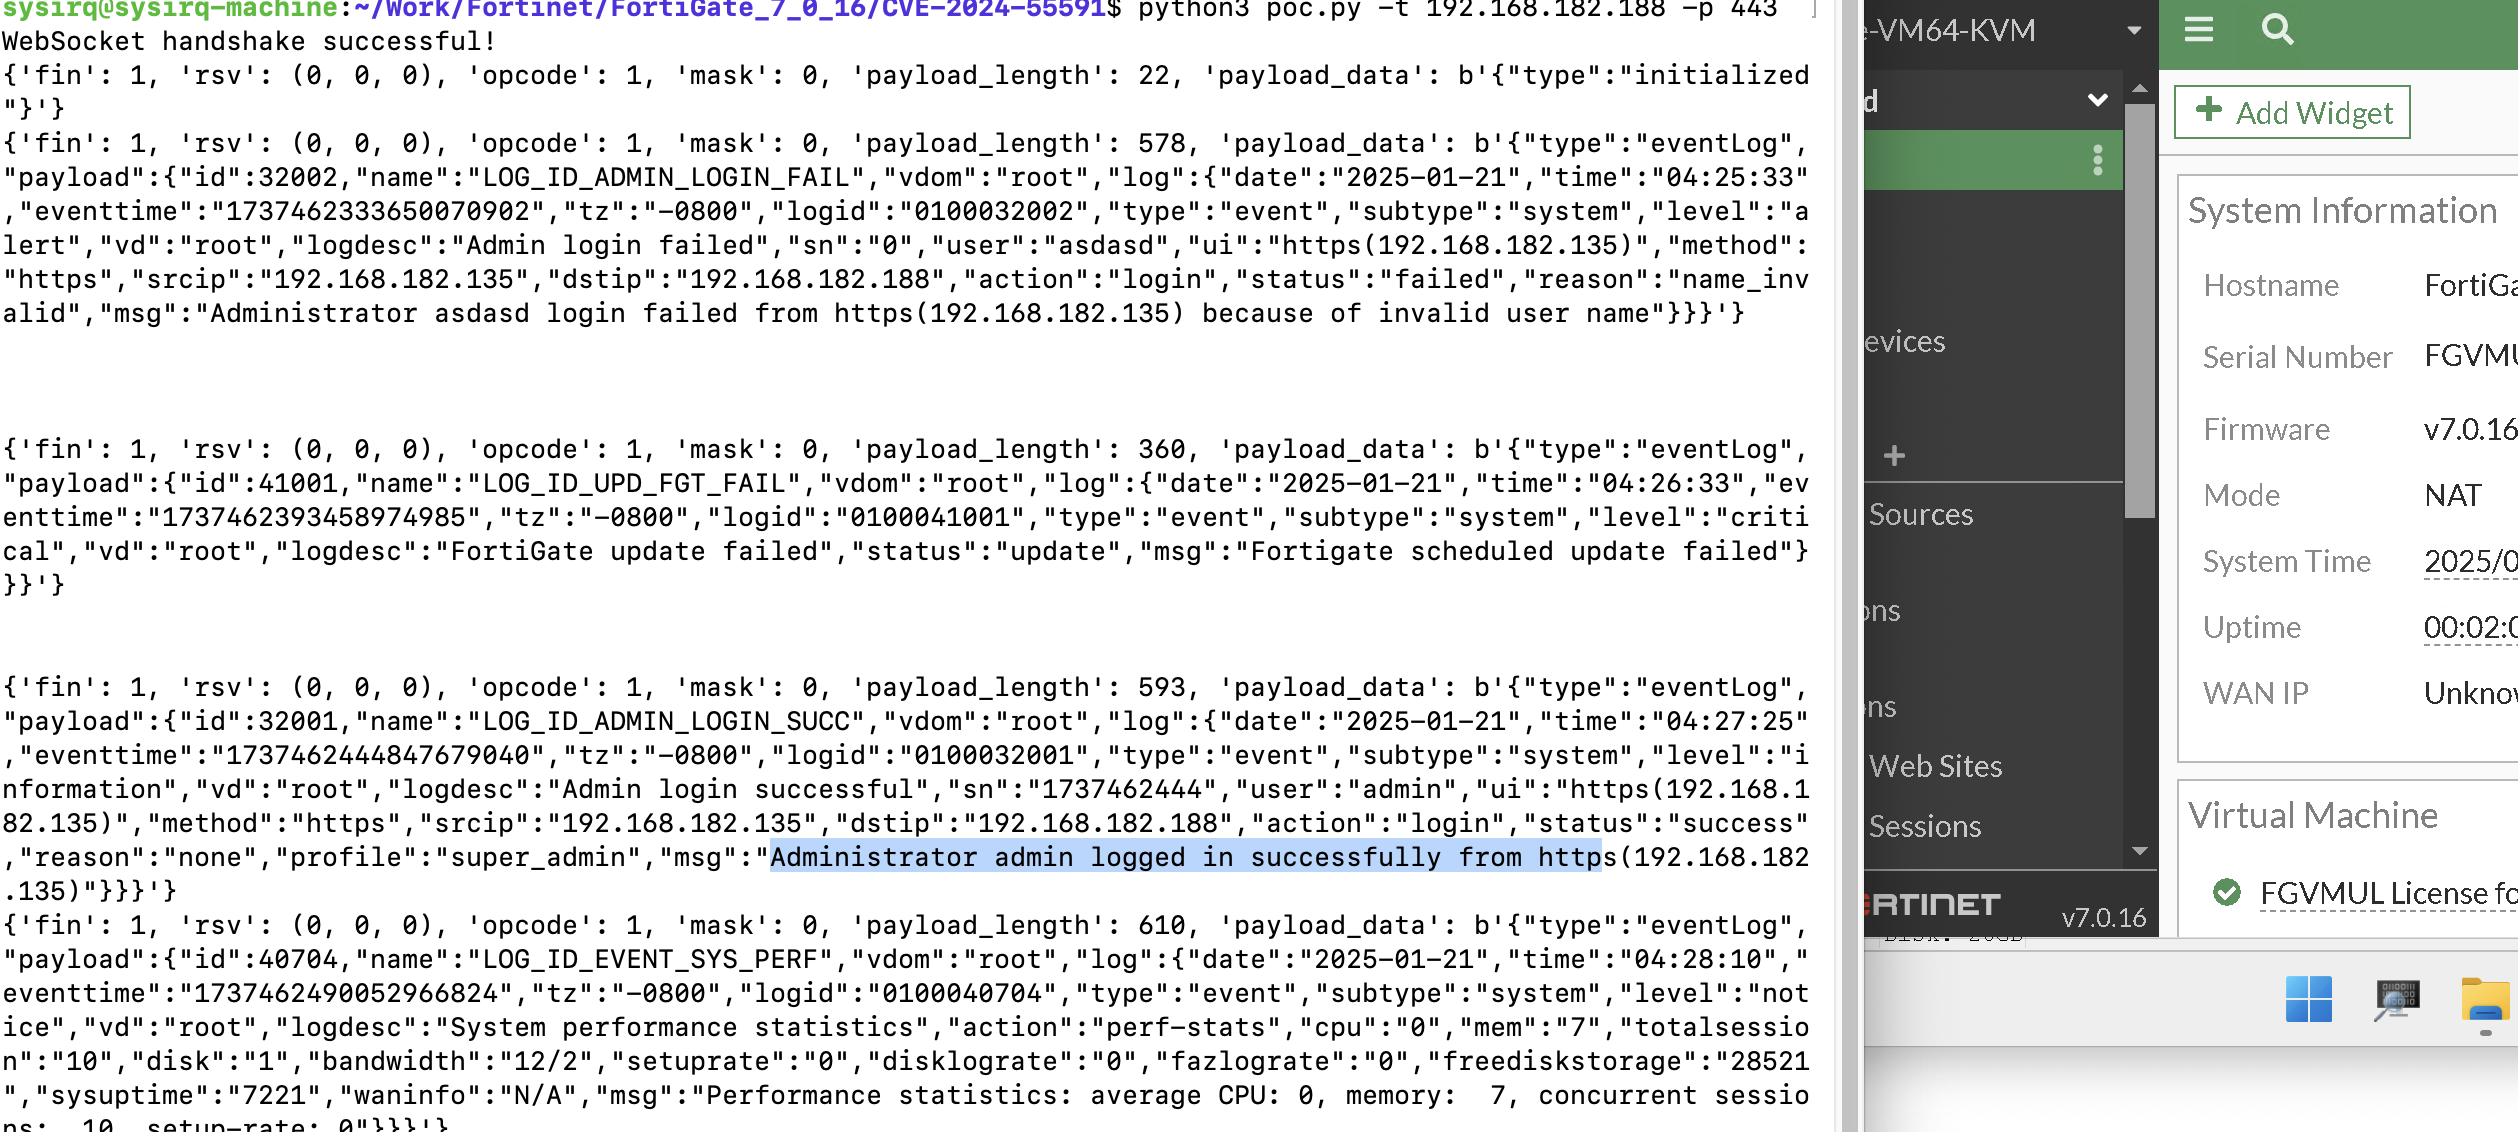 sysirq/fortios-auth-bypass-poc-cve-2024-55591
FortiOSの認証バイパス(CVE-2024-55591)の概念実証エクスプロイト。影響を受けるFortiGateおよびFortiProxyバージョンにおいて、WebSocketを介した未認証でのシステムログへのアクセスを可能にします。
 horizon3ai/cve-2024-23108
CVE-2024-23108: Fortinet FortiSIEM 認証不要の二次コマンドインジェクション
 nccgroup/jdser-ngng
Burp Extenderプラグインで、Javaオブジェクトをデシリアライズし、Xtreamライブラリを使用してXMLにエンコードします。
 rvzsec/cve-2024-42640
Angular-Base64-Uploadライブラリを介した未認証のリモートコード実行
 0xjohnnydev/webkit-navigationapi-sop-bypass
WebKit NavigateEvent.canIntercept の SOP バイパス(クロスポートインターセプション経由)— iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
あなたの研究のためのセキュリティチェック

 zer0sumgam3/cve-2026-66066-poc
Ruby on Rails における CVE-2026-66066 の PoC
 orangmuda/cve-2021-20837
XMLRPC - MovableType における RCE PoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228、log4j2用Burpプラグイン Java版。dnslogはdnslog.cn以外のドメインを選択
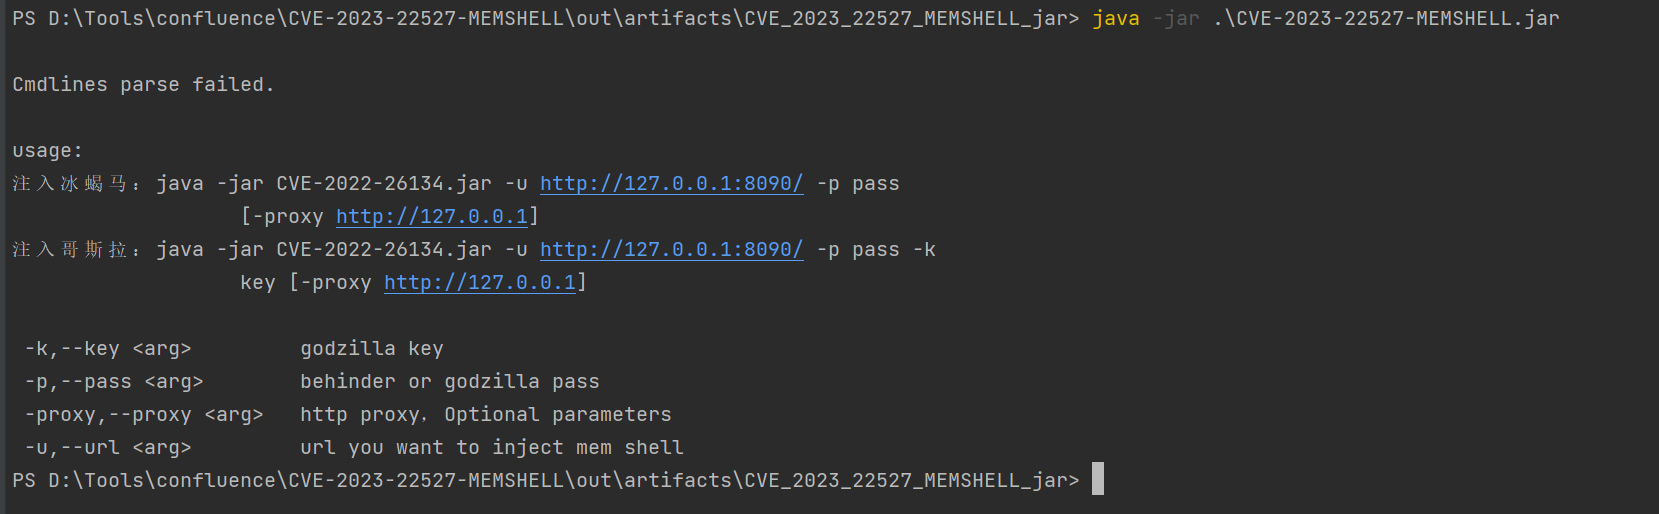 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 脆弱性エクスプロイトツール、冰蝎/哥斯拉メモリシェル注入に対応、HTTPプロキシの設定に対応








