#1

 pyn3rd/cve-2019-2618
Weblogic 任意ファイルアップロード
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
 iss4cf0ng/nebulapulsar
NebulaPulsarは、Java(JSP)およびASP.NET(ASPX/ASHX/ASMX)用のウェブシェルの概念実証のインメモリインプラントフレームワークであり、もともとはAlienプロジェクトの一部として開発されました。
 sinsinology/cve-2024-6670
Progress WhatsUp Gold の SQLインジェクション認証バイパス (CVE-2024-6670) の概念実証エクスプロイト。根本原因分析と自動パスワードリセットを含み、管理者アクセスを取得します。
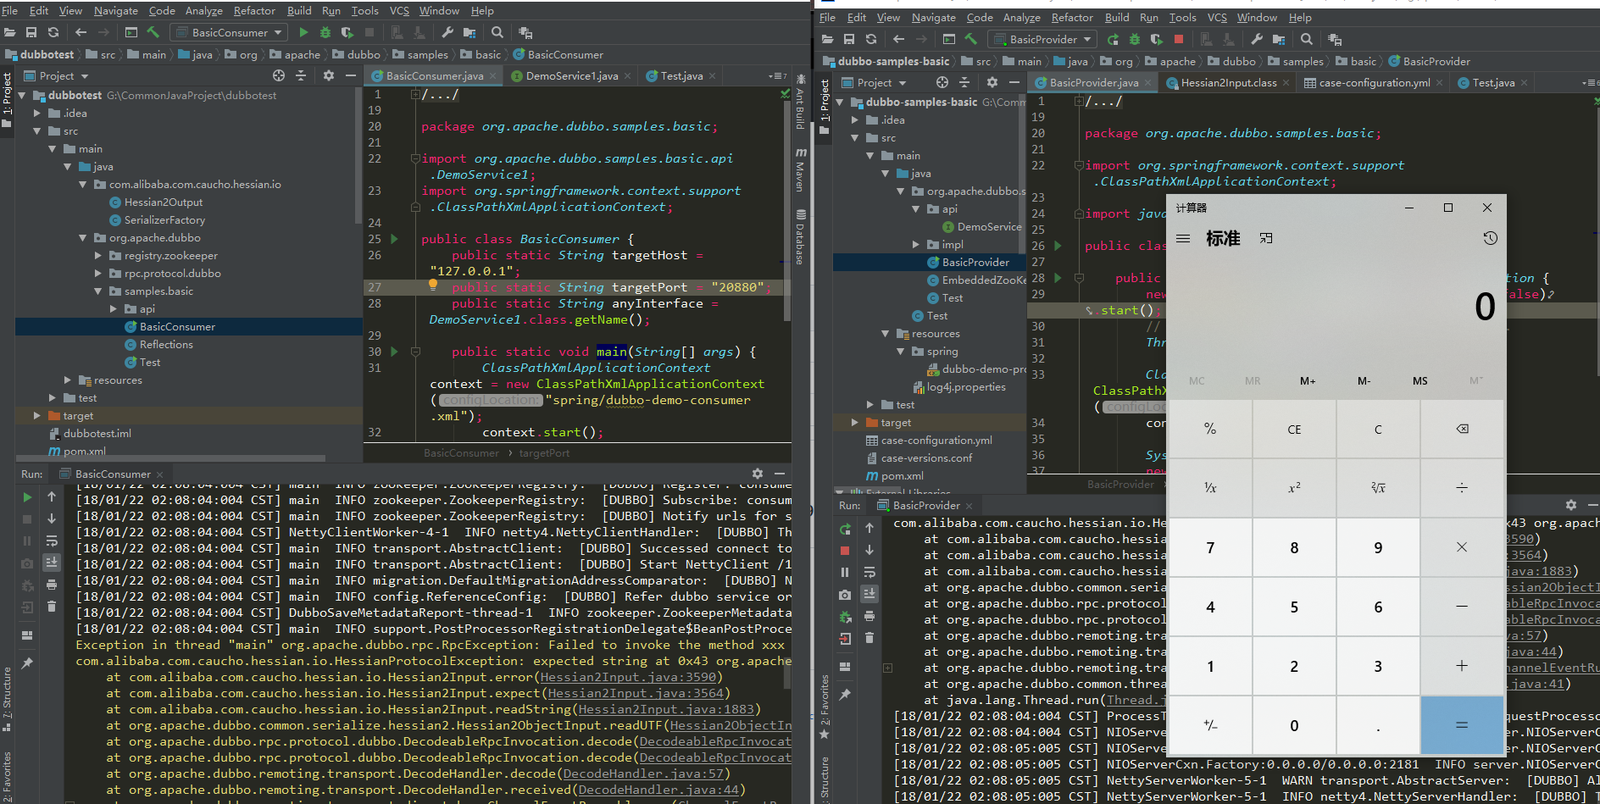 longofo/apache-dubbo-hessian2-cve-2021-43297
CVE-2021-43297(Apache Dubbo の Hessian2 プロトコルにおける逆シリアル化の脆弱性)に対する概念実証エクスプロイトを実演し、プロバイダーおよびコンシューマーの攻撃エンドポイントを備えています。
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 - パストラバーサルおよびRCE
 future-client/cve-2021-44228
CVE-2021-44228を悪用して、脆弱なMinecraftゲームセッション内のCVE-2021-44228にパッチを適用し、セッション内での悪用を防止します :)
 nccgroup/wcfdser-ngng
バイナリSOAPオブジェクトを読み取り可能かつ変更可能にするBurp Extenderプラグイン。
 benjaminhays/cve-2023-28771-poc
CVE-2023-28771のPoC - Rapid7の優れた解説に基づく
 yoryio/cve-2024-27198
CVE-2024-27198 - TeamCity Server のエクスプロイト
 momika233/loxs-optimized
SQLMapを使用し、自動化されたXSS/CSPバイパス・ペイロードのテストとバッチSQLインジェクション検出に特化したWeb脆弱性スキャナ。悪用可能なURLのみを報告します。
 p0dalirius/joomla-webshell-plugin
Joomla ウェブサイトのペネトレーションテスト用の webshell プラグインおよびインタラクティブシェル。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass CageはiOS 18.2.1におけるゼロクリックPNGベースのRCEチェーンで、LockDownモードの保護をバイパスします。ImageIO(CVE-2025-43300)、WebKit(CVE-2025-24201)、Core…
 sourceincite/hekate
VMWare Workspace ONE Accessのエクスプロイト。JDBCインジェクションと権限昇格を介した認証なしリモートコード実行のために5つのCVEを連鎖させます。
 bigb0x/cve-2024-40348
CVE-2024-40348 の POC。ターゲットから /etc/passwd を読み取ろうとします。
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Git-lfs RCEエクスプロイト CVE-2020-27955 - Windows上でテスト済み: git、gh cli、GitHub Desktop、Visual Studio、SourceTree など。
 umair-aziz025/dahua-cve-research
Dahua IPカメラ CVE調査ツールキット (CVE-2021-33044/33045, CVE-2025-31700/31701)