
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 kirill89/cve-2022-22965-poc
# CVE-2022-22965(Spring4Shell)の概念実証エクスプロイト TomcatのAccessLogValve操作を介したリモートコード実行を実証するCVE-2022-22965(Spring4Shell)の概念実証エクスプロイトです。Dockerベースの再現環境と詳細な技術分析…
 zz-socmap/cve-2021-35587
CVE-2021-35587の概念実証エクスプロイト。Oracle Access Managerにおける未認証のリモートコード実行の脆弱性であり、影響を受けるシステムの完全な乗っ取りを可能にします。
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Microsoft Exchange Server における認証バイパス POC エクスプロイト
 akamai/cve-2025-27636-apache-camel-poc
Apache Camel の Exec コンポーネントを介してヘッダーおよびパラメータのフィルタリングバイパス(CVE-2025-27636、CVE-2025-29891)を悪用し、リモートコード実行を実証する概念実証。
 aiex-3/confluence-hack
Atlassian ConfluenceのCVE-2023-22515用エクスプロイト。新しい管理者ユーザーを作成し、サーバー上でコマンド実行するためのWebベースのシェルプラグインを展開します。
 roo7break/serialator
CVE-2015-4852 を悪用する Python スクリプト。
 immersive-labs-sec/cve-2025-31161
CVE-2025-31161 / CVE-2025-2825 の概念実証
 en0f/cve-2017-7529_poc
CVE-2017-7529の概念実証エクスプロイト。Nginx HTTPサーバーの整数オーバーフロー脆弱性であり、リモートでのサービス拒否や潜在的なコード実行を可能にします。
 cyberheartmi9/cve-2017-8295
CVE-2017-8295の概念実証エクスプロイト。WordPressのパスワードリセット脆弱性により、攻撃者が認証なしでリセットリンクを取得でき、アカウントへの不正アクセスにつながります。
 blackmathit/2017-11882_generator
CVE-2017-11882 ファイルジェネレータ PoC
 tin-z/cve-2025-27363
FreeTypeソフトウェアにおける整数オーバーフロー。Chromeにも影響を及ぼします。
 muhammadwaseem29/cve-2025-53770
Microsoft SharePoint Server における安全でない逆シリアル化による認証なしのリモートコード実行 (CVE-2025-53770)
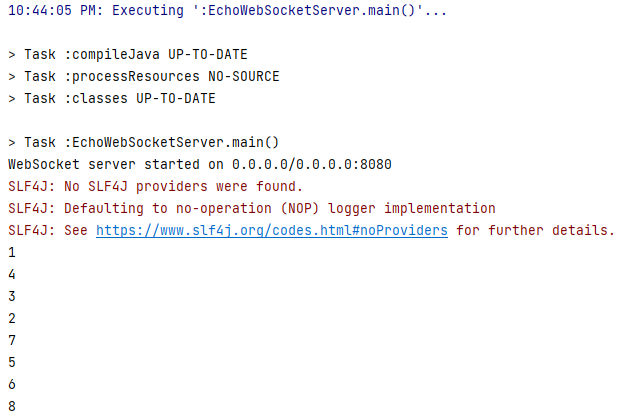 redrays-io/ws_racecondition_poc
Websocketにおける競合状態を実証するためのシンプルなPoC
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Pwndoc のローカルファイルインクルージョンを利用した、サーバー上の Node.js コードのリモートコード実行
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 & < 3.1.1 コードインジェクション (RCE)
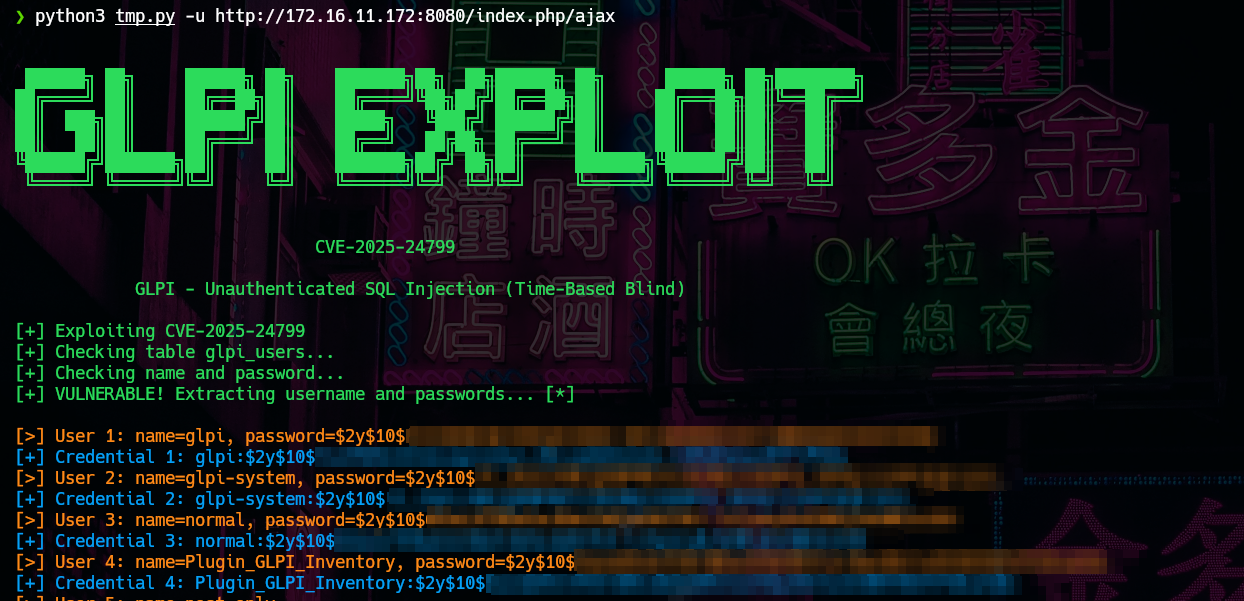 matheuzsecurity/exploit-cve-2025-24799
CVE-2025-24799 エクスプロイト: GLPI - 未認証SQLインジェクション
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
CVE-2023-34992 の概念実証エクスプロイト。脆弱な Fortinet FortiSIEM アプライアンスで root として認証されていないブラインドコマンドインジェクションを可能にします。








