
 #1

 brompwnie/cve-2019-5418-scanner
マルチスレッドのGolangスキャナで、CVE-2019-5418に脆弱なRubyエンドポイントを特定します。
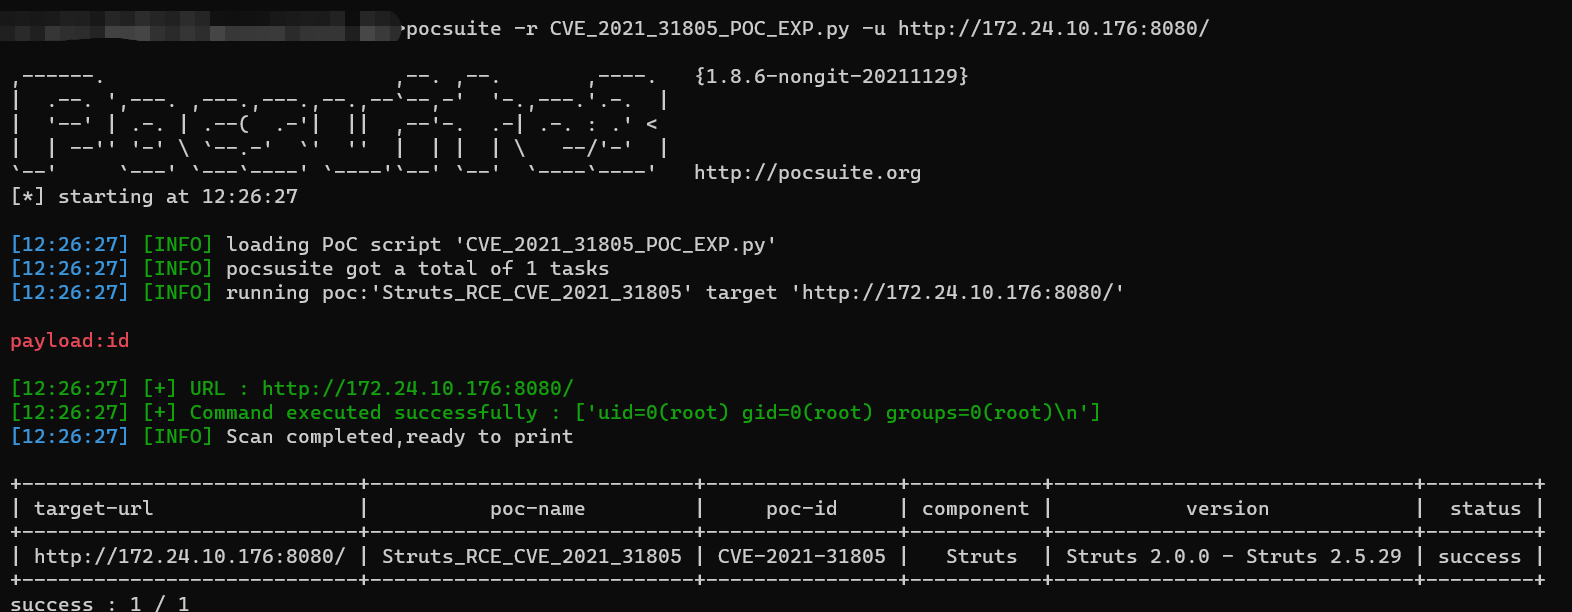 wrin9/cve-2021-31805
PythonベースのApache Struts2 RCE(CVE-2021-31805)向け概念実証およびエクスプロイトで、OGNLインジェクションを介したコマンド実行を可能にします。セキュリティテスト用のPOCモードとEXPモードを含みます。
 rwincey/cve-2021-22005
CVE-2021-22005を標的としたVMware vCenter Server向けの概念実証エクスプロイト。Analyticsサービスにおけるファイルアップロードの脆弱性を介してリモートコード実行を可能にします。
 luemmelsec/cve-2023-29357
C# による実証コード(PoC)エクスプロイト、CVE-2023-29357 を標的とした SharePoint 向け。YARA 検出ルールと、セキュリティテスト用の詳細な使用方法を付属。
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Spring4Shell(CVE-2022-22965)の脆弱性を利用して、脆弱なSpringアプリケーションを悪用します。
 stuub/cve-2024-28995
CVE-2024-28955 エクスプロイト PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. TP-Link WDR5620シリーズのバージョン3までのコマンドインジェクションの脆弱性。
 piratesshield/apiharvester
ワンショットAPI攻撃ツール - 指定されたルートからAPI URLを見つけ、自動攻撃をシミュレートします
 revoltsecurities/cve-2023-22518
CVE-2023-22518 Improper Authorization の脆弱性を持つConfluenceサーバーを悪用するためのエクスプロイトツール
 ramoncjs3/cve-2019-0230
CVE-2019-0230 & s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce Payments: 管理者権限への不正アクセスエクスプロイト

 x1r0z/dubbo-rce
Apache Dubbo CVE-2023-23638 の PoC
 sybil-scan/imagemagick-lfi-poc
ImageMagick LFI PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
CVE-2021-26855 (SSRF) および CVE-2021-27065 (RCE) のエクスプロイトチェーンで、Microsoft Exchangeサーバーを標的とし、ProxyLogon脆弱性を介してリモートコード実行を可能にします。









