
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 cosad3s/cve-2022-35914-poc
サードパーティ製ライブラリのスクリプトを介したGLPIのコマンドインジェクションの脆弱性であるCVE-2022-35914の概念実証エクスプロイトです。脆弱なGLPIインスタンス上で任意のコマンドを実行します。
 gursev/flash-xdomain-xploit
クロスドメイン読み取りを実行するActionScript製の概念実証コード
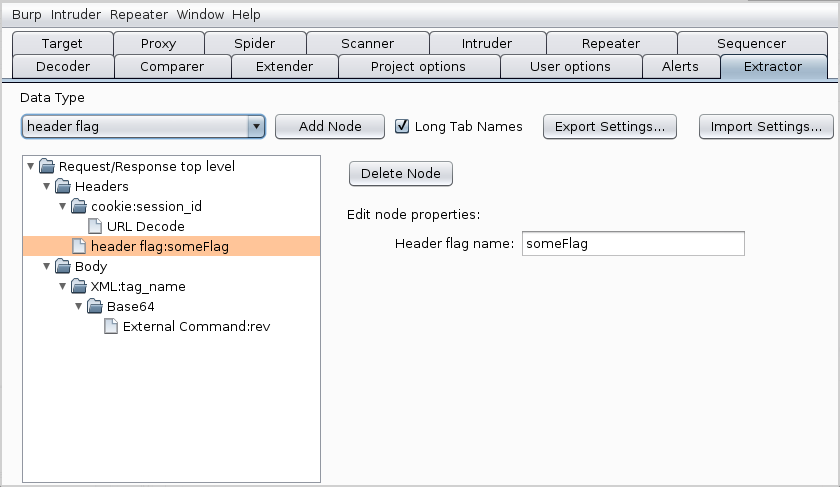 nccgroup/extractor
Burp Suite に Extractor という新しいタブを追加する拡張機能
 jas502n/burpsuite-plugin
Plugin For BurpSuite (Pentester)
 eqstlab/cve-2024-46538
PfSenseの格納型XSSから任意のコード実行につながるエクスプロイト
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - 未認証のリモートコード実行 (RCE)
 sailay1996/cve-2025-53772
cve-2025-53772 の poc
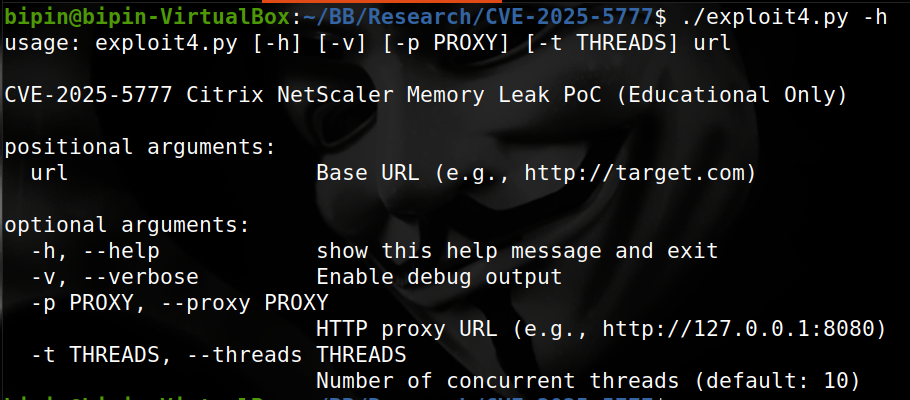 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Citrix NetScaler ADCおよびGatewayデバイスに影響を及ぼす重大なメモリリークの脆弱性
 seed1337/cve-2024-24919-poc
CVE-2024-24919の概念実証エクスプロイト。Check Point SSL VPNアプライアンスにおける認証不要の任意ファイル読み取り脆弱性です。ターゲット発見用のNucleiテンプレートとShodan/Fofaダークを含みます。
 brianwrf/cve-2018-11788
Apache KarafのXXE脆弱性 (CVE-2018-11788)
 johnhammond/cve-2012-2982
Webmin 1.580 /file/show.cgi リモートコード実行のためのPython複製エクスプロイト
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php 未認証のコマンドインジェクション。
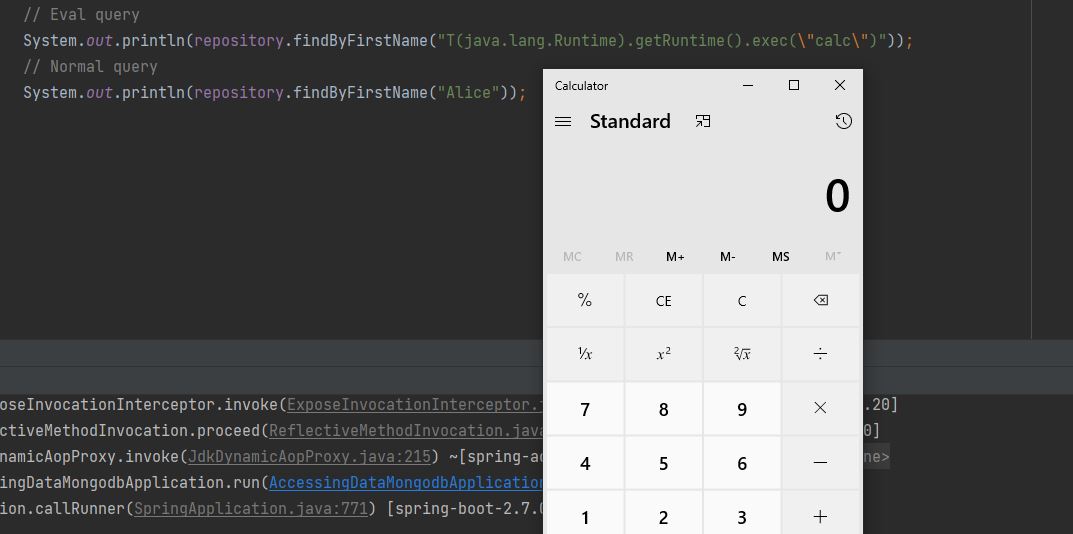 trganda/cve-2022-22980
Spring Data MongoDB を標的とした CVE-2022-22980 の Proof-of-Concept エクスプロイト。細工された MongoDB クエリを介したリモートコード実行を実証します。ローカルの MongoDB インスタンスが必要です。
 muirlandoracle/cve-2019-15107
Webmin バージョン 1.890-1.920 (CVE-2019-15107) を標的とするリモートコード実行エクスプロイトのPython実装。倫理的なテストのためのコマンドラインスイッチを使用した自動化された悪用。
 eliuha/webdav_exploit
Microsoft IIS 6.0 CVE-2017-7269 のエクスプロイト
 syriusbughunt/cve-2018-14667
CVE-2018-14667 のすべて; それが何であるかから、エクスプロイトを成功させる方法まで。
 alcaparra/cve-2022-26138
Atlassian Questions のハードコードされたパスワード (CVE-2022-26138)
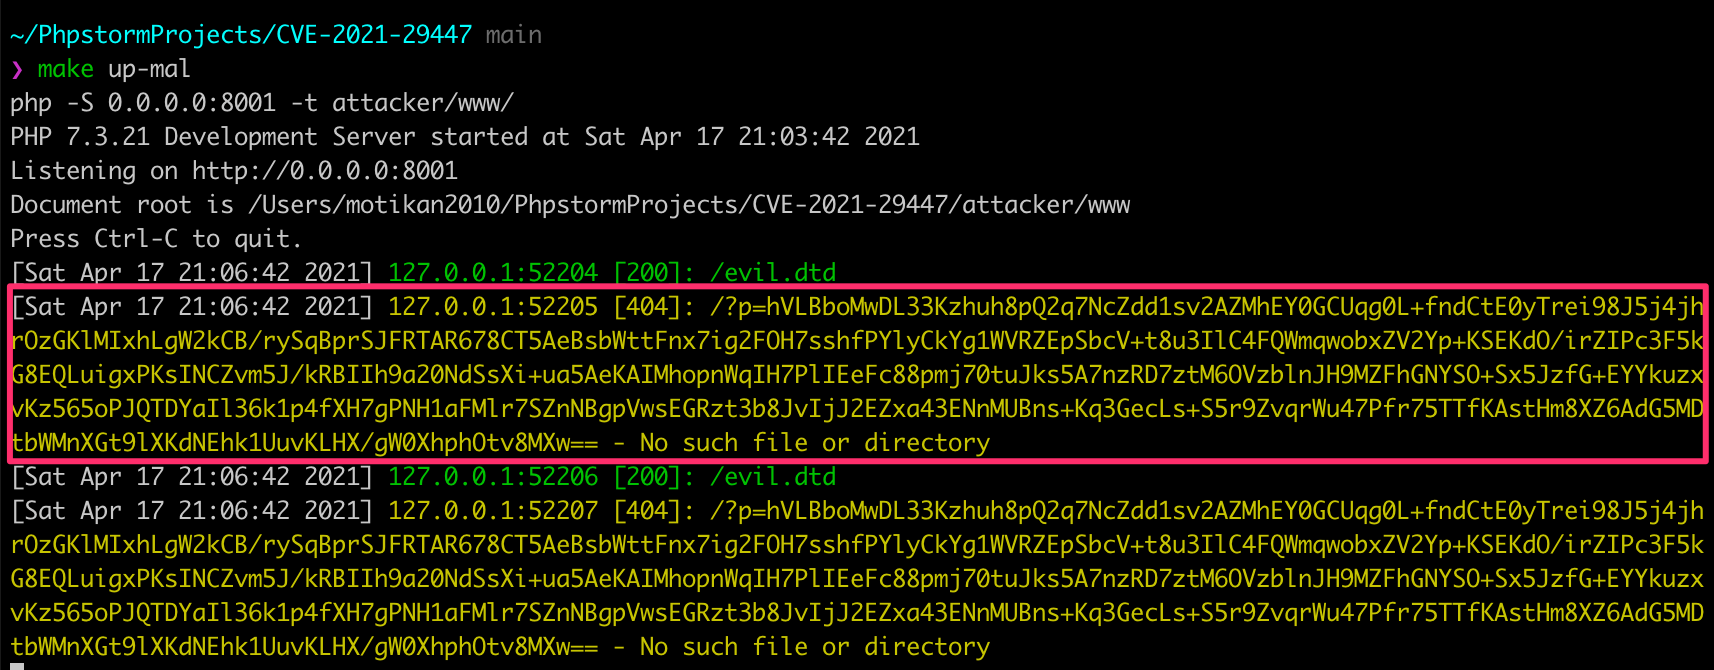 motikan2010/cve-2021-29447
WordPress - 認証済みXXE (CVE-2021-29447)








