
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/ztgrace/mole
脆弱性分析ウェブアプリケーション悪用ペネトレーションテスト
GitHubztgrace/mole

mole

Out-of-band(OOB)アプリケーション脆弱性を特定および悪用するためのフレームワーク。カスタムDNS/トークンサーバー、Burp Suite拡張機能、自動化されたセキュリティテスト用の通知プラグインを備えています。

リポジトリを見る
5813336年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Mole

アウトオブバンド(OOB)脆弱性の特定と悪用のためのフレームワーク。

インストールとセットアップ

Mole のインストール

Python >= 3.6

virtualenv -p /usr/bin/python3 venv

source venv/bin/activate

./venv/bin/pip3 install -r requirements.txt

git submodule update --init --recursive

config.yml に API キーを設定します(クライアントとサーバーで同じキーを使用する必要があります)。

DNS 設定

レジストラで DNS レコードを設定し、Mole サーバーを指すようにする必要があります。最低限、ネームサーバー用の A レコードと NS レコードが必要です。

Mole は他の設定オプションもホストできるように設定できます。

Mailgun(オプション)

Mailgun ではサービスを有効にするために DNS エントリが必要です:https://help.mailgun.com/hc/en-us/articles/203637190-How-Do-I-Add-or-Delete-a-Domain-

TLS

現在、Mole はネイティブで TLS をサポートしていません。TLS を実装するには、nginx などのリバースプロキシを使用して TLS 接続を終了し、トラフィックを Mole サーバーに転送してください。

Burp Suite 拡張機能

Burp Suite 拡張機能は、最新バージョンの Jython が 2.7 のみをサポートしているため、別の Python 2.7 仮想環境が必要です。以下は、仮想環境のセットアップと拡張機能の構成手順です。

  1. burp/jython 用の新しい python2.7 virtualenv を作成します。virtualenv -p /usr/bin/python2.7 burp_venv
  2. venv を読み込みます。source ./burp_venv/bin/activate
  3. 必要なパッケージをインストールします。./burp_venv/bin/pip -r requirements
  4. jython-standalone jar をダウンロードして選択し、Python 環境を設定します。
  5. 「Folder for loading modules」に、手順1~3で作成した burp_venv/lib/python2.7/site-packages のフルパスを設定します。
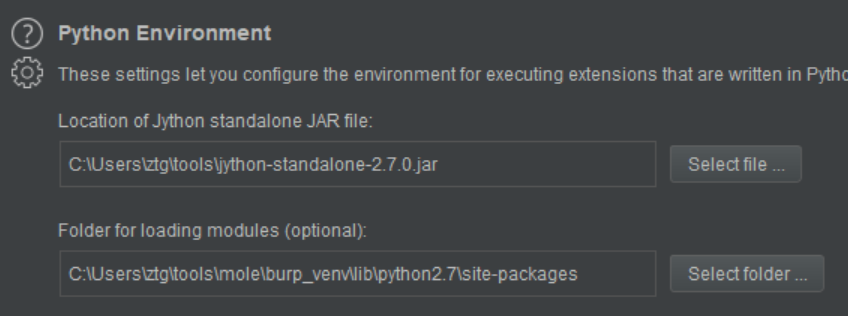
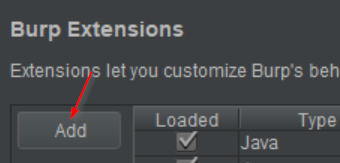
burp_python_env

  1. 「追加」をクリックします。

  1. 拡張タイプを Python に設定し、Mole プロジェクトディレクトリから mole_burp_extension.py ファイルを選択します。

burp_ext_add_2

  1. 「次へ」をクリックし、正常に読み込まれればロード画面にエラーは表示されません。

burp_ext_success

設定

Token

domain - カスタムドメイン

length - トークンの長さ(デフォルト 5)

トークンの文字セットは ASCII 大文字・小文字と数字です。ペイロードのスペースが限られている場合など、必要に応じて長さを変更できます。長さごとのトークン数は以下のとおりです。

  • 1 - 62
  • 2 - 3844
  • 3 - 238328
  • 4 - 14776336
  • 5 - 916132832

ssl - ペイロードを https と http のどちらで構成するか

server - Mole トークンサーバーのドメインまたは IP

default_tags - すべてのトークンに追加するデフォルトのタグのリスト。プロジェクト/クライアントごとのトークンに便利です。

Server

api_key - Mole API へのリクエストを認証するための API キー

dns_addr - DNS クエリに応答するための IP アドレス

db_conn - SQLAlchemy データベース URL。デフォルトはルートディレクトリの SQLite DB sqlite:///mole.db

static_responses - DNS 静的応答のキーと値のペアのリスト

web_port - 待ち受ける Web ポートの設定

dns_port - 待ち受ける DNS ポートの設定

Notifications

すべての通知には enabled フラグがあり、インタラクション時に通知をトリガーするかどうかを決定します。各通知プラグインには独自の設定項目があります。

mailgun - domain、to、from、api_key を設定して mailgun のメール通知を有効にする

slack - token と channel

webhook - 汎用 POST ウェブフック

問題/バグ

たくさんあると思います。新しい issue を作成し、テンプレートをできる限り詳しく記入して、迅速なトリアージにご協力ください。

ツールをダウンロード





