
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (テスト済み)
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Nexus Repository Manager 3 の脆弱性(CVE-2020-10199、CVE-2020-10204、CVE-2020-11444)に対するPoCエクスプロイト集。HTTPエンドポイントを介したリモートコード実行と権限昇格を可能にします。
 4nth0ny1130/spring4shell_behinder
CVE-2022-22965書き込み冰蝎webshellスクリプト
 ikkisoft/parrotng
Javaベースのツールで、CVE-2011-2461に対して脆弱なAdobe Flex SWFファイルを検出します。コマンドラインユーティリティまたはBurp Suiteパッシブスキャナープラグインとして使用可能です。
 dunderhay/cve-2020-5902
CVE-2020-5902(F5 BIG-IP)用のPythonエクスプロイトスクリプト。細工されたHTTPリクエストを介したローカルファイル読み取りとリモートコード実行をサポートします。
 pilfer/idictpy
塩対応の100%検証済みハッカーステータスpythonスクリプト。アップルIDをアップルクリスプに変える #nicememe
 striga-ai/cve-2026-23918
Apache httpd の mod_http2 ストリームクリーンアップにおける二重解放は、pre-auth RCE につながります。
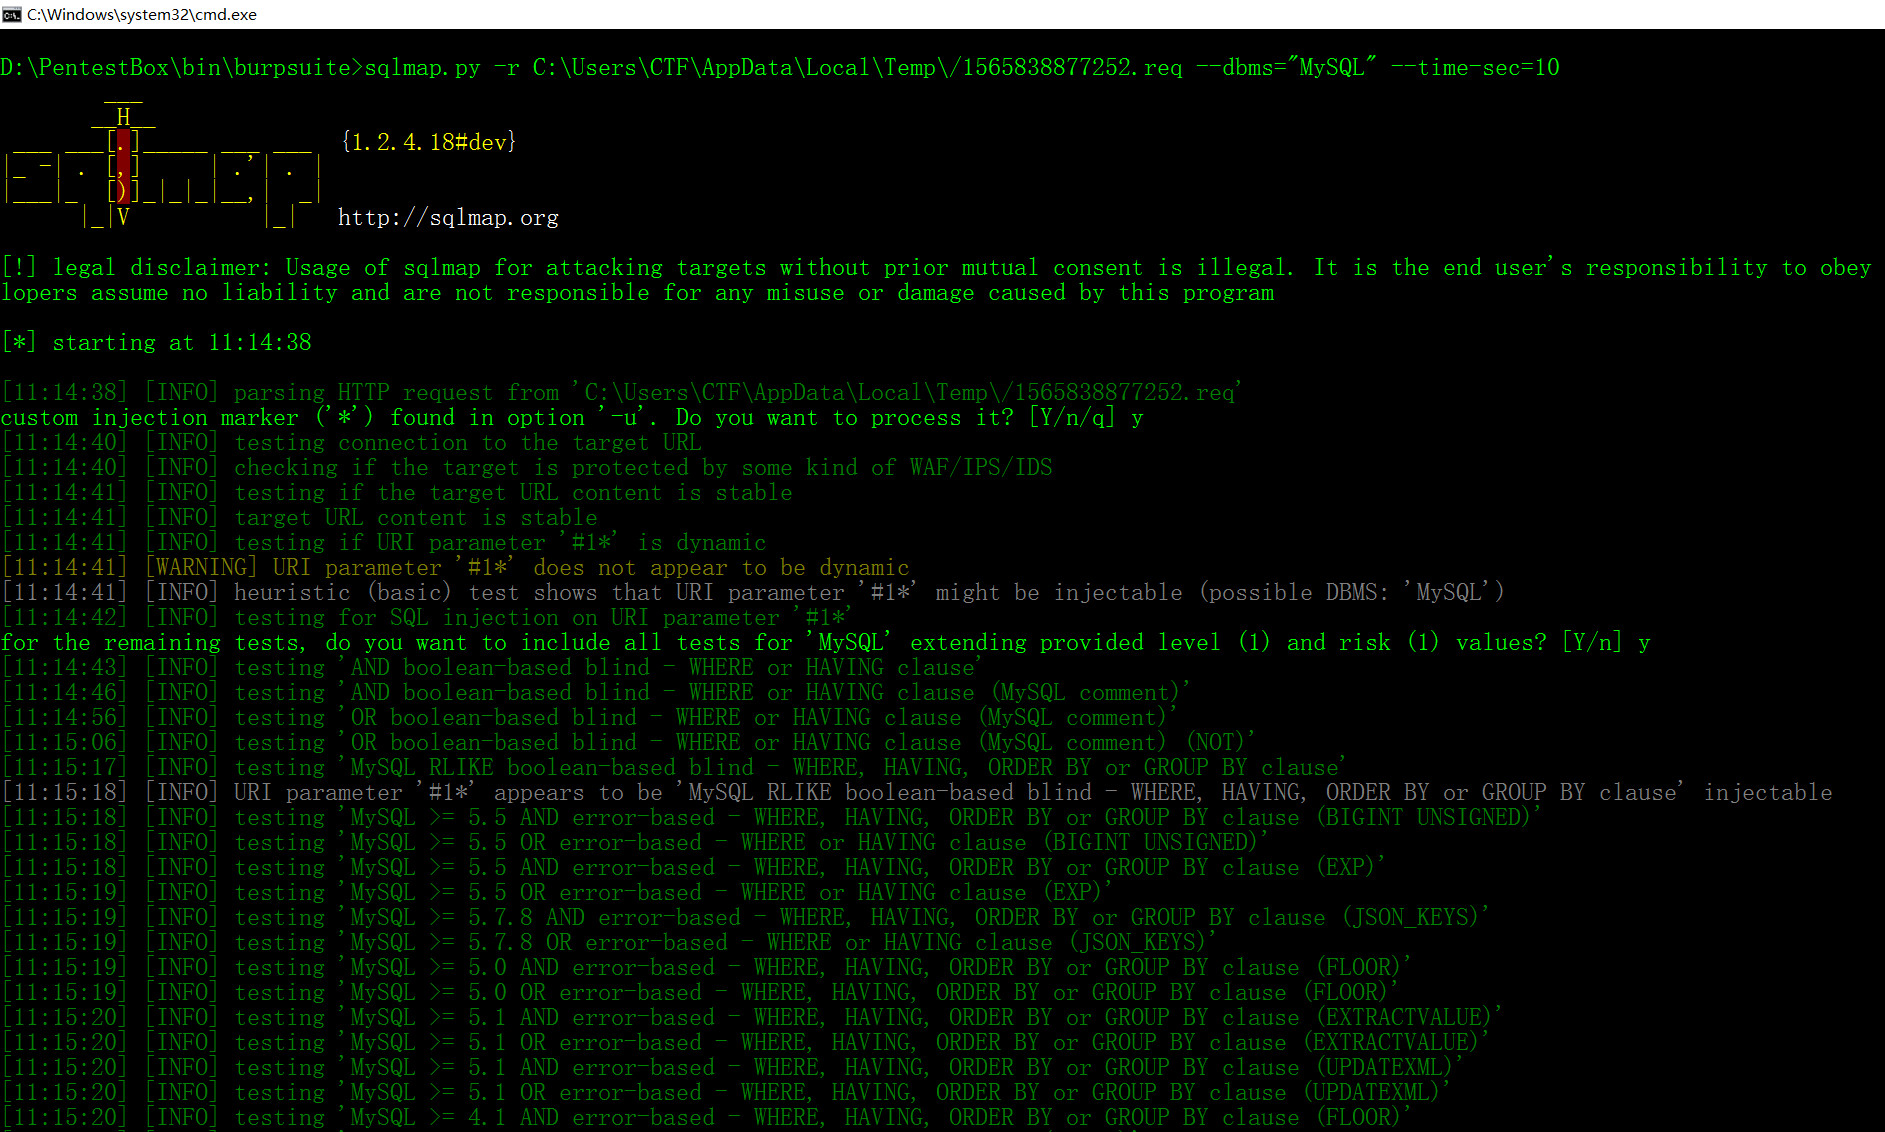 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
CVE-2026-85706 の PoC および Docker ラボ。GitLab CE/EE における commits API ルートバイパスと urlencoded エラーチャネルを悪用した、認証不要の任意ファイル読み取り脆弱性です。
 ambionics/prestashop-exploits
PrestaShopのクッキーの脆弱性(CVE-2018-13784)に対するエクスプロイト/POCのコレクション
 rickgeex/proxylogon
ProxyLogonは、Microsoft Exchange ServerにおけるCVE-2021-26855の正式な総称であり、攻撃者が認証をバイパスして管理者になりすますことを可能にする脆弱性です。また、このバグを別の認証後任意ファイル書き込み脆弱性であるCVE-2021-27065と連鎖させ、…
 fairyming/cve-2020-8840
CVE-2020-8840のPoCエクスプロイト:FasterXML jackson-databindのJNDIインジェクションによるリモートコード実行。環境セットアップ、エクスプロイトチェーン、および修復ガイダンスが含まれています。
 frostb1ten/cve-2024-24576-poc
CVE-2024-24576 の使用例。
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 向けの CVE-2021-25641 PoC コード。信頼できないデータのデシリアライゼーションによる RCE を引き起こします。異なるガジェットを使用した場合、影響を受けるバージョンは <= 2.7.6 です。
 horizon3ai/cve-2022-28219
ManageEngine ADAudit Plus CVE-2022-28219 の PoC
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard テンプレート解決の脆弱性 CVE-2021-22053
 shaniidev/bug-reaper
Web2 バグバウンティ エージェントスキル — エビデンスベース、AIの粗雑な出力なし。HackerOne、Bugcrowd、Intigriti、YesWeHack にわたる18の脆弱性クラスをカバー。








