
 #1
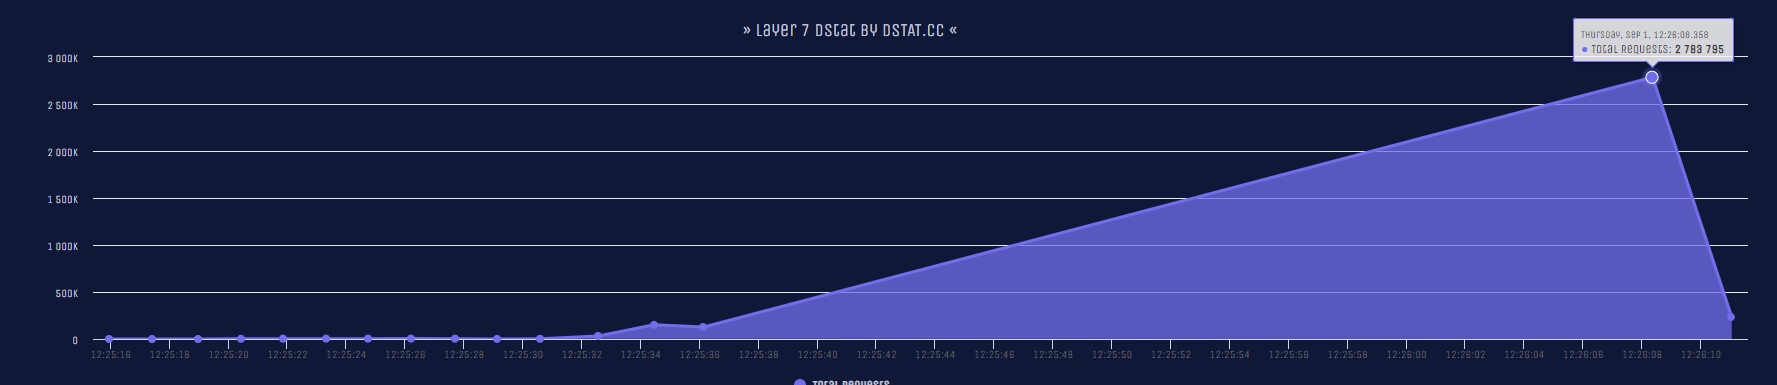
 nayumidev/cc-ddos
複数のHTTP Flood手法を使用してWebサイトをDDOS攻撃するPythonスクリプト。通常のWebサイトは完全にダウンするのにわずか5秒しかかかりません!
 wuhan005/cve-2022-30781
🍵 Gitea リポジトリ移行のリモートコマンド実行エクスプロイト。
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab 認証バイパス (CVE-2024-45409) エクスプロイト
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
FortiWebの認証バイパス(CVE-2025-xxxxx)を検出するPythonベースのツール。悪用の証明としてテストユーザーを作成するため、エクスプロイトペイロードを送信します。
 gh1mau/masta-cve-2026-48907
CVE-2026-48907(Joomla JCE Editor RCE)用の単一ファイルPythonスキャナー。Joomla/JCEを検出し、数学的に検証された侵入的ペイロードテストを実行し、バルクスレッドスキャン、WAF検出をサポートし、スタイル付きExcelレポートを生成。
 sherlocksecurity/cve-2022-1388-exploit-poc
CVE-2022-1388_F5_BIG-IP の PoC
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
CVE-2024-55591 の概念実証エクスプロイト。WebSocket レースコンディションを介した FortiOS 管理インターフェースの認証バイパスを実証し、未認証で CLI コマンドを実行します。
 hakaioffsec/cve-2025-49113-exploit
Roundcubeにおける安全でないデシリアライゼーションを介したリモートコード実行を示すProof of Concept (CVE-2025-49113).
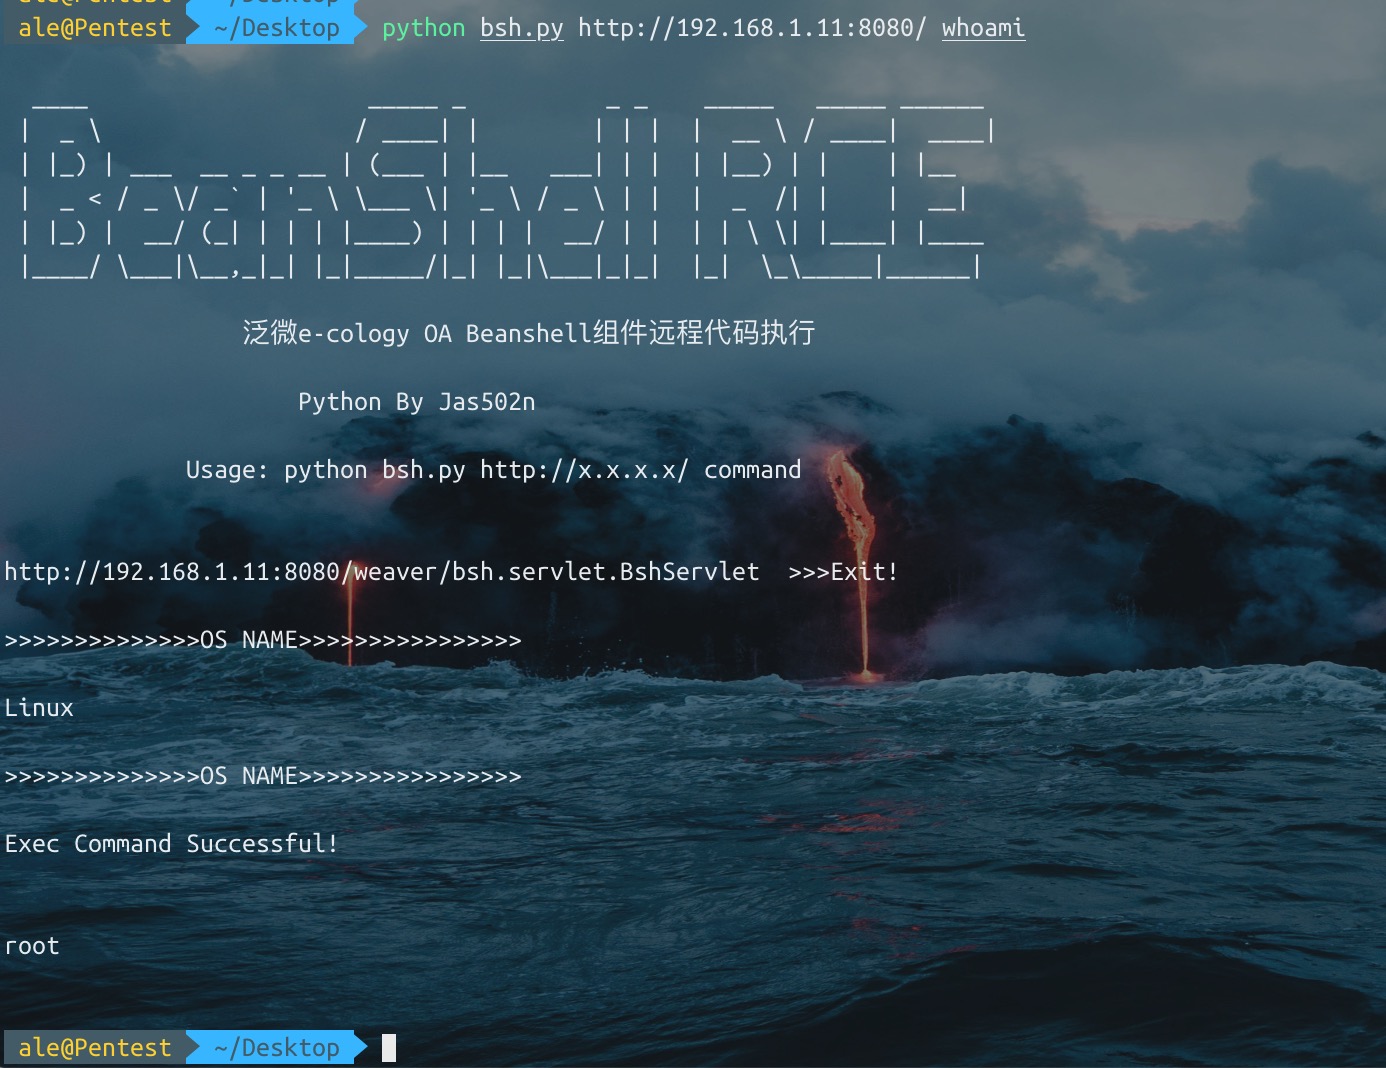 jas502n/e-cology
e-cology OA_Beanshell_RCE
 kaist-hacking/cve-2023-6702
Chrome Renderer の1day RCE:非同期スタックトレースの型の混乱による(v8ctf submission)
 caveeroo/cve-2026-111497-wordpress-poc
WordPress向けに固定されたDocker公式イメージ1件に対するCVE-2026-111497のRCE PoC
 yehia-mamdouh/xssya-v-2.0
反射型およびエンコードされたペイロードのインジェクションを確認し、ペイロードを実行してCookieを取得し、WAFを検出し、44個のペイロードを含むHTML5ライブラリでXSTをテストするPython製XSSスキャナーです。
 sourceincite/cve-2021-24085
CVE-2021-24085の概念実証エクスプロイト: msExchEcpCanaryトークンの偽造によるMicrosoft Exchange ServerのCSRFベースの権限昇格、アカウントの乗っ取りを可能にします。
 fatguru/cve-2025-55182-scanner
CVE-2025-55182(React Server Components RCE)用の非侵入型表面スキャナです。React 19およびNext.jsアプリケーション内の露出したRSCエンドポイントを検出します。
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFTは、License Response Servletにおいて、攻撃者が制御する任意のオブジェクトをデシリアライズすることにより、認証前のコマンドインジェクションの脆弱性が存在します。
 kljunowsky/cve-2022-41040-poc
CVE-2022-41040 - Microsoft Exchange Server における Server Side Request Forgery (SSRF)









