
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 ressl/cve-2026-87902-poc
CVE-2026-87902 の PoC — WordPress のページテンプレート解決における未認証のパストラバーサル(ローカル PHP インクルージョン、条件付き RCE)、脆弱なラボを固定
 petrusviet/cve-2021-39115
メールテンプレートのテンプレートインジェクションにより、Jira Service Management Server でコード実行が可能になる
 sunlight-rim/sqlbit
ブールベースのブラインドSQLインジェクションを自動化するスクリプト(MVP)。
 smokeintheshell/cve-2023-20198
CVE-2023-20198 エクスプロイト PoC
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office WordのCVE-2021-40444を悪用し、MSHTMLエンジンを介してリモートコード実行を達成します。巧妙に細工された文書に悪意のあるコンテンツを注入します。Metasploitでの使用にパッケージ化されています。
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 fsecurelabs/n1qlmap
このツールは、N1QLインジェクションの脆弱性を悪用してCouchbaseデータベースからデータを流出させます。
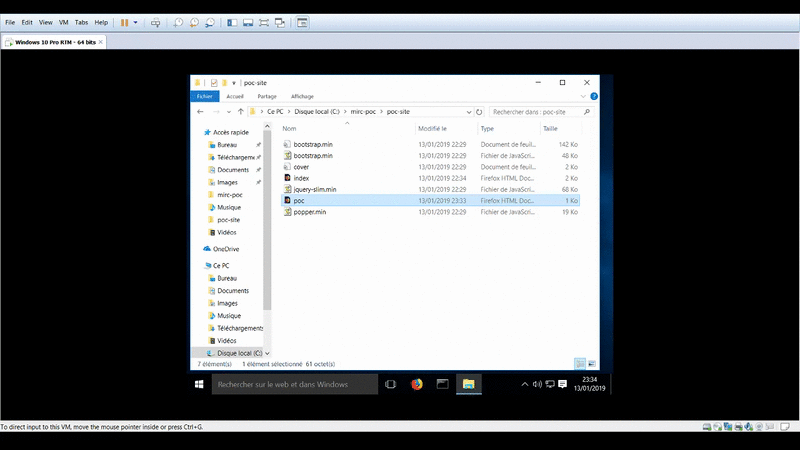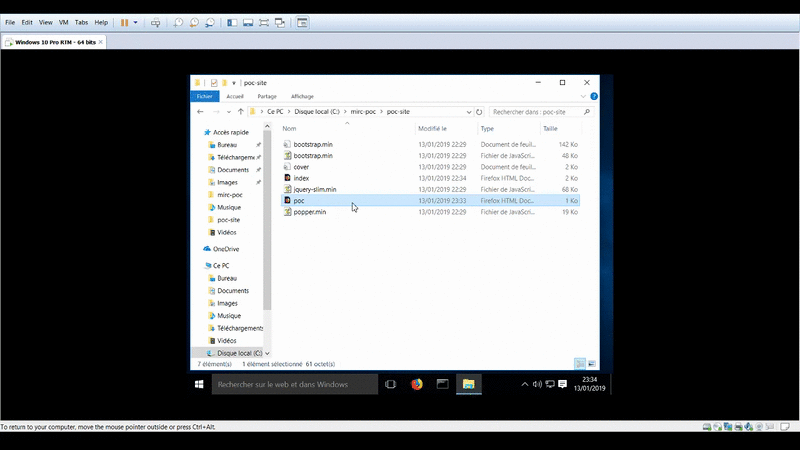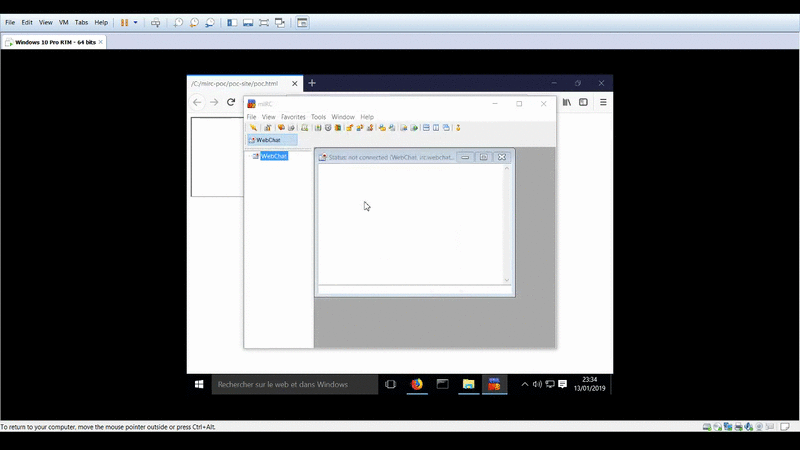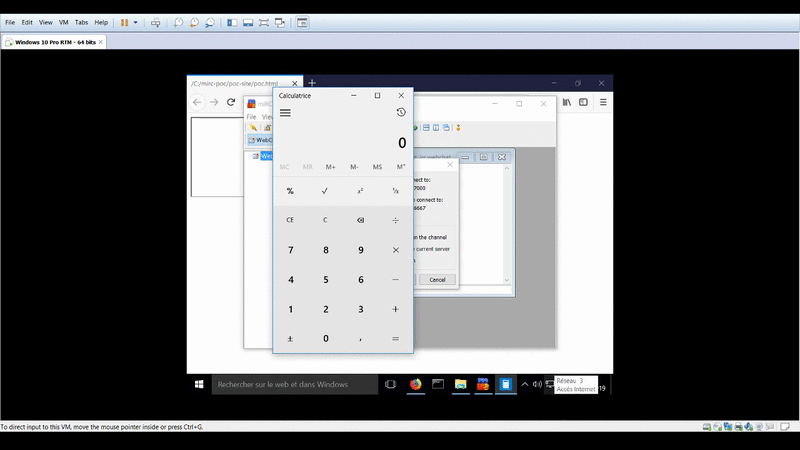 proofofcalc/cve-2019-6453-poc
CVE-2019-6453 の計算実証
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer 未認証RCE
 jiansiting/cve-2019-2725
CVE-2019-2725を標的としたエクスプロイトで、WebLogic WLSのリモートコード実行の脆弱性を悪用し、認証されていない攻撃者が影響を受けるサーバー上で任意のコマンドを実行できるようにするものです。
 jas502n/cve-2020-2551
IIOPプロトコルを介してOracle WebLogic Serverでリモートコード実行を実証するCVE-2020-2551の概念実証エクスプロイトです。デフォルト有効化チェックとPoCデモを含みます。
 itsmmdoha/ducklogger
ESP32-S3をベースにしたWi-Fi対応USBキーロガー。広く入手可能なハードウェアで簡単にDIY可能。
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind のリモートコード実行脆弱性
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 用の概念実証エクスプロイト。JWTトークンを偽造し、認証をバイパスして、メタデータを自動検出し、SID列挙によりサイト管理者になりすまします。
 horizon3ai/cve-2023-27350
PaperCut CVE-2023-27350の概念実証エクスプロイト。認証バイパスと組み込みスクリプティングの悪用を連鎖させ、脆弱なMF/NGインスタンス上でリモートコード実行を達成します。
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC(概念実証)
 sfewer-r7/cve-2025-22457
CVE-2025-22457 用の PoC - Ivanti Connect Secure、Pulse Connect Secure、Ivanti Policy Secure、および ZTA Gateways に影響を及ぼす、リモートからの未認証スタックベースのバッファオーバーフロー
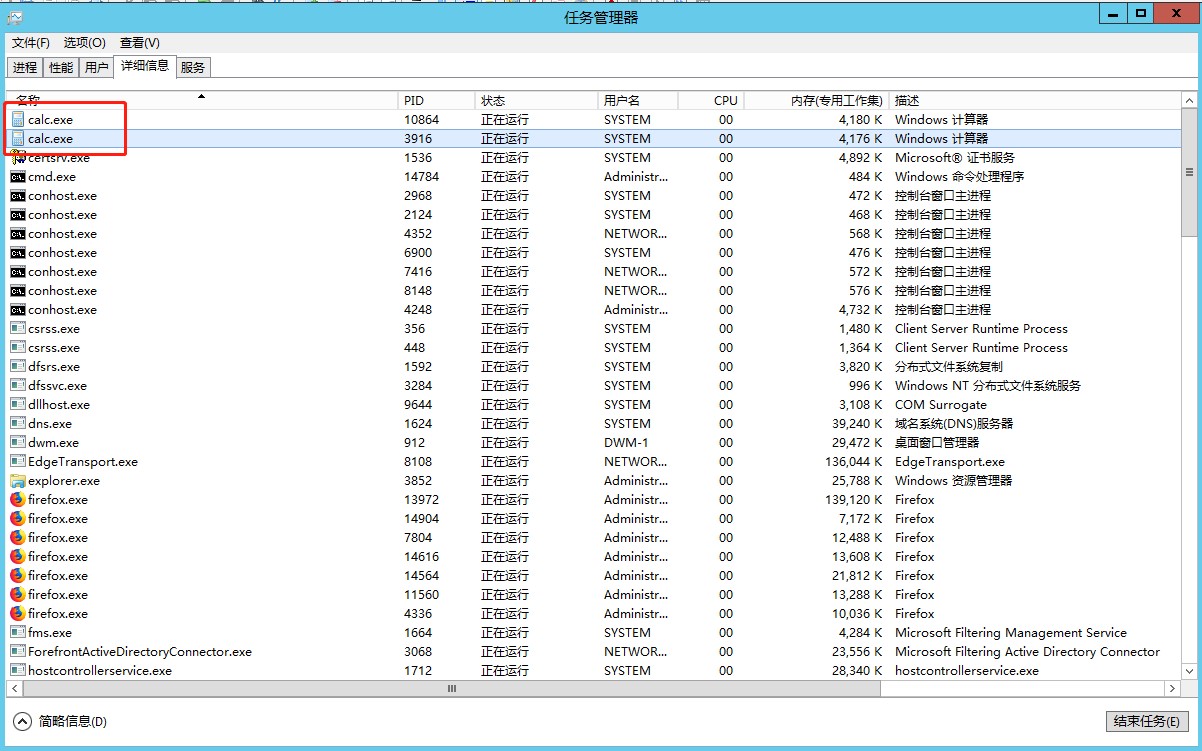 jumbo-wjb/cve-2020-0688
CVE-2020-0688 - Exchange








