
 #1

 jas502n/cve-2018-3191
T3プロトコルを介してOracle WebLogic Serverを標的としたCVE-2018-3191のエクスプロイト。JNDIペイロード生成とRMIリスナーによるシェルアクセスを備えた、認証なしのリモートコード実行を可能にします。
 vainlystrain/vailyn
段階的かつ検出回避型のPath Traversal + LFIスキャン・悪用ツール(Python製)
 dobin/burpsentinel
Webアプリケーションのセキュリティホール発見を容易にするGUI Burpプラグイン
 ajnik/joomla-bruteforce
Joomla管理者ログイン認証情報をワードリストでブルートフォースするPythonスクリプト。ペネトレーションテスト向けにプロキシおよび詳細出力オプションを備える。
 horizon3ai/proxyshell
CVE-2021-34473、CVE-2021-34523、CVE-2021-31207 の概念実証
 0x09al/cve-2017-11882-metasploit
これは、CVE-2017-11882を悪用するMetasploitモジュールです。こちらのPOCを利用しています : https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
 svdwi/oswe-labs-poc
Web Expert(OSWE)認定資格向けのDocker化ラボ。今後のAWAEトレーニングの準備...
 horizon3ai/cve-2022-47966
CVE-2022-47966 の概念実証エクスプロイト。SAML レスポンスの操作による、複数の ManageEngine 製品における認証前リモートコード実行の脆弱性です。
 w01fh4cker/screenconnect-authbypass-rce
ConnectWise ScreenConnect における CVE-2024-1708 および CVE-2024-1709 のエクスプロイトスクリプト。認証バイパスとリモートコード実行を可能にし、ユーザー作成とプロキシサポートを備えています。
 devploit/put2win
PUT HTTPメソッドの悪用を自動化してシェルを取得するスクリプト
 saelo/jscpwn
CVE-2016-4622 用の PoC エクスプロイト
 w01fh4cker/cve-2024-22120-rce
Zabbixサーバーの監査ログにおける時間ベースのSQLインジェクション --> RCE
 arthurgervais/mapta
Webアプリケーションのセキュリティを自律的に評価し、ツールに基づく実行をオーケストレーションしてエクスプロイトをエンドツーエンドで検証するマルチエージェントLLMシステム。
 gabrielg/cve-2014-1266-poc
iOSおよびOS XのApple SSL/TLS検証脆弱性(CVE-2014-1266)の概念実証エクスプロイト。プロキシサーバーを介したHTTPS傍受を実証します。
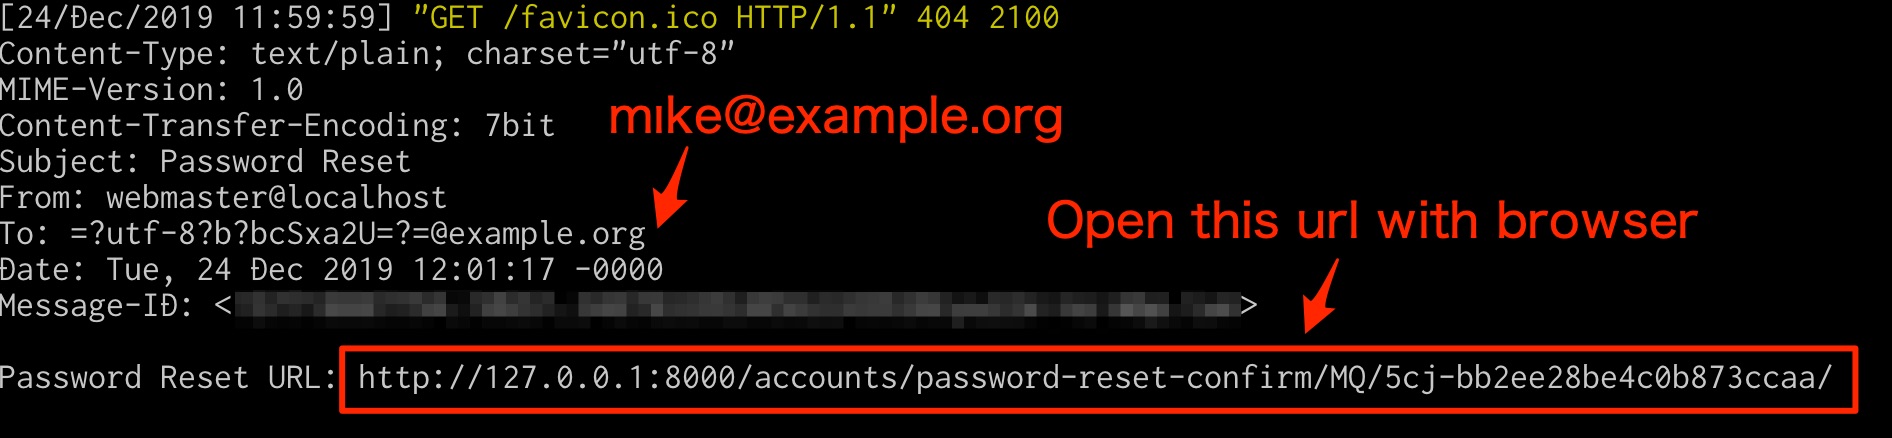 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844のPoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 未認証のリモートコード実行 (Timelion と Canvas が必要),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence 認証後 RCE









