#1
 nccgroup/requests-racer
Requestsを使ってWebアプリのレースコンディションを簡単に悪用できるようにする小さなPythonライブラリ。
 sergiointel/wp2shell-poc
標準構成の脆弱なWordPress向けwp2shell RCE PoC
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638) 脆弱性悪用の工学的実践
 chipik/sap_eem_cve-2020-6207
CVE-2020-6207 の PoC (SAP Solution Manager における認証チェックの欠如)
 h4x0r-dz/cve-2021-26855
CVE-2021-26855(Exchange Server SSRF)のPoCエクスプロイト。ユーザー列挙、メールヘッダー読み取り、脆弱性検出に対応。未認証の内部リソースアクセスをサポートし、CVE-2021-27065 と連鎖させて RCE を実現します。
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC。このPoCは、パストラバーサルの脆弱性を利用して、GitLab 16.0.0を実行しているシステムから/etc/passwdファイルを取得します。
 cpandya2909/cve-2020-15778
CVE-2020-15778に関する技術的解説と概念実証。これはOpenSSH scp(<=8.3p1)における認証済みコマンドインジェクションの脆弱性であり、ファイルパス内のバックティックペイロードを介してリモートコード実行を可能にします。
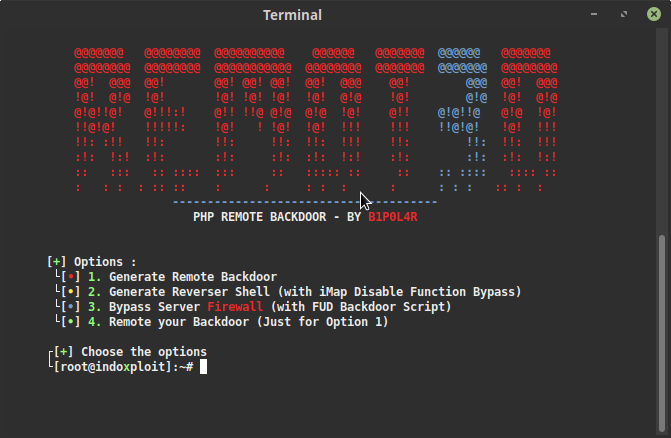 keepwannabe/remot3d
Remot3d: 大規模なペネトレーションテスター向けに、またデフェイサーがバックドアでサーバーを制御する楽しみのために作成されたシンプルなツールです。
 hoshinolina/agx-exploit
CVE-2022-32947 ウォークスルーとデモ
 saferman/cve-2020-7471
django脆弱性: CVE-2020-7471 StringAgg(delimiter)経由のSQLインジェクションの脆弱性環境とPOC
 portswigger/http-terminator
HTTPデシンク技術を抽出し、不正なリクエストのテストケースを生成し、Burp経由で検証し、リクエストスマグリング攻撃を確認するAI支援リサーチパイプライン。
 mzer0one/cve-2020-7961-poc
CVE-2020-7961 の概念実証エクスプロイト。Liferay Portal のデシリアライゼーション脆弱性で、未認証のリモートコード実行を可能にします。セキュリティテストおよび教育用です。
 horizon3ai/cve-2022-22972
CVE-2022-22972に対する概念実証エクスプロイト。VMware Workspace ONE、vIDM、vRealize Automation 7.6においてHostヘッダ操作を介して認証をバイパスする。
 hktalent/cve_2020_2546
CVE-2020-2546、CVE-2020-2915、CVE-2020-2801、CVE-2020-2798、CVE-2020-2883、CVE-2020-2884、CVE-2020-2950 WebLogic T3 ペイロードエクスプロイト PoC python3、
 0xdezzy/cve-2019-11539
Pulse Secure Connect の認証後 RCE 脆弱性のエクスプロイト
 mrcl0wnlab/shellshockhunter
シェルショック脆弱性をテストするためのシンプルなツールです。
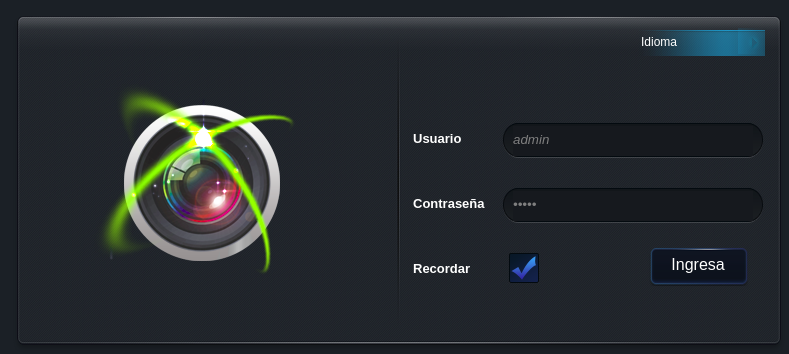 cyb0r9/dvr-exploiter
CVE-2018-9995を悪用して、脆弱性のあるDVRからWebインターフェースを介して認証情報を抽出するBashスクリプト。複数のDVRブランドに対応し、自動化されたセキュリティテストを可能にします。