
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ

 w01fh4cker/cve-2023-46747-rce
CVE-2023-46747 のエクスプロイト。F5 BIG-IP におけるリモートコード実行の脆弱性で、不正なユーザー作成とコマンド実行を可能にします。
 brutelogic/unkover
Bash製の403/401アクセスバイパステスター。ヘッダースプーフィング、メソッド改ざん、パス正規化、エンコーディング技術を用いてURLをプローブし、成功時にはcurl PoCを返します。
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services(CVE-2020-0618)におけるRCE
 h4x0r-dz/cve-2024-23897
Jenkins CVE-2024-23897 用の Python エクスプロイト。CLI args4j 解析を介した任意のファイル読み取りで、RCE を可能にします。ホストをスキャンし、Jenkins コントローラーから機密ファイルを抽出します。
 exodusintel/chromium-941743
István Kurucsai による Chrome v8 1Day エクスプロイト
 ynsmroztas/keysniper
**CVE-2026-18963** — reset-credentials フローを介した、認証されていない Keycloak アカウント乗っ取り。
 s0md3v/shiva
WordPressウェブサイト向け改良版DOSエクスプロイト (CVE-2018-6389)
 hacksysteam/cve-2022-28672
Foxit PDF Reader リモートコード実行エクスプロイト
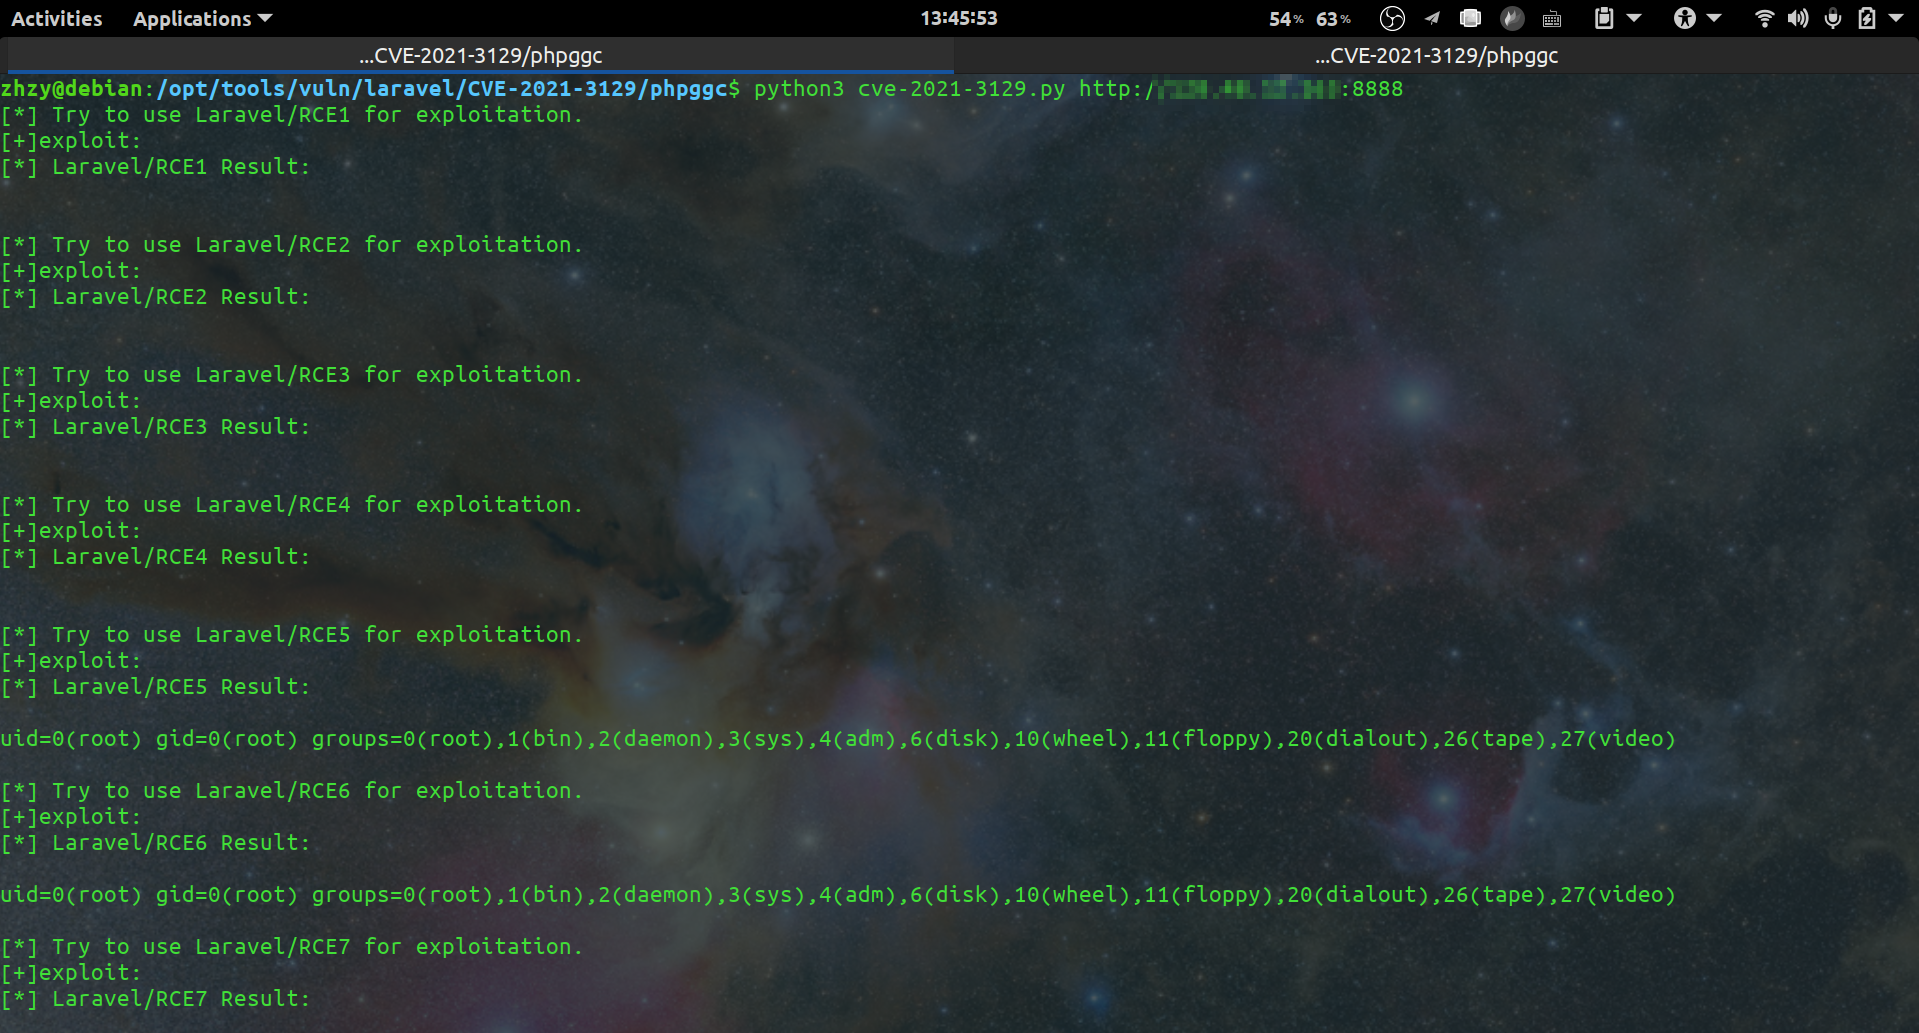 zhzyker/cve-2021-3129
Laravel <= v8.4.2 デバッグモード: リモートコード実行 (CVE-2021-3129)
 synacktiv/livepyre
CVE-2025-54068 と、Livewire プロジェクトの APP_KEY が既知の場合のリモートコマンド実行を悪用するために設計されたツール。
 zapstiko/bug-bounty
Twitterからのバグバウンティリソース集
 rafabd1/cve-2026-75604-poc
CVE-2026-75604の概念実証エクスプロイト。Windows上でホストされているNext.jsアプリにおける認証不要のリモートコード実行であり、コールバックベースのコマンド実行とローカルターゲットのセットアップを備えています。
 nicholasaleks/crackql
弱いレート制限とコスト分析を悪用し、バッチエイリアスクエリを通じて認証情報の総当たり、2FAバイパス、ユーザーの列挙、操作のファジングを行うGraphQL侵入テストツール。
 daxakahackerman/xss-catcher
ブラインドXSS検出およびXSSデータキャプチャフレームワーク
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 bhavsec/autopentest-ai
Agentic Pentesting MCPサーバー - ウェブアプリケーションの脆弱性を発見、悪用、報告する。
 moopinger/smugglefuzz
高速なHTTPダウングレード密輸スキャナー(Go製)








