
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 beichendream/cve-2022-26134-godzilla-memshell
JavaベースのCVE-2022-26134エクスプロイトで、ConfluenceサーバーにGodzillaウェブシェルを注入し、パスワードとキー認証によるリモートコード実行を可能にします。
 horizon3ai/cve-2022-1388
CVE-2022-1388 のPoC
 blasty/cve-2021-41773
CVE-2021-41773 プレイグラウンド
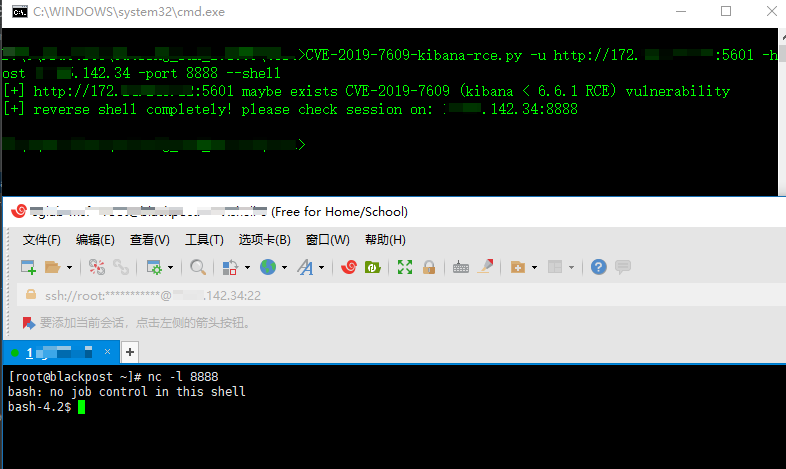 landgrey/cve-2019-7609
python2スクリプトでCVE-2019-7609(kibana RCE)を正しい方法でエクスプロイトする
 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947のエクスプロイト:Actuatorエンドポイントへの細工されたリクエストによるSpring Cloud Gatewayのリモートコード実行。Pythonスクリプトと緩和策のガイダンスを含む。
 portswigger/burp-extensions-montoya-api-examples
Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。
 aron-tn/mega-bot
[新着] : Mega Bot ☣ スキャナー & 自動エクスプロイター
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight 事前認証リモートコード実行 (CVE-2023-20887)
 bao7uo/dp_crypto
CVE-2017-9248(Telerik UI for ASP.NET AJAX ダイアログハンドラ)向けのBase64ベースの暗号化オラクルエクスプロイト
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX ファイルアップロードと .NET 逆シリアル化エクスプロイト(CVE-2017-11317、CVE-2017-11357、CVE-2019-18935)
 ridter/cve-2018-15982_exp
CVE-2018-15982 のエクスプロイト
 nccgroup/cve-2017-8759
NCC GroupによるCVE-2017-8759の分析と悪用、およびさらなる改良
 1n3/httpoxyscan
HTTPoxy Exploit Scanner(1N3 @CrowdShield)
 d4vinci/clickjacking-tester
ウェブサイトがクリックジャッキングに対して脆弱かどうかをチェックし、PoCを作成するために設計されたPythonスクリプト。
 lizhianyuguangming/tomcatscanpro
Tomcat自動化脆弱性スキャン・悪用ツール。バッチでの弱いパスワード検出、バックエンドへのWARパッケージデプロイによるgetshell、CVE-2017-12615 ファイルアップロード、CVE-2020-1938/CNVD-2020-10487 ファイルインクルードをサポート。
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Burp Collaboratorを介してDNS経由で、ブラインドリモートコード実行(RCE)およびSQLインジェクションの出力を窃取します。








