
 #1

 horizon3ai/cve-2022-39952
Fortinet FortiNACを標的としたCVE-2022-39952の概念実証エクスプロイト。keyUpload.jspエンドポイントを悪用して任意のファイル書き込みを行い、cronベースのリバースシェルペイロードを展開します。
 a-d-team/sharpmemshell
HttpListener と VirtualPath を介して実装された .NET インメモリ WebShell(メムシェル)ペイロードで、ポストエクスプロイトフレームワーク Godzilla 4.01 と互換性があります。
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
CVE-2018-4441を使用してPS4 6.20上でRCEを取得するWebKitエクスプロイト
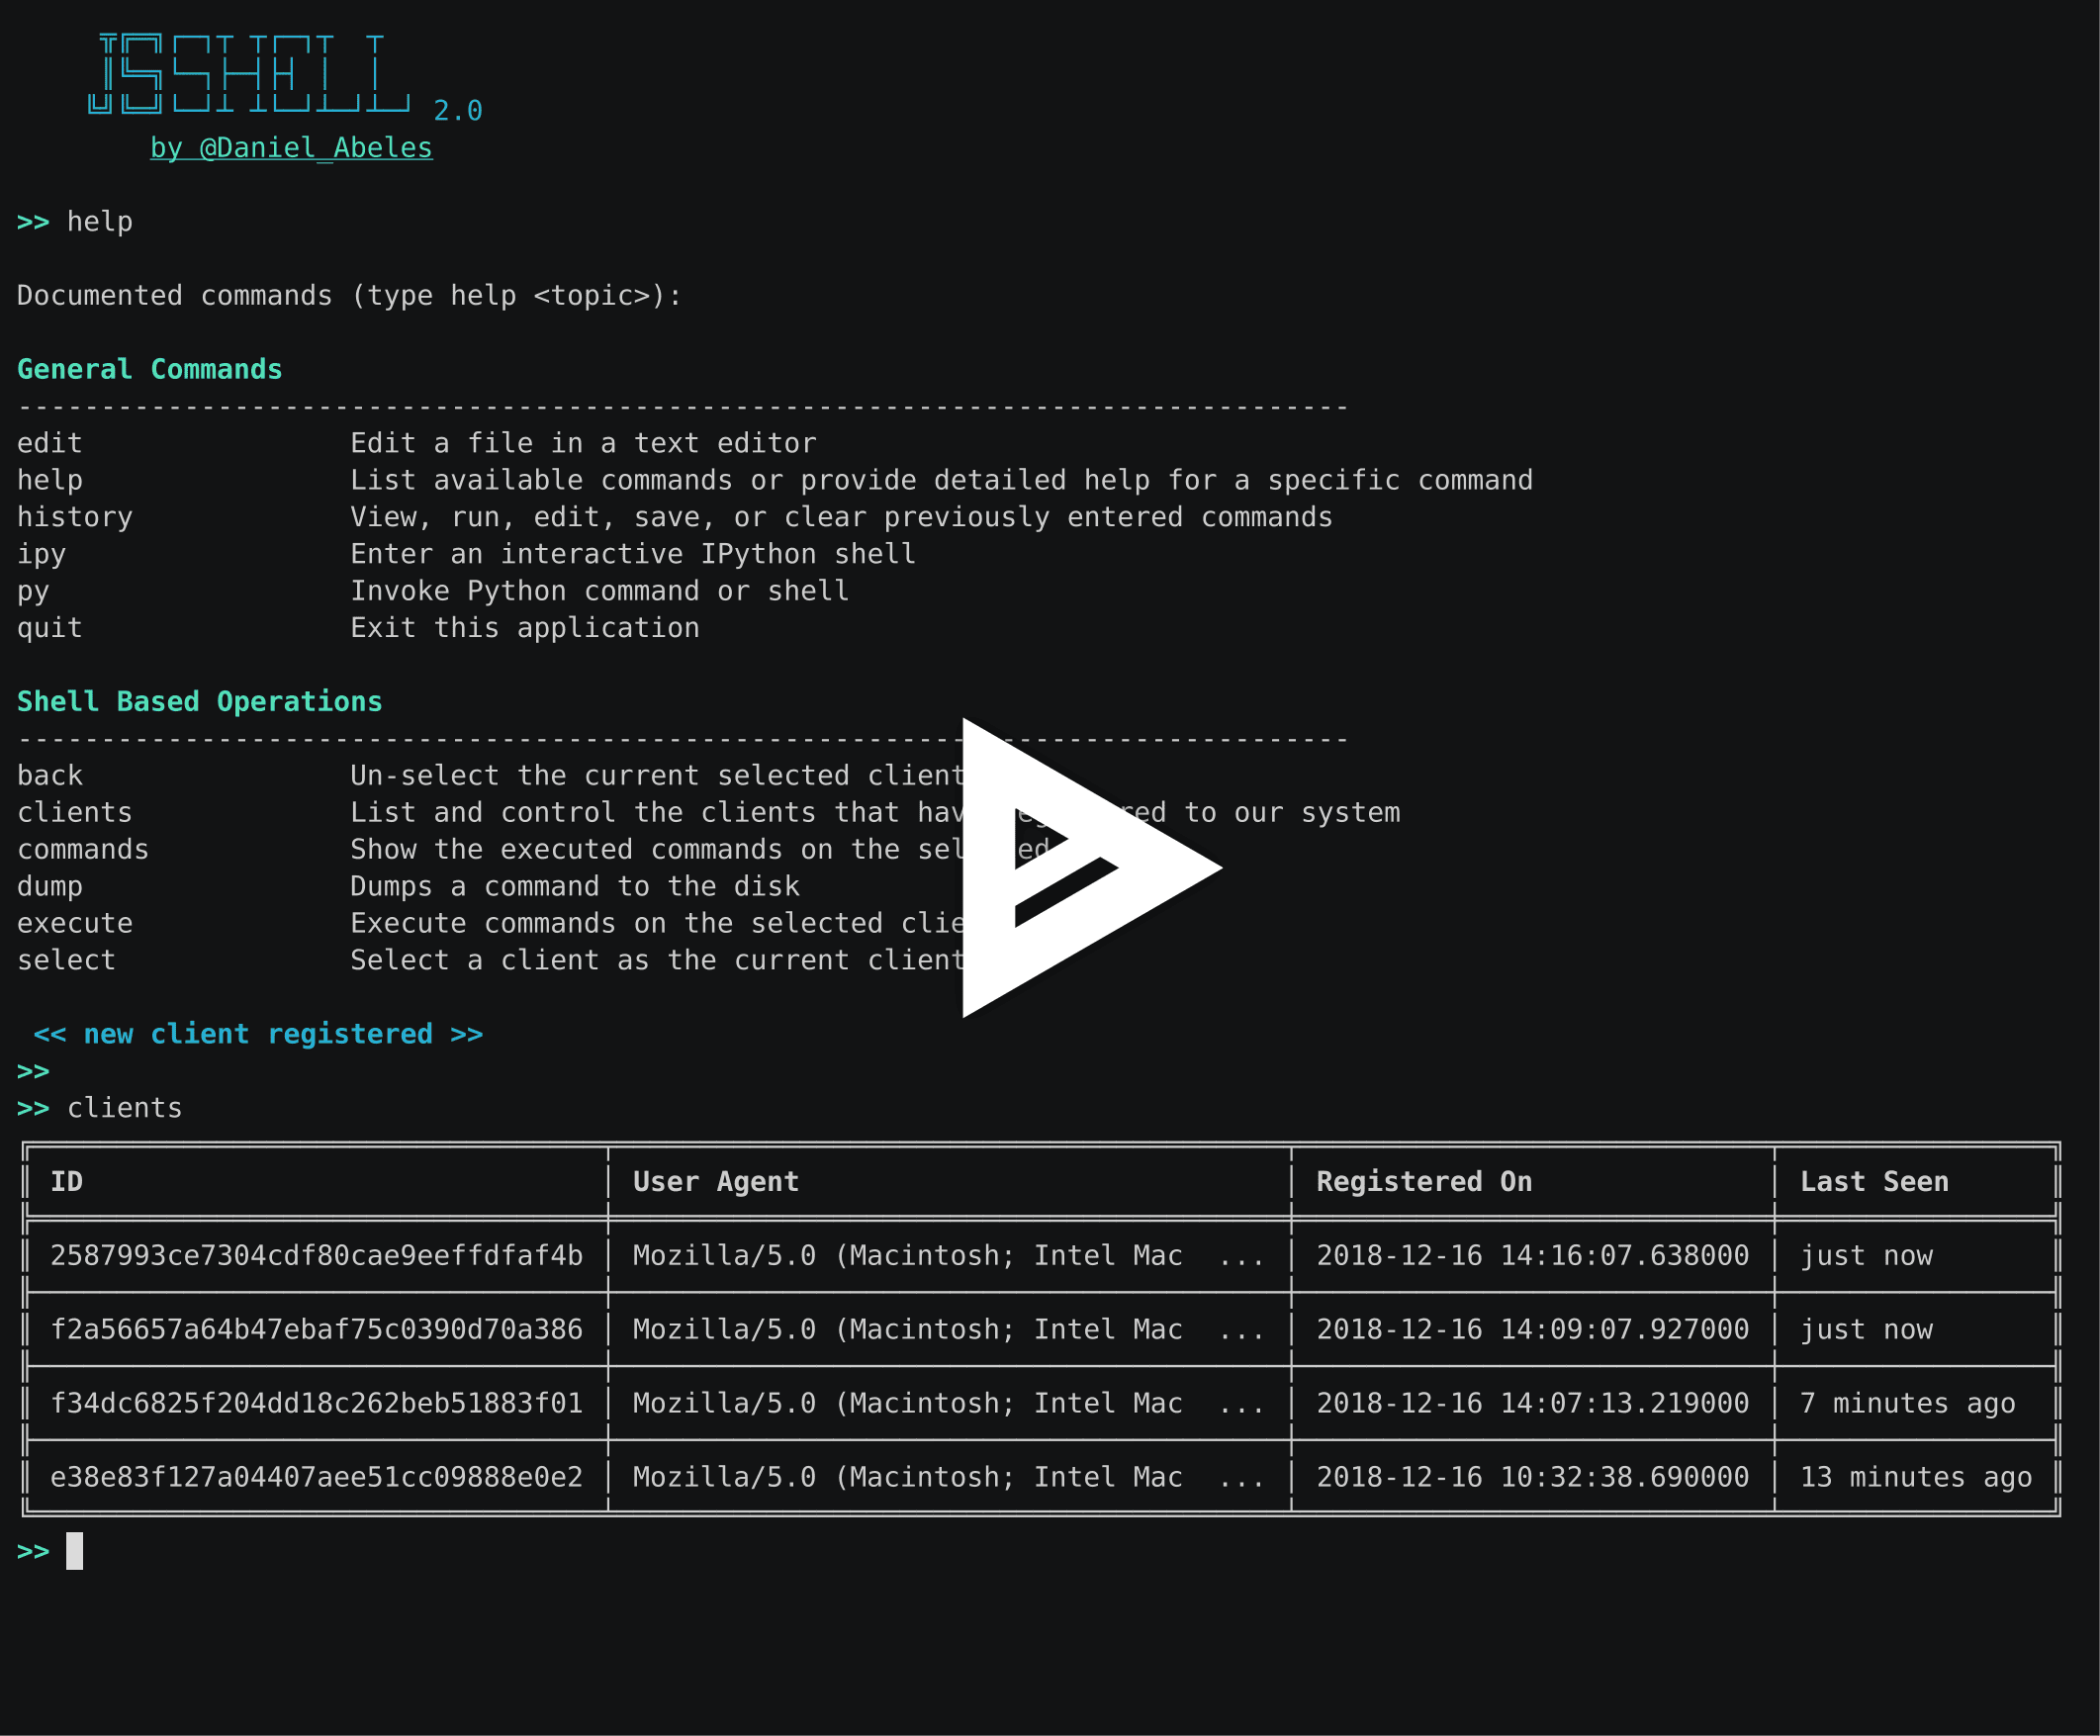 den1al/jsshell
インタラクティブなマルチユーザーWeb JSシェル
 cujanovic/crlf-injection-payloads
CRLFインジェクションのペイロードをバグバウンティレポートから収集したコレクションで、HTTPヘッダーおよびレスポンス分割の脆弱性をテストする際のリファレンスとして使用されます。
 lyrebirds/sagemcom-fast-3890-exploit
Sagemcom F@ST 3890 ケーブルモデム向けエクスプロイト。Cable Haunt 脆弱性を実装し、WebSocketベースのバッファオーバーフローとROPチェーンを介してリモートコード実行を実現します。
 synacktiv/php_filter_chains_oracle_exploit
PHPフィルターチェーンのエラーベースオラクルに対して脆弱なパラメータを悪用するCLI
 shinthink/blitzstrike
3層のペネトレーションテスト手法をパッケージ化したMCPサーバー: 攻撃対象領域の偵察、ソースからシンクへの静的解析、エスカレーションチェーンを用いたライブ検証。
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 概念実証 - Apache HTTP Server バージョン 2.4.0 - 2.4.55 における mod_proxy の脆弱な設定が HTTP Request Smuggling 脆弱性につながる。
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — 素のPHP 8.5.11における自己完結型の未認証RCE(インバンドPS(id)→Cookieメモリ開示 + UAF連鎖)、完全な制御ラダー、8.5.12での修正版ネガティブコントロール
 s1kr10s/apache-struts-v4
5つのApache Struts RCE脆弱性(CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230)を標的としたエクスプロイトスクリプト(PHPシェルペイロード生成機能付き)
 hook-s3c/cve-2018-11776-python-poc
CVE-2018-11776用の動作するPythonテストとPoC、Dockerラボを含む
 lotus6/confluencememshell
Confluence CVE 2021、2022、2023 のエクスプロイトツール。コマンド実行、Godzilla、Behinder メモリシェル注入をサポート。
 hackmanit/tinja
TInjAは、Webページのテンプレートインジェクション脆弱性をテストするためのCLIツールであり、8つの異なるプログラミング言語向けの、最も関連性の高い44のテンプレートエンジンをサポートしています。
 sherlocksecurity/vmware-cve-2022-22954
VMWARE CVE-2022-22954 の POC
 maxpl0it/cve-2020-0674-exploit
これは、Windows 7上のIE 8、9、10、11のx64版で動作するCVE-2020-0674のエクスプロイトです。
 horizon3ai/cve-2021-38647
CVE-2021-38647 (OMIGOD) の概念実証エクスプロイト。Azure Linux サーバーに一般的にデプロイされる OMI エージェントの認証なしリモートコード実行脆弱性です。









