Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ConfluenceMemshell — Confluence CVE 2021、2022、2023 のエクスプロイトツール。コマンド実行、Godzilla、Behinder メモリシェル注入をサポート。 | Kitploit
ツール/GitHubGitHub/lotus6/confluencememshell
永続化メカニズム脆弱性分析エクスプロイトウェブアプリケーション悪用ポストエクスプロイトウェブセキュリティペネトレーションテストリモートアクセスツールペイロード開発
GitHublotus6/confluencememshell

ConfluenceMemshell

Confluence CVE 2021、2022、2023 のエクスプロイトツール。コマンド実行、Godzilla、Behinder メモリシェル注入をサポート。

568232年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
リポジトリを見る
共有

ConfluenceMemshell

Confluence CVE 2021、2022、2023 エクスプロイトツール、コマンド実行、Godzilla、Behinder メモリシェル注入に対応

  • 対応 Confluence バージョン:CVE-2021-26084、CVE-2022-26134、CVE_2023_22515、CVE-2023-22527
  • (お役に立てたなら、良いと思ったら、ぜひ大きな ⭐️ をください❗️)
  • Godzilla デフォルトパスワード:pass 、デフォルト key:key 、リクエスト設定 - プロトコルヘッダーに Connection: close を追加する必要があります
  • Behinder デフォルトパスワード:rebeyond、デフォルト UA:Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
  • Godzilla、Behinder のカスタムパスワードをサポートするのは CVE-2022-26134 バージョンのみで、その他のバージョンはすべてデフォルトパスワードです

V1.1バージョン

  • CVE_2023_22515 を追加、ユーザー作成、メモリシェル注入、CmdShell ベースのコマンド実行
  • table をダブルクリックで現在の行、shellパス、key、ua をコピー
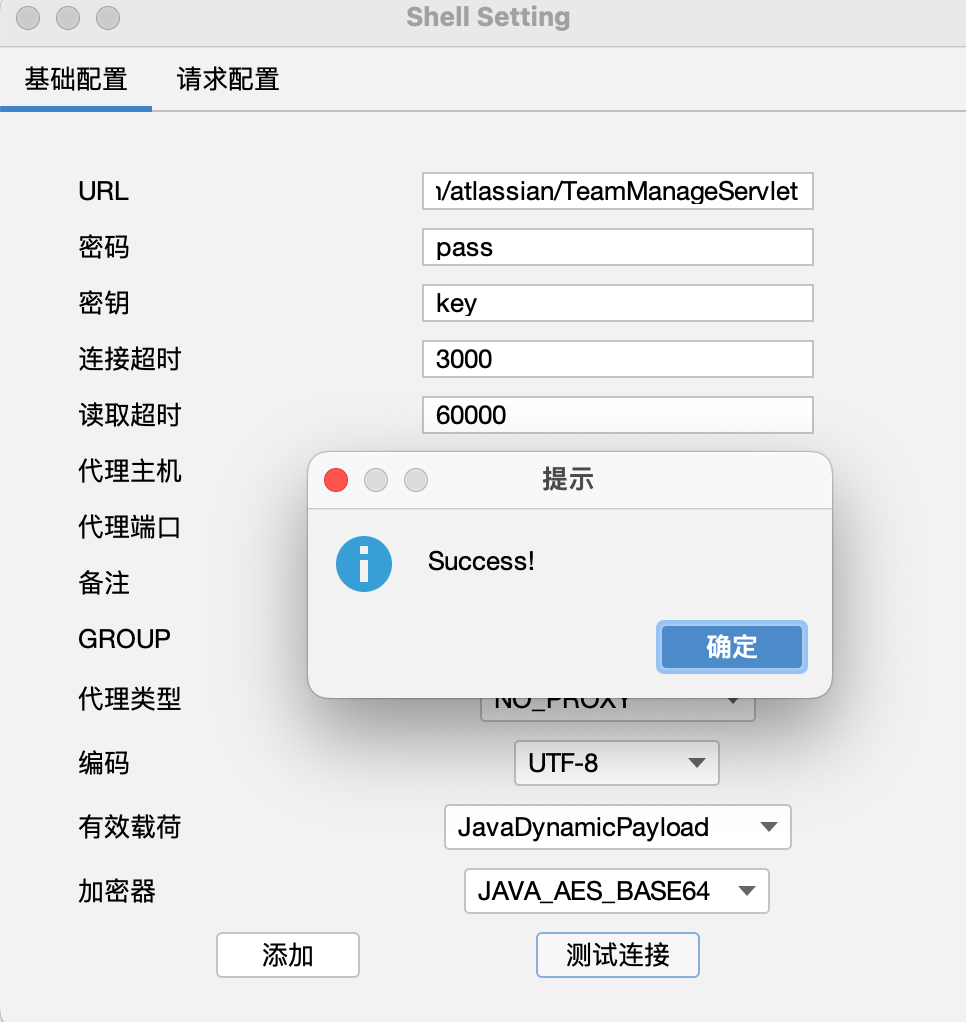
  • ゴジラ memshell アドレス:url+/plugins/servlet/com/atlassian/TeamManageServlet
  • ゴジラのデフォルトパスワード:pass 、デフォルトkey:key 、リクエスト設定 - プロトコルヘッダーに Connection: close を追加する必要があります
  • CmdShell アドレス:url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
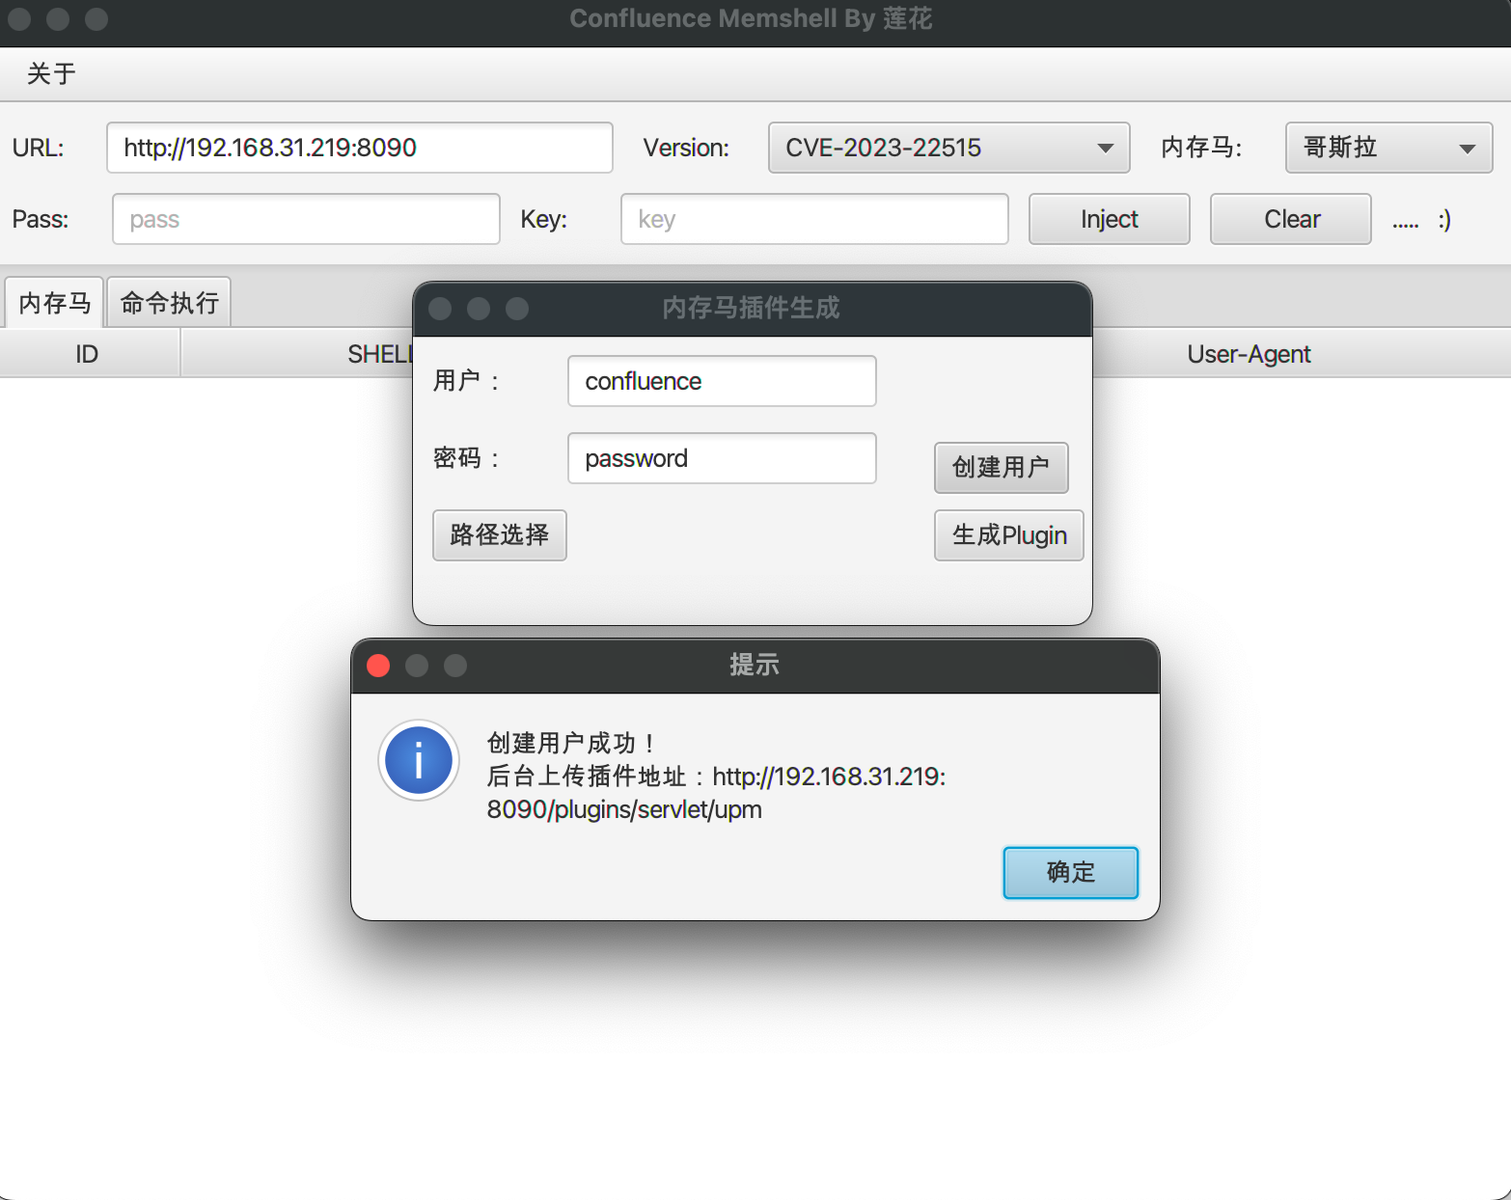
  1. ユーザーを作成
image
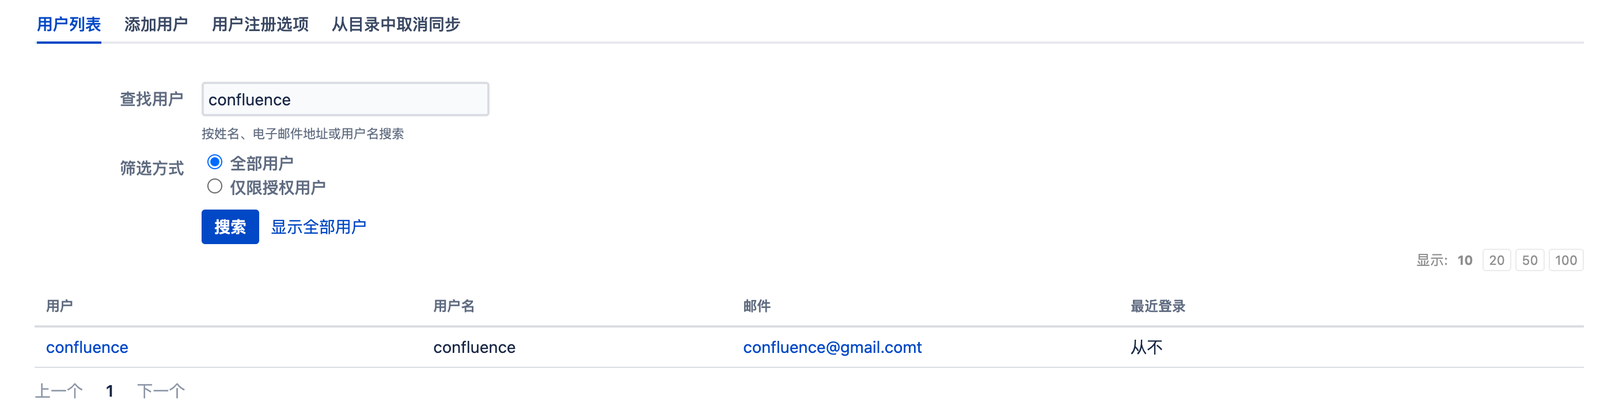
  • 作成成功 image
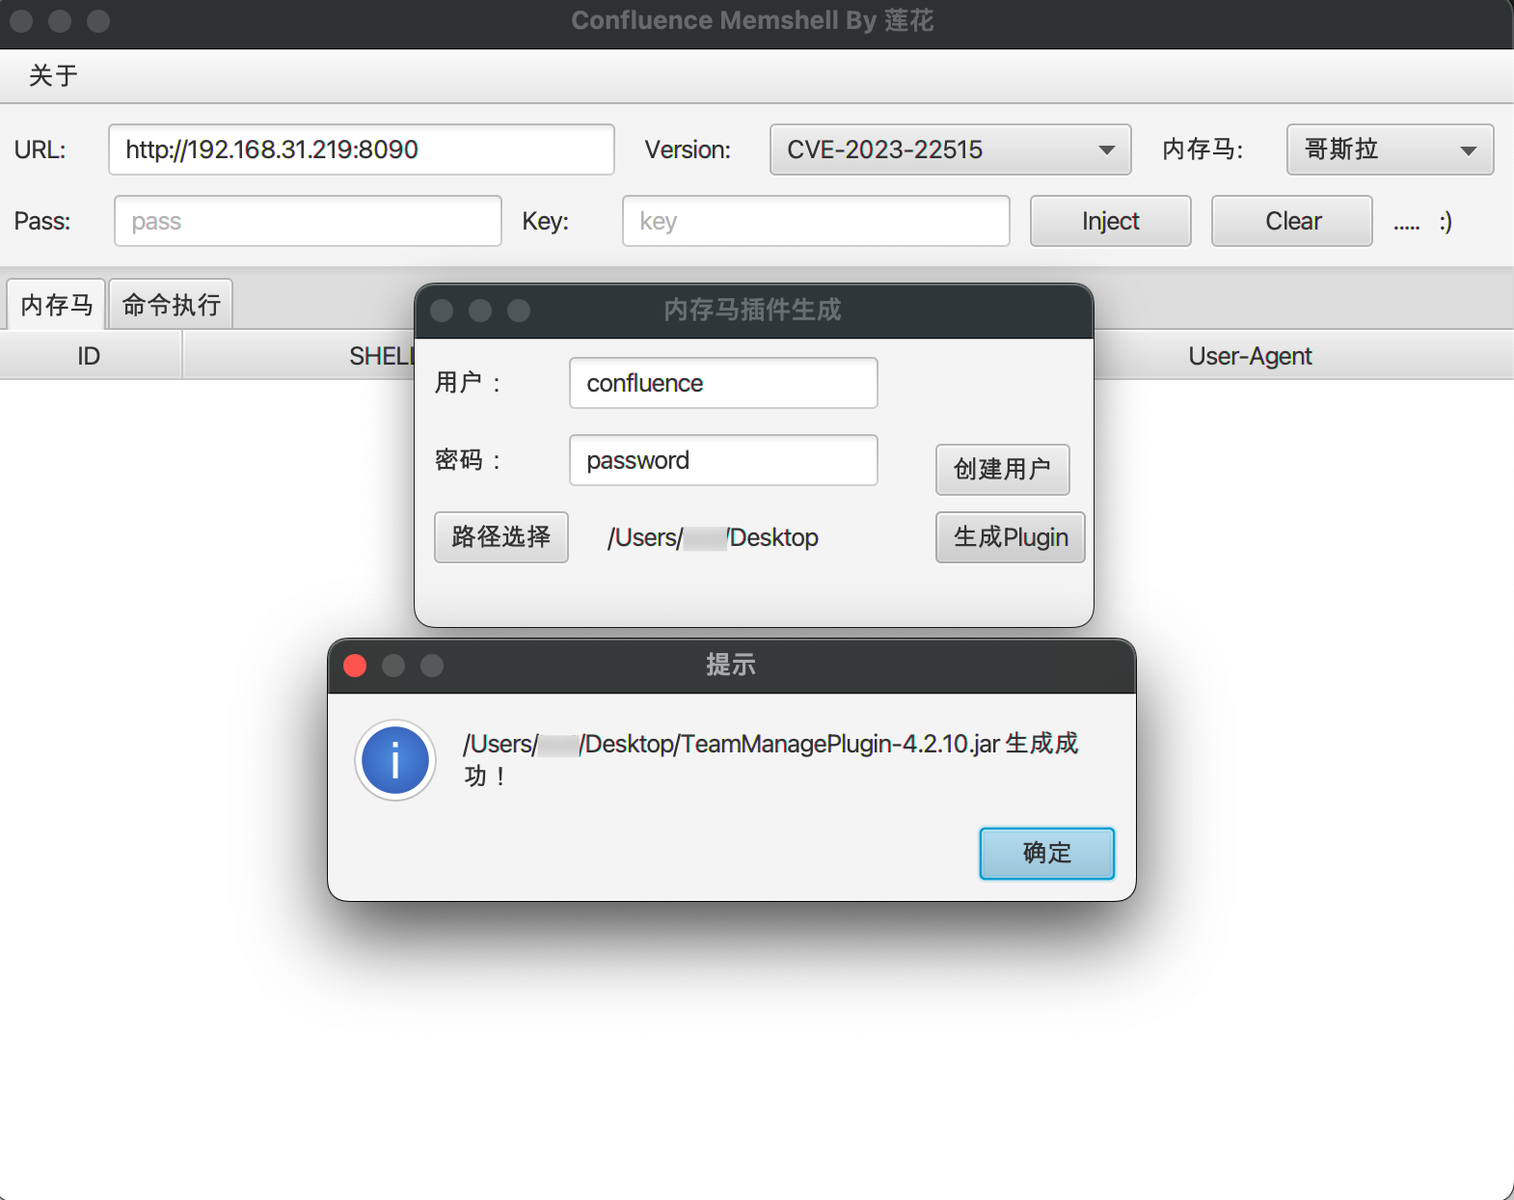
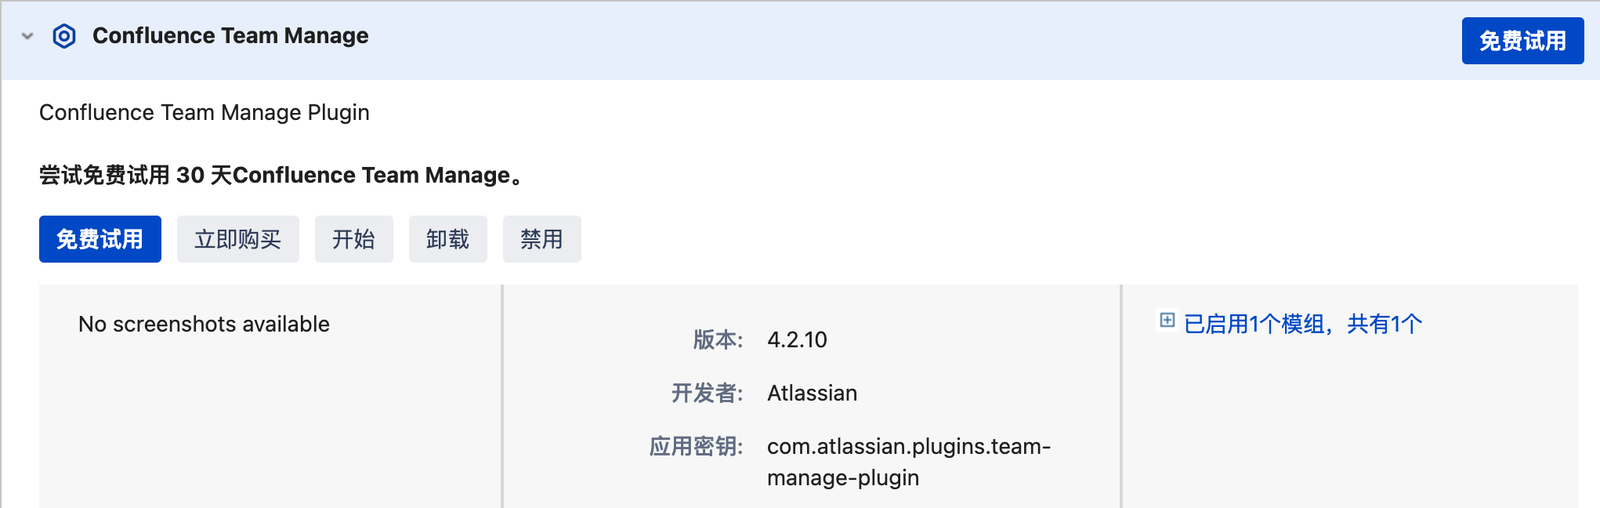
  1. 悪意のあるプラグイン Jar パッケージを生成(Godzilla と CmdShell を含む)
image
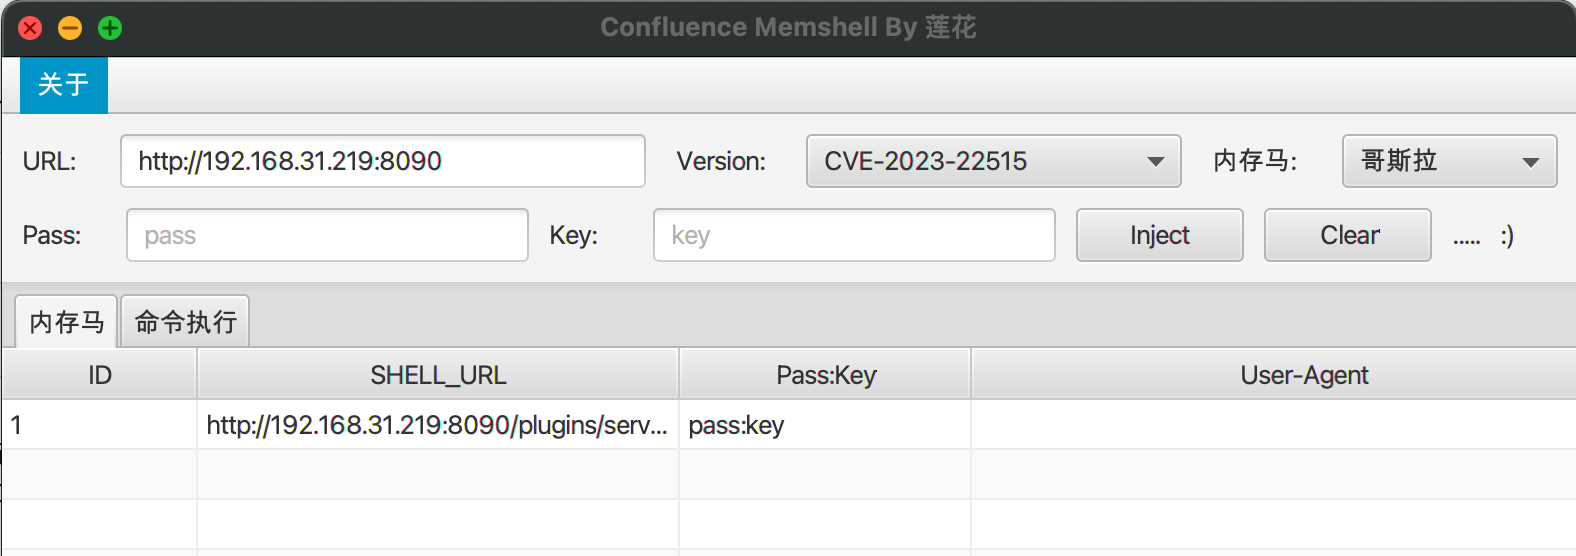
  • メモリシェルのアドレスと pass:key を表示(ダブルクリックでコピー、shell パス、key、ua)
image
  1. 作成したユーザーで管理画面にログインし、プラグイン機能のアドレス:url+/plugins/servlet/upm からプラグインをアップロードします(アップロード完了を待つ必要はなく、そのまま更新すれば表示されます)。
image
  1. Godzilla 接続
image
  1. プラグイン CmdShell によるコマンド実行 image

V1.0

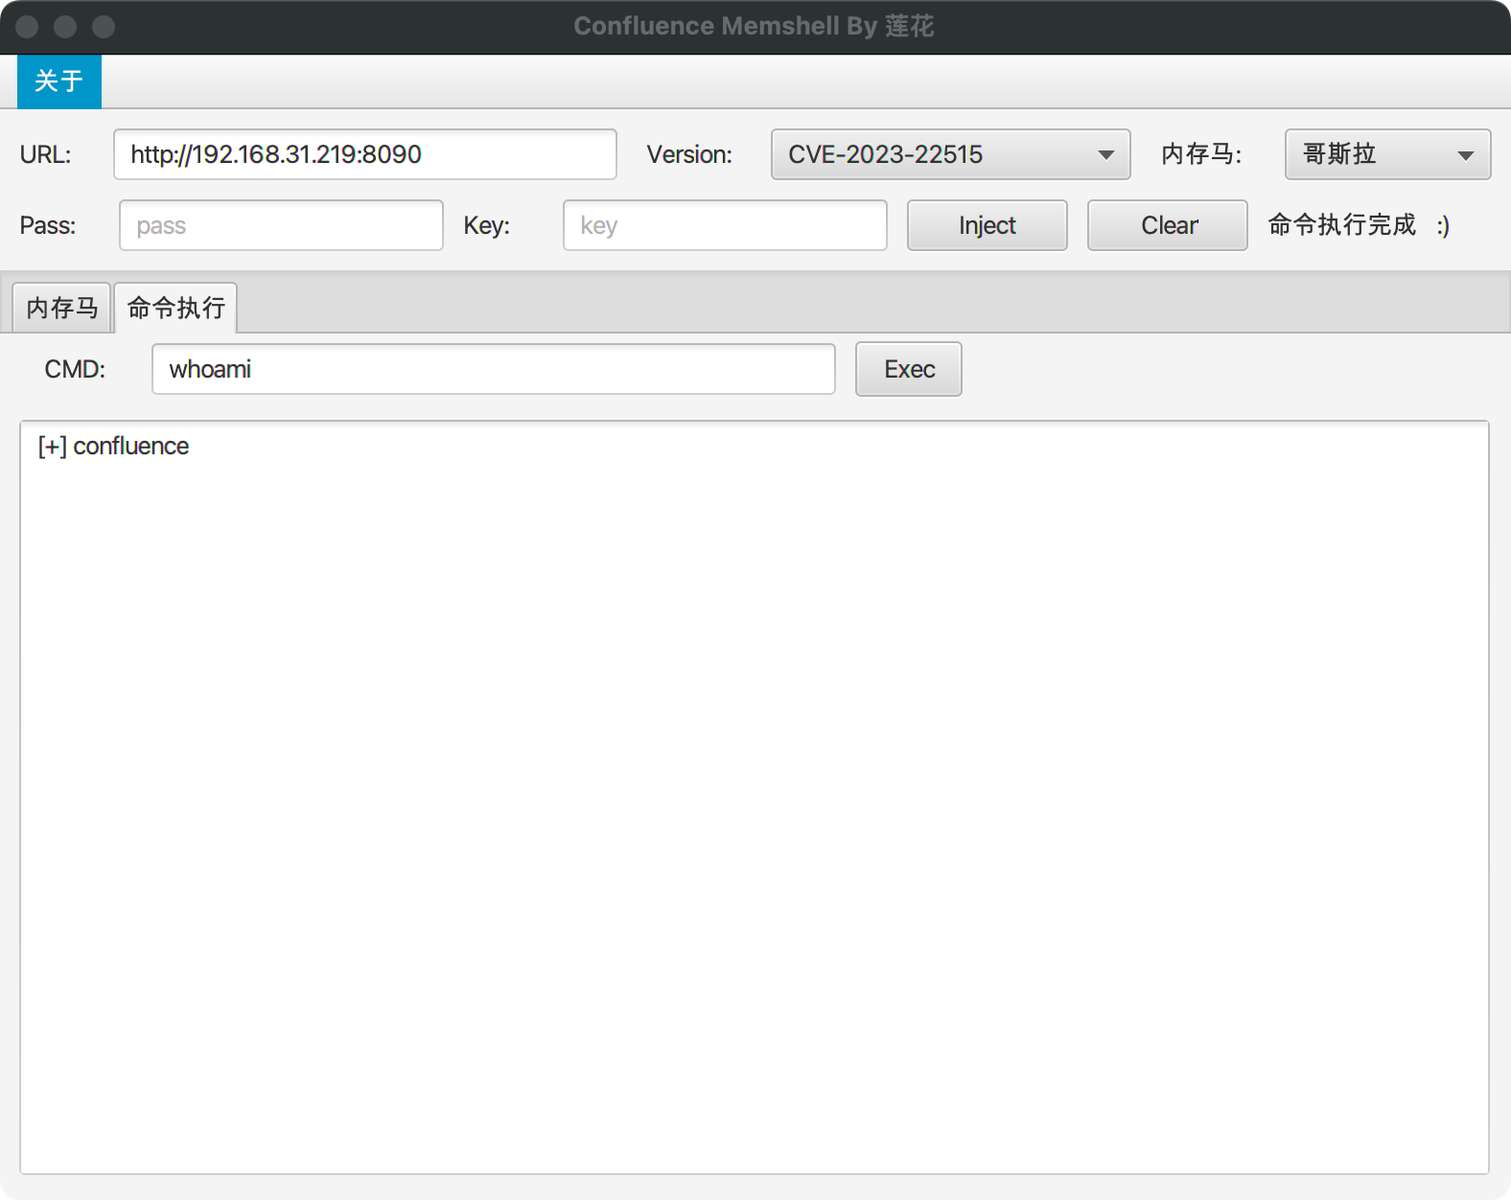
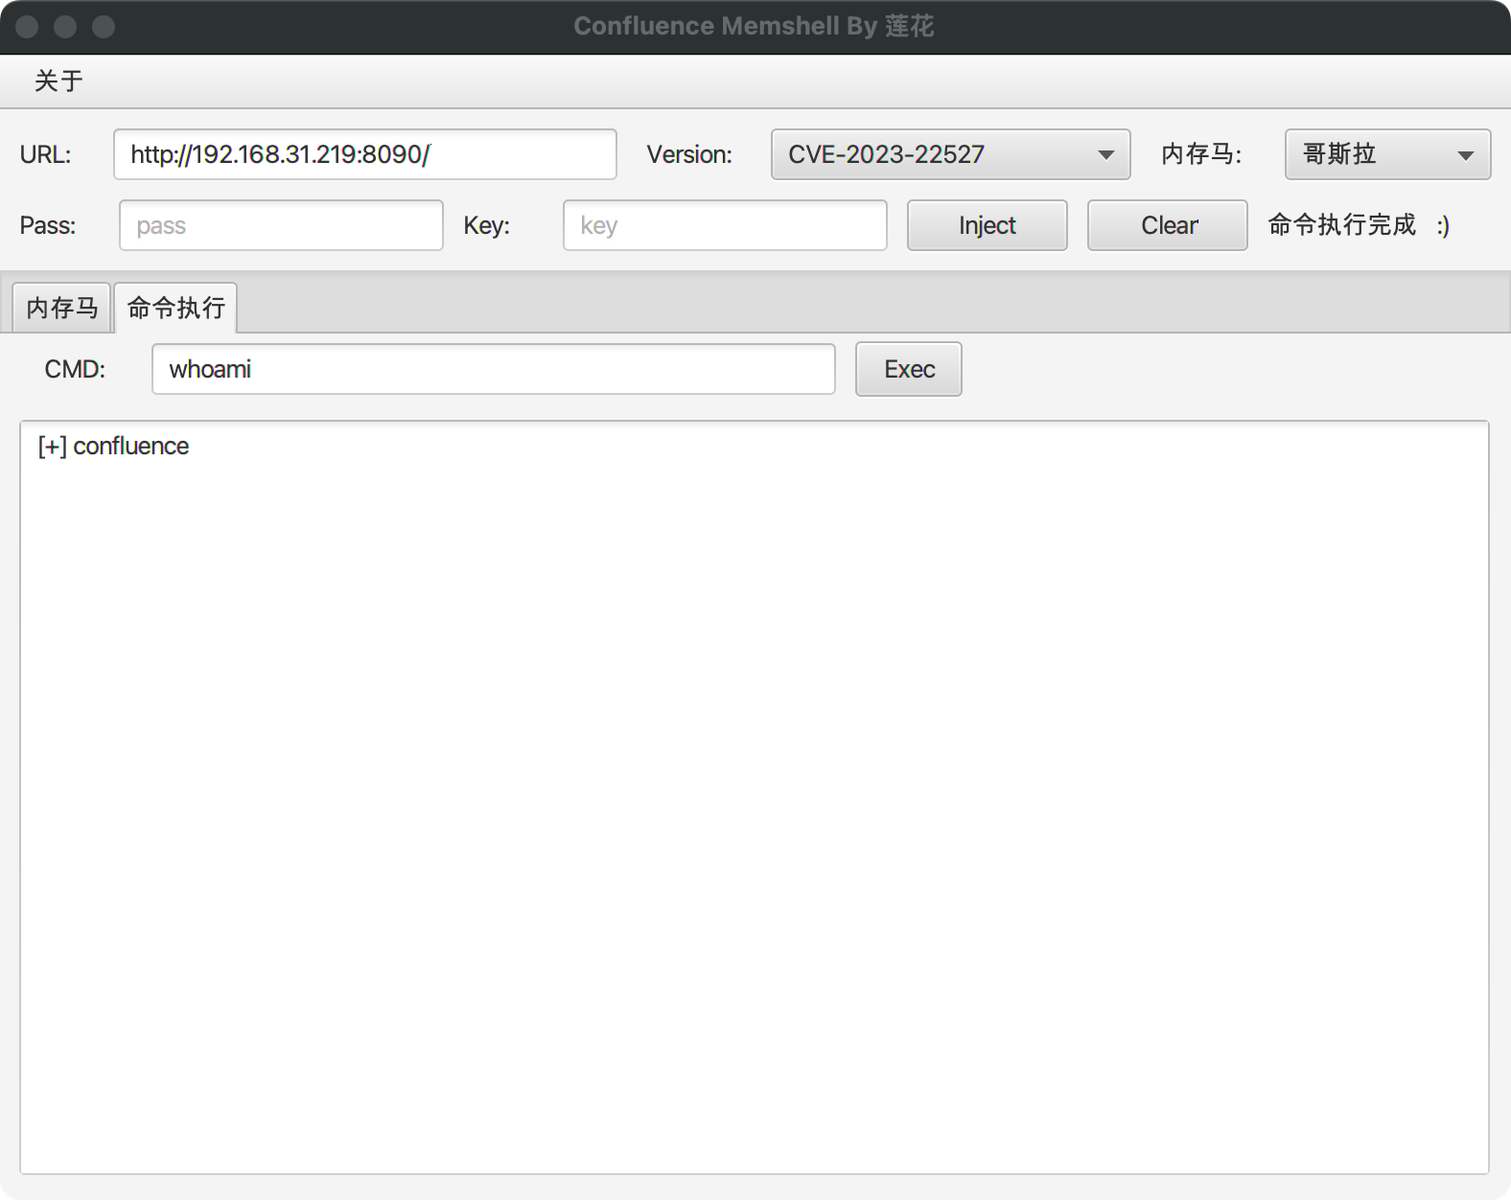
  1. コマンド実行(他の CVE バージョンも同様)
image
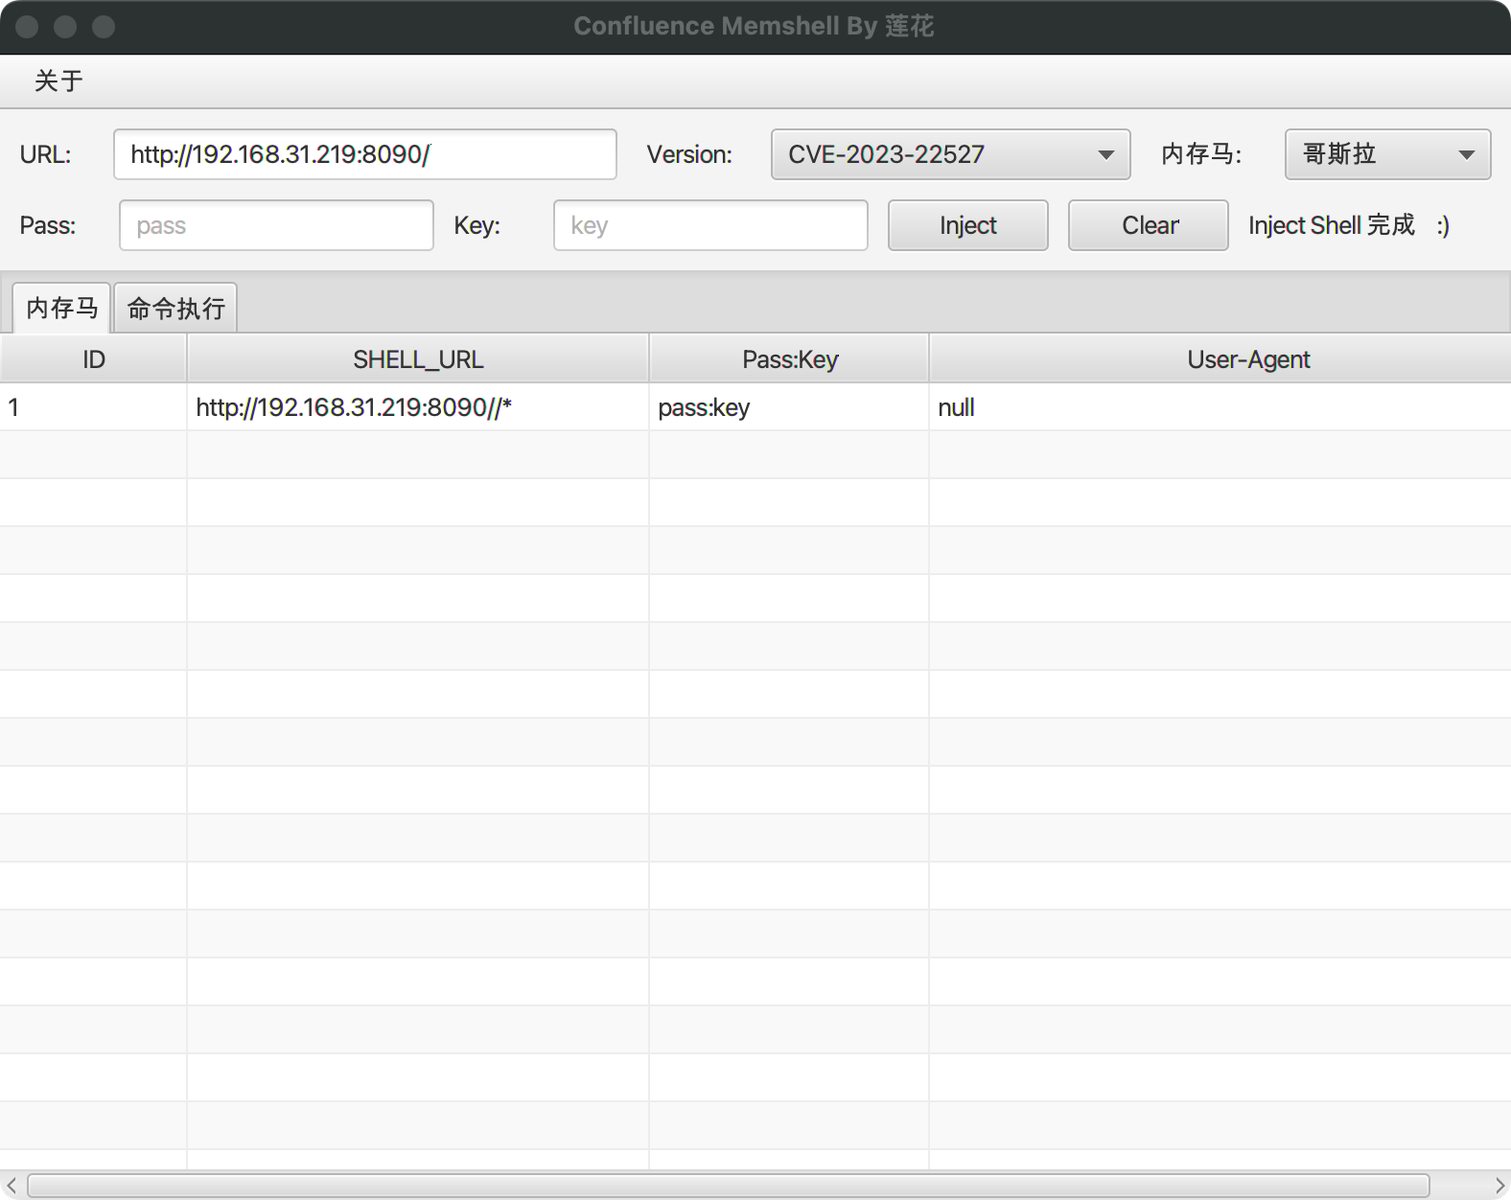
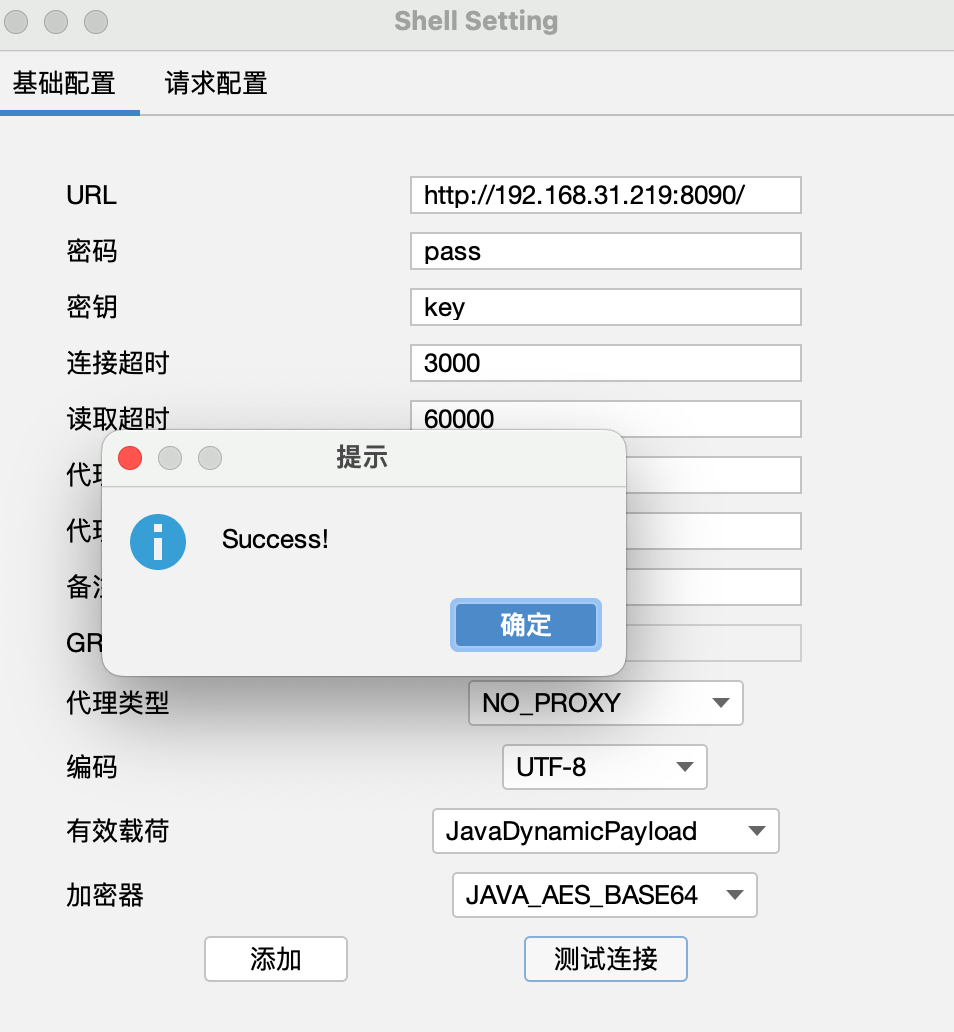
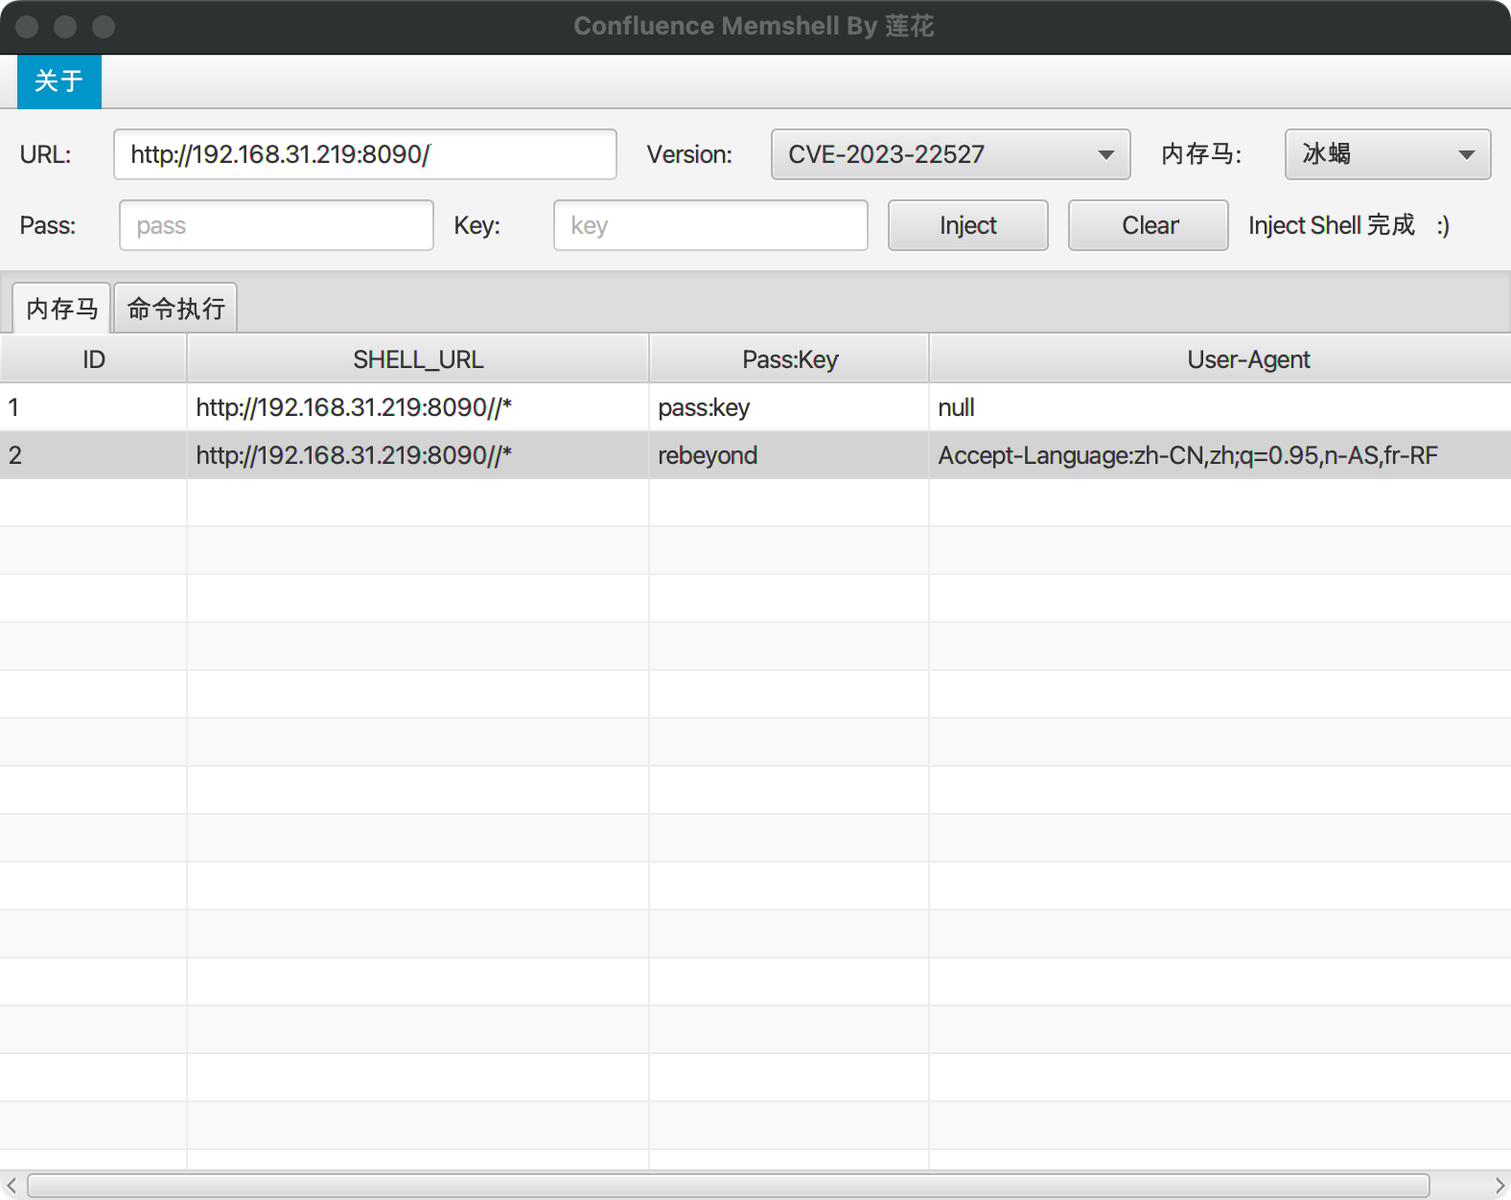
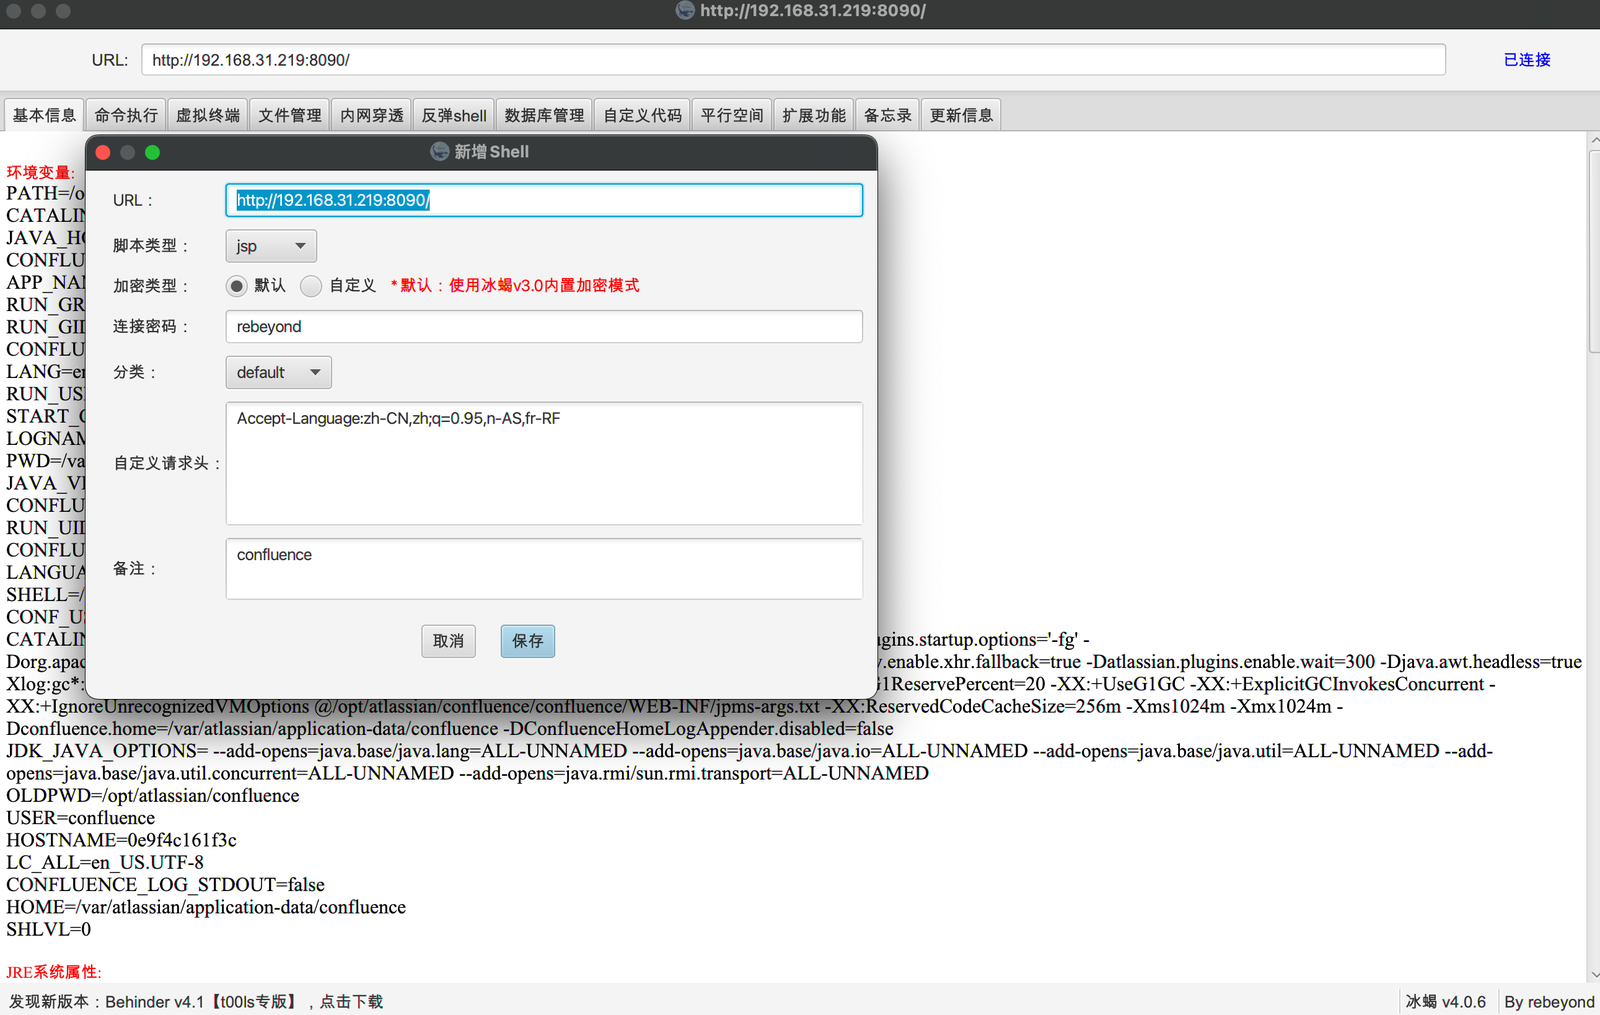
  1. メモリシェル注入(他の CVE バージョンも同様)
  • Godzilla
image image
  • Behinder
image image

参考

https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL https://github.com/aaaademo/Confluence-EvilJar

免責事項

本ツールは、十分な合法的な許可を得た企業のセキュリティ構築においてのみ使用できます。本ツールを使用する過程で、ご自身のすべての行為が現地の法律法規に適合していることを確保する必要があります。

本ツールの使用過程中に何らかの違法行為が存在する場合、すべての結果はご自身で負うものとし、本ツールのすべての開発者およびすべての貢献者は一切の法的責任および連帯責任を負いません。

ツールをダウンロード