#1
 jax7sec/cve-2022-22954
バッチスキャンURLとコマンド実行機能を提供します。Workspace ONE Access のテンプレートインジェクション脆弱性により、任意のコードが実行可能。
 xsultan/log4jshield
Log4j Shield - 高速⚡、スケーラブルで使いやすい Log4j 脆弱性 CVE-2021-44228 検出・修正ツール
 mrcl0wnlab/checker-cve2020-3452
Cisco Adaptive Security Appliance および FTD における未許可のリモートファイル読み取り
 claranet/ansible-role-log4shell
Ansibleロールで、ファイルシステムとオープンファイルをスキャンして脆弱なJAR/WARファイルを検出し、Log4Shell(CVE-2021-44228)を特定します。バージョンとJndiLookupの有無を報告します。
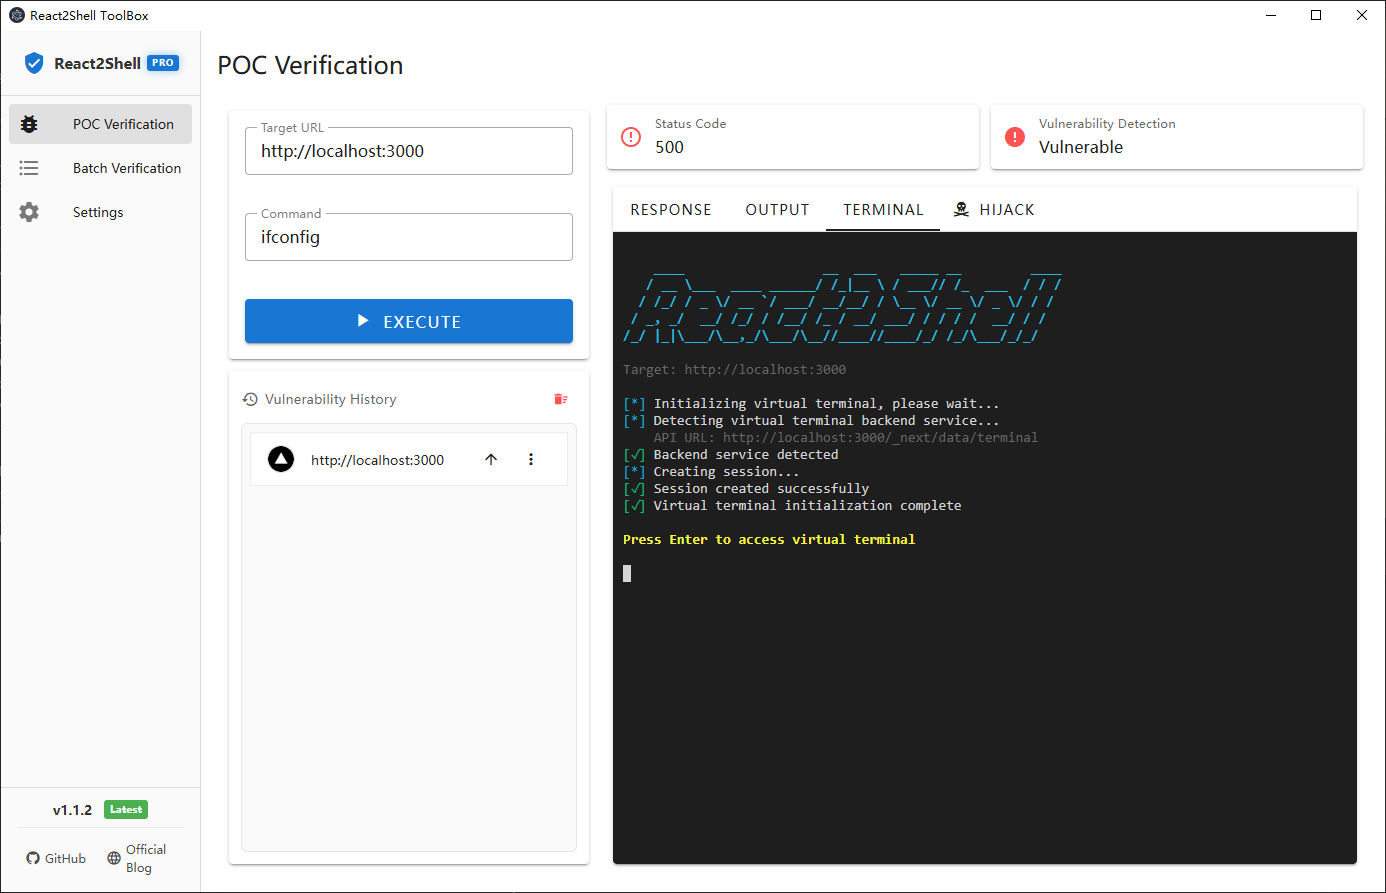 moleft/react2shell-toolbox
GUIベースのセキュリティテストツールキットで、React Server Actionsのプロトタイプ汚染(prototype pollution)脆弱性(CVE-2025-55182)の検出・悪用に対応し、POC検証、仮想ターミナル、FOFA統合によるバッチスキャンを備えています。
 infobyte/pyrmax
Ubiquiti AirMAXワイヤレスプロトコルフレーム用のデコーダー/エンコーダー。pcap/ライブキャプチャを解析し、デバイスを発見し、脆弱なファームウェアをスキャンし、不正なパケットを生成し、AirMAX AC/Mターゲットをエミュレートします。
 ynsmroztas/gitlabsniper
GitLab CE/EEのセルフマネージド環境における未認証の任意ファイル読み取り脆弱性CVE-2026-85706に対応した単一ファイルのPythonスキャナー兼エクスプロイト。プロジェクト列挙、lootパス、インタラクティブシェルを備える。
 aqhmal/cve-2019-19781
Shodan APIから取得したホストを使用したCitrix ADCスキャナー(CVE-2019-19781)の自動化スクリプト。このスクリプトを使用するにはShodanアカウントが必要です。
 oseasfr/scanner_cve_2026-42945
CVE-2026-42945に対して脆弱なNginxインスタンスをIP、CIDR、ASNで検出するPythonスクリプト。

 murrez/cve-2026-76268
CVE-2026-76268 の Python PoC:Splunk SHC メンバー上の認証不要の Patroni REST API を検出し、archive_command インジェクションを利用して RCE を達成します。
 yutusec/activemq_crack
ActiveMQシリーズの脆弱性検出・悪用ツール。ActiveMQのデフォルトパスワードの脆弱性およびActiveMQ任意ファイル書き込みの脆弱性(CVE-2016-3088)を含み、バッチ検出・悪用をサポートします。
 6mile/nextjs-cve-2025-29927
CVE-2025-29927(Next.js認証バイパスの脆弱性)を検出するNucleiテンプレート
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
mongobleed脆弱性CVE-2025-14847のためのエクスプロイトラボ、Docker、コードスキャナー、さらにPhoenix Security Syncツール
 kagantua/cpanelwhm-authbypass
Goベースのスキャナおよびエクスプロイトツールで、cPanel/WHMにおける認証バイパスであるCVE-2026-41940に対応しています。バッチスキャン、トークン漏洩、およびRCE、パスワード変更、API呼び出しなどのポストエクスプロイトアクションをサポートします。
 zappaboy/vuln-scanner
レポート生成機能付き脆弱性評価スキャナー
 geeknik/scada-scanner
高性能な非同期SCADA/ICSスキャナ