Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-0688-Scanner — CVE-2020-0688を非侵入的な方法で複数のホストに対してチェックするための迅速なツール。 | Kitploit
ツール/GitHubGitHub/onsec-fr/cve-2020-0688-scanner
偵察脆弱性スキャナーエクスプロイト情報収集ウェブセキュリティペネトレーションテスト
GitHubonsec-fr/cve-2020-0688-scanner

CVE-2020-0688-Scanner

CVE-2020-0688を非侵入的な方法で複数のホストに対してチェックするための迅速なツール。

リポジトリを見る
3710195年前Kitploit レビュー済み
共有

CVE-2020-0688 スキャナー

CVE-2020-0688 を非侵入的な方法で複数のホストに対してチェックするための簡易 C# ツール。

特徴

  • 入力ファイルからホストをスキャンします。
  • パッシブチェック: HTML コンテンツをスクレイピングして Exchange バージョンを取得します。
  • 出力ファイルを生成します。

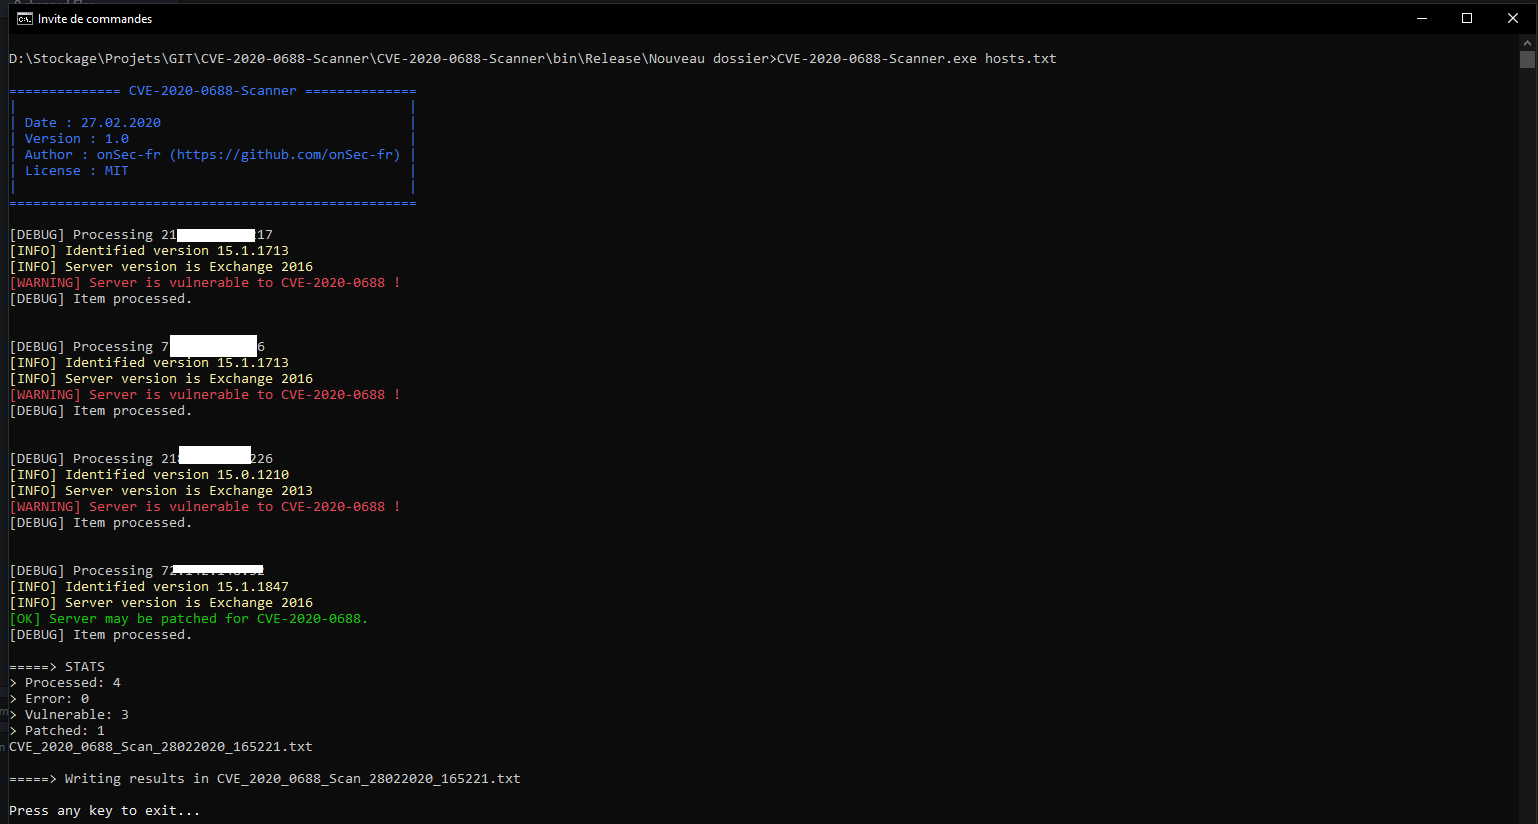
デモ

使い方

前提条件

  • Windows
  • .NET framework 4.5.2

ダウンロード

git clone https://github.com/onSec-fr/CVE-2020-0688-Scanner.git

実行

./CVE-2020-0688-Scanner.exe [path_to_input_file]

注: 入力ファイルにはIPアドレス、ホスト名、FQDNを含めることができます。

免責事項

このツールは、自身のシステムをテストするため、または許可されたセキュリティテストのために開発されました。このツールを実行する前に、現地の法律を確認してください。

制限事項

Exchange 2013 以降、この方法ではバージョン番号の最初の3つの部分のみを取得できます。これは、サーバーが最新の累積更新プログラムを適用していない場合、脆弱である可能性があることを意味します。その場合、サーバーは「パッチ適用済みの可能性あり」とフラグが立てられます。

参考文献

  • 非公式のビルドチャートは、リリースされた MS Exchange Server 2019、2016、2013、2010、2007、2003、2000、5.5、5.0、4.0 の既知の KB 記事、修正プログラム、更新ロールアップ、その他のビルドをすべて一覧表示しています。 : https://exchangeserverversions.blogspot.com/
  • CVE-2020-0688 の分析 : https://www.thezdi.com/blog/2020/2/24/cve-2020-0688-remote-code-execution-on-microsoft-exchange-server-through-fixed-cryptographic-keys
  • https://fr.tenable.com/blog/cve-2020-0688-microsoft-exchange-server-static-key-flaw-could-lead-to-remote-code-execution
  • Kevin Beaumont による nmap 実装 : https://github.com/PwnPeter/0day-scripts/blob/2845b2d7a62c1baec581afab8fb065dde4f63413/nmap-nse/http-vuln-exchange.nse
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







