
 #1

 rub-softsec/onelogon
論文「Onelogon: Taking over Active Directory Accounts via Netlogon」(WOOT’26)のコードとデータ。
 moopinger/smugglefuzz
高速なHTTPダウングレード密輸スキャナー(Go製)
 akabe1/oauthscan
OAUTHv2 および OpenID のセキュリティを検証するのに役立つ Burp Suite 拡張機能
 maldevel/intelspy
自動化されたネットワーク偵察スキャンを実行する
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
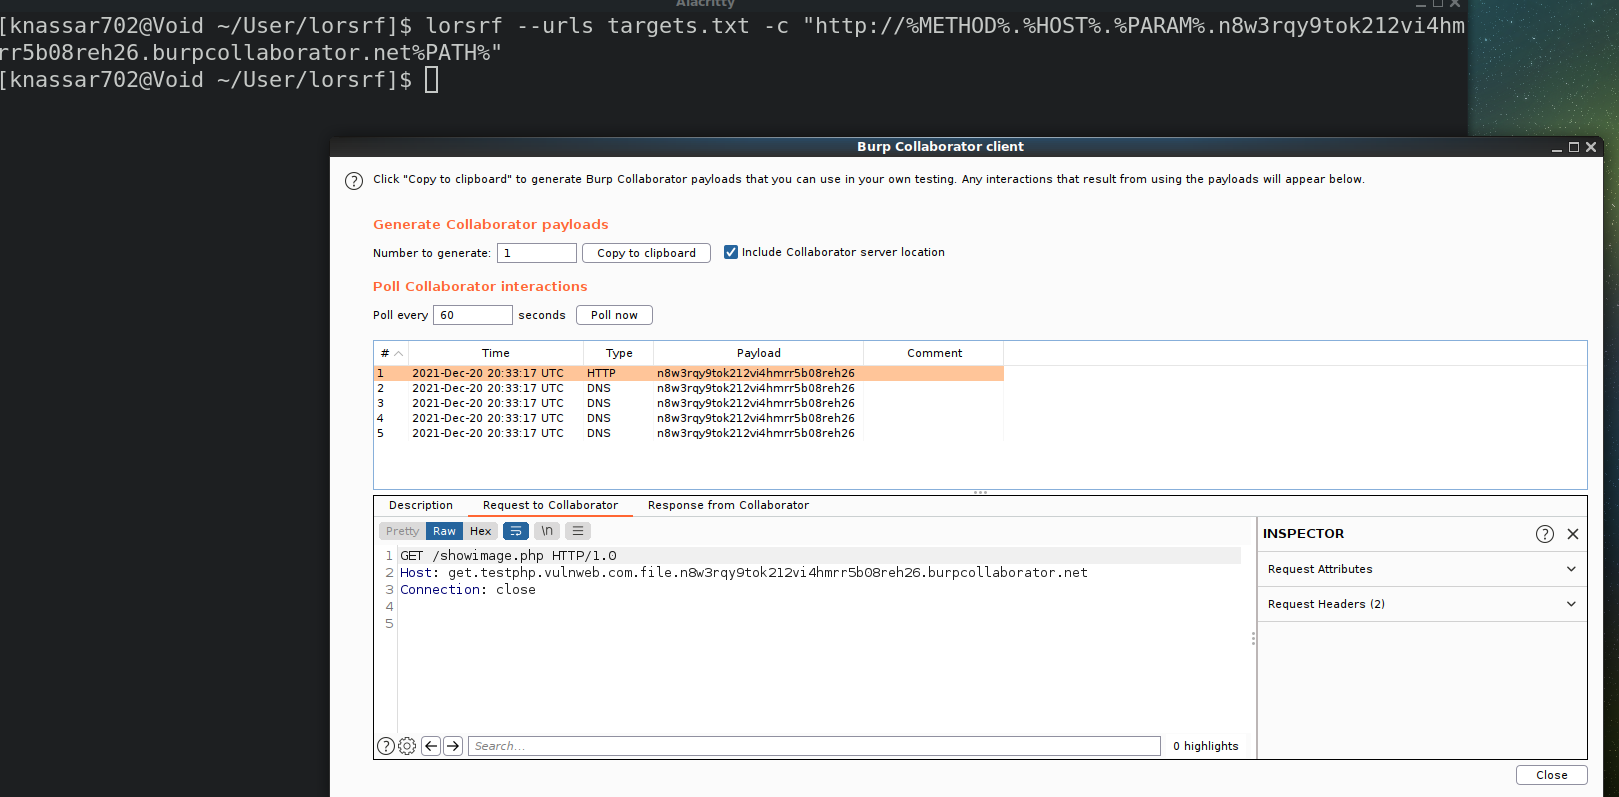 mindpatch/lorsrf
SSRFやOut-of-bandリソースロードの発見に使用できるパラメータを見つけるための高速CLIツール :artificial_satellite: :crab:
 androguide/dsploit
dSploit - Android向けの最も完全で高度なITセキュリティプロフェッショナルツールキット。
 luke-goddard/enumy
Linux のポストエクスプロイテーション権限昇格列挙
 sma11new/poclist
脆弱性POC・EXP集、継続更新中。Apache Druid-任意ファイル読み取り(CVE-2021-36749)、ConfluenceRCE(CVE-2021-26084)、ZeroShellファイアウォールRCE(CVE-2019-12725)、ApacheSolr任意ファイル読み取り、蓝凌OA…
 ivan-sincek/forbidden
Bypass 4xx HTTP response status codes and more. The tool is based on Python Requests, PycURL, and HTTP Client.
 9rnt/poro
AWSクラウド環境上のパブリックにアクセス可能なアセットをスキャンします
 commonexploits/port-scan-automation
NMAPスキャンを自動化し、カスタムNessusポリシーを自動生成
 assetnote/node2shell-scanner
node2shell(CVE-2026-111497)向けの高精度検出メカニズム
 esmog/nodexp
NodeXP - サーバーサイドJavaScriptインジェクションツールで、Node.jsの脆弱性を検出および悪用することができます。
 offxec/thedoc
SQLインジェクションの悪用をSQLMAPで自動化し、脆弱性をクロールし、データベース認証情報を抽出し、管理者ログインページを発見し、hashcatを使用してハッシュを解読します。

 ngalongc/openapi_security_scanner
OpenAPIベースのAPI向け自動認可セキュリティスキャナ。差分的応答分析により、複数の認証情報セットでGETエンドポイントをテストし、権限昇格や壊れたアクセス制御のバグを検出します。









