
 #1

 coreruleset/ftw
YAML駆動のフレームワークで、OWASP Core Rule Setのベースラインを使用してWebアプリケーションファイアウォール(WAF)ルールをテストします。回帰検出を自動化し、繰り返し可能なHTTP攻撃シミュレーションを通じてカスタムWAFルールを検証します。

 vulncheck-oss/cli
VulnCheck公式コマンドラインツール
 tkcert/mail-security-tester
メールセキュリティおよびフィルタリングソリューションのためのテストフレームワーク。
 ostesayed/oste-meta-scan
複数のエンジンを使用したDASTスキャナーで、Nikto、ZAP、Nuclei、SkipFish、Wapitiを統合し、自動化されたWebインジェクション脆弱性検出を行い、統合されたJSONおよびHTMLレポートを生成します。
 ethicalhackingplayground/bxss
Blind XSS Scannerは、WebアプリケーションのブラインドXSS脆弱性をスキャンするために使用できるツールです。
 shinthink/blitzstrike
3層のペネトレーションテスト手法をパッケージ化したMCPサーバー: 攻撃対象領域の偵察、ソースからシンクへの静的解析、エスカレーションチェーンを用いたライブ検証。
 samsung/cotopaxi
特定のネットワークIoTプロトコルを使用したIoTデバイスのセキュリティテストのためのツールセット
 softrams/bulwark
組織的な資産および脆弱性管理ツールで、Jira統合機能を備え、アプリケーションセキュリティレポートの生成を目的としています。
 noxxi/p5-ssl-tools
PerlスクリプトによるSSL/TLS解析:プロトコルと暗号スイートのサポート確認、証明書の検証、OCSPのテスト、SMTP・HTTPS・STARTTLSエンドポイント全体でのHeartbleed検出を行います。
 node9-ai/node9-proxy
AIエージェントのアクセス制御。Claude Code、Codex、Gemini、Cursor、および任意のMCPサーバーが実行を許可される操作を設定し、リスクの高いアクションを実行前にレビューし、すべてのアクションを記録に残します。
 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619(PHPコアRCE)向けの非破壊スキャナー。crt.sh + subfinderによるサブドメイン偵察、堅牢なバナー取得、バージョンベースの検出。
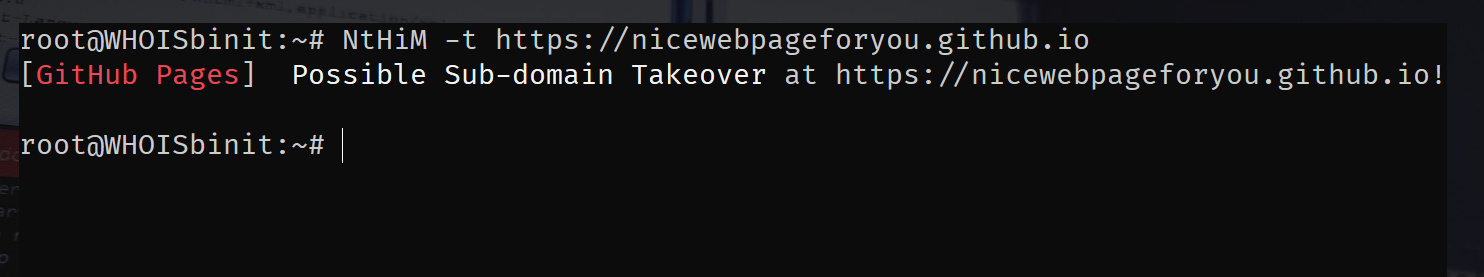 thebinitghimire/nthim
今やホストは俺のもの! - 超高速サブドメイン乗っ取り検知!
 0xinfection/logmepwn
Log4J RCE CVE-2021-44228脆弱性向けの、完全自動化・信頼性・超高速なスキャンおよび検証ツールキット。
 praetorian-inc/trajan
マルチプラットフォーム対応のCI/CD脆弱性検出および攻撃自動化ツールで、パイプライン構成のセキュリティ上の弱点を特定します。
 ntoskernel/deepsecrets
正規表現ルール、レキサーによるセマンティック分析、ハッシュ値マッチングを組み合わせ、コード内に露出した認証情報を検出するオフラインシークレットスキャナー。SARIF出力に対応。
 mhmdiaa/second-order
ウェブアプリケーションをクロールし、URLを収集して非200応答に対する設定可能なルールにマッチングすることで、二次サブドメイン乗っ取りの脆弱性を検出します。









