
 #1

 capture0x/lfi-finder
URLを分析し、geckodriverを介してペイロードをテストすることで、WebアプリケーションのLocal File Inclusion (LFI)脆弱性を検出する自動スキャナー。
 deepseasred/autonessus
このスクリプトは、Nessus APIと通信し、スキャンの自動化を支援します。スクリプトに指定されたフラグに応じて、すべてのスキャンの一覧表示、すべてのポリシーの一覧表示、スキャンの開始、停止、一時停止、再開が可能です。
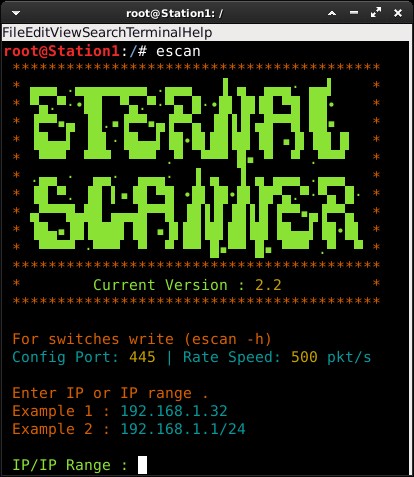 peterpt/eternal_scanner
CVE-2017-0144 (Eternal Blue) および CVE-2017-0145 (Eternal Romance) のエクスプロイト用インターネットスキャナー
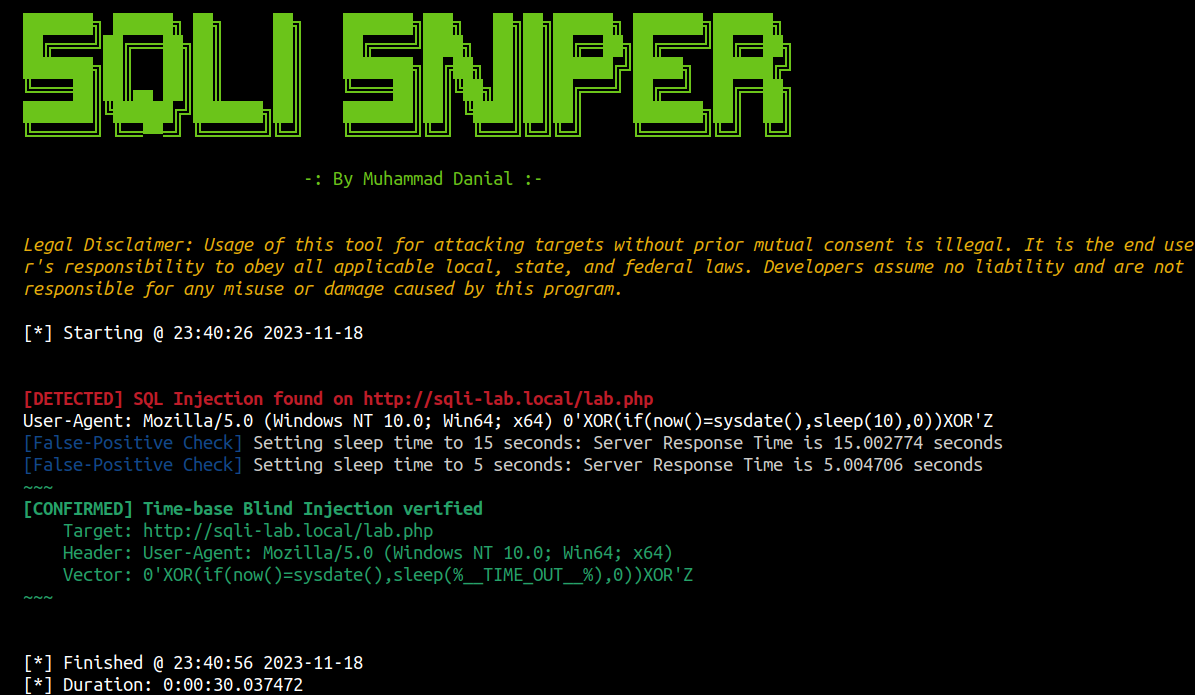 danialhalo/sqlisniper
HTTPヘッダー向け高度な時間ベースのブラインドSQLインジェクションファザー
 madhavmehndiratta/dorkscanner
典型的な検索エンジンドークスキャナーは、あなたが提供するdorkを使用して検索エンジンをスクレイピングし、脆弱なURLを見つけます。
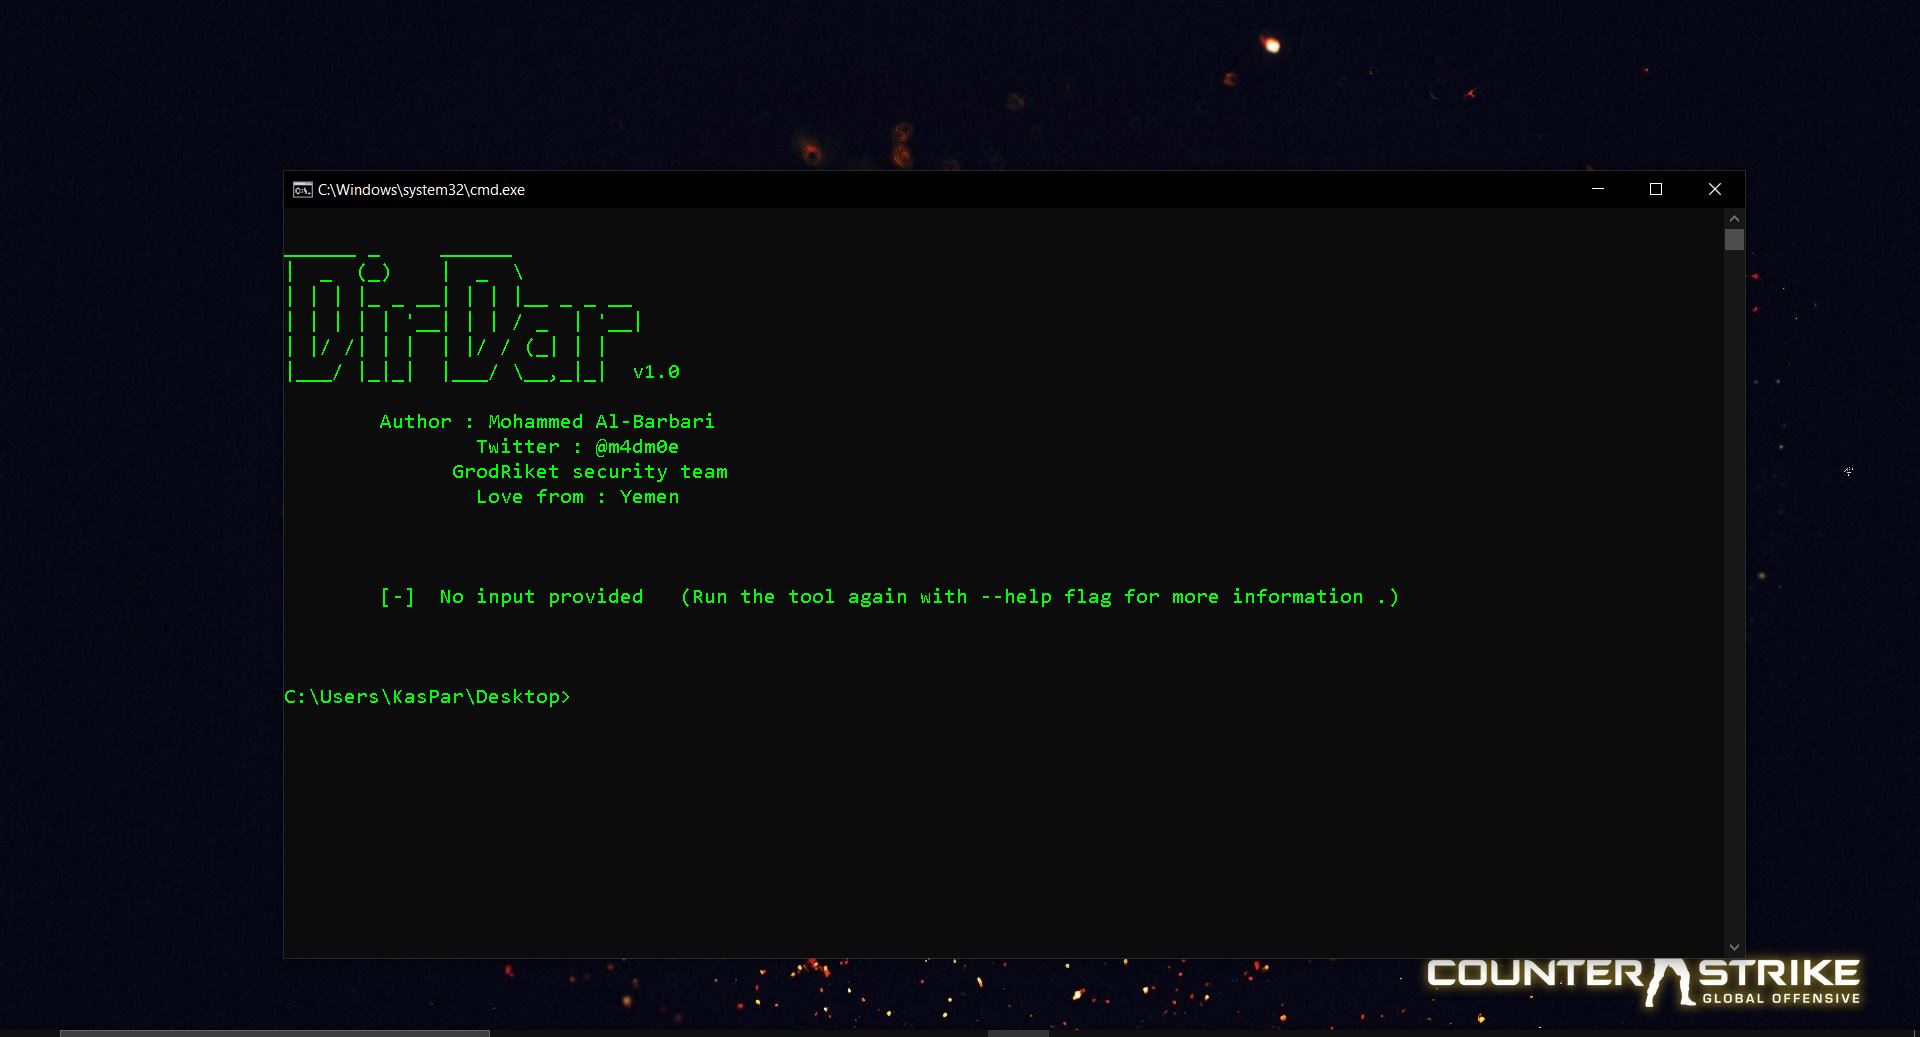 m4dm0e/dirdar
DirDarは、(403-Forbidden)ディレクトリを検索し、それを突破してディレクトリリストを取得するツールです。
 gonzosint/whatcms
シェルベースのCMS検出およびエクスプロイトキットで、330以上のコンテンツ管理システムを特定し、検出されたターゲットに対して自動化されたセキュリティ監査およびエクスプロイトツールを起動します。
 in3tinct/see-surf
潜在的に脆弱なSSRF(Server Side Request Forgery)パラメータを発見するセキュリティツール
 lwzsoviet/noxss
より高速なxss scanner,サポート reflected-xssおよびdom-xss
 jobroche/libssh-scanner
CVE-2018-10933 に対して脆弱なホストを特定するスクリプト
 vercel-labs/fix-react2shell-next
Next.js / React RSC アプリの CVE-2025-66478 (React 2 Shell RCE) を修正するためのワンコマンド
 redhuntlabs/bucketloot
BucketLootは、自動化されたS3互換バケットインスペクターであり、プレーンテキストでデータを保存するファイルをスキャンすることで、ユーザーがアセットを抽出し、秘密情報の露出をフラグし、カスタムキーワードや正規表現を公開されたストレージバケットから検索するのに役立ちます。
 designsecurity/progpilot
PHP静的アプリケーションセキュリティテスト(SAST)ツール。カスタマイズ可能なルールと設定を使用して、XSS、SQLインジェクション、その他の脆弱性を検出するための汚染解析を実行します。
 fnk0c/cangibrina
高速かつ強力なダッシュボード(管理者)ファインダー
 assetnote/ghostbuster
すべてのAWSアカウント内のリソースを分析することで、ぶら下がっているElastic IPを排除します。
 dev-sec/puppet-os-hardening
このPuppetモジュールは、数多くのセキュリティ関連の設定を提供し、全方位的な基本保護を実現します。
 capture0x/lfi-space
Google Dork検索と対象URLスキャンモードを備えた、Webアプリケーションのセキュリティテスト用の自動ローカルファイルインクルージョン(LFI)脆弱性スキャナー。









