
 #1
 immunit/drupwn
Drupal列挙&悪用ツール

 michelin/chopchop
YAML駆動のCLIスキャナーで、Webエンドポイント上の露出したサービス、ファイル、フォルダを検出します。カスタマイズ可能なシグネチャを使用して、開発者がセキュリティチェックをCI/CDパイプラインに統合できるように設計されています。
 lumoslab-innovation/openhunterai
Web、API、LLMアプリケーションセキュリティのためのローカルファーストAIレッドチーム。攻撃者視点の推論、証拠に基づく検出結果、AIコーディングエージェント向けのスキル。
 agent-field/sec-af
AgentField上のAIネイティブなコードセキュリティ監査ツールで、判定、トレース、実用的なエビデンスを用いて悪用可能性を証明します。
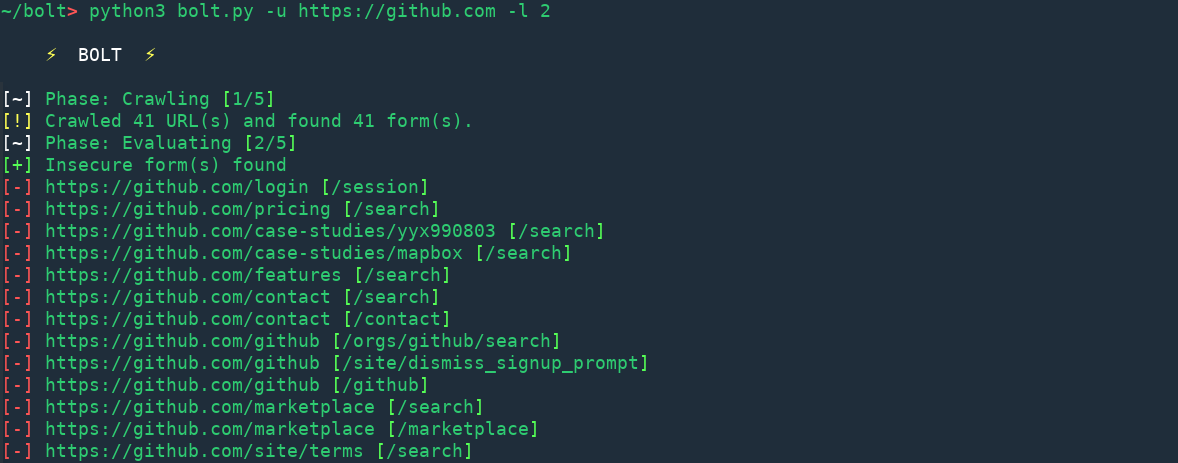
 nccgroup/freddy
自動的にアクティブスキャンとパッシブスキャンを使用して、Javaおよび.NETアプリケーションにおけるデシリアライゼーションの問題を特定します。
 a3sal0n/falcongate
Zeek、VirusTotal、脅威インテリジェンスフィードを活用してマルウェア、ランサムウェア、侵入を検知・ブロックするオープンソースのネットワークゲートウェイファイアウォール。DNS暗号化とIoTデバイス保護を備えています。
 optiopay/klar
ClairとDocker Registryの統合
 cybertix-pvt-ltd/one-liner-collections
このリポジトリには、ワンライナーのリストとその説明、およびインストール要件が含まれています。
 shirkdog/pulledpork
SnortおよびSuricataのルール管理のためのPulled Pork(Google Codeより)
 dragonked2/egyscan
Egyscan は最高のWeb脆弱性スキャナーです。悪意のある脅威からWebアプリケーションを強化するために設計された多面的なセキュリティパワーハウスです。それでは、Egyscan をセキュリティツールキットに不可欠なものにするタスクと機能を詳しく見ていきましょう:
 joker25000/optiva-framework
Optiva-Framework 🔎 Webアプリケーションスキャナー🕵️
 fullhunt/spring4shell-scan
完全自動化された、信頼性が高く正確なSpring4ShellおよびSpring Cloud RCE脆弱性を検出するスキャナー
 hightechsec/git-scanner
公開された.gitリポジトリを持つウェブサイトを対象にしたバグハンティングまたはペネトレーションテスト用のツール
 devops-kung-fu/bomber
ソフトウェア部品表(SBOM)をスキャンしてセキュリティ脆弱性を検出します
 jimywork/djangohunter
設定ミスのあるDjangoアプリケーションが機密情報を露出していないか特定するためのツール










