
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ

 jonrau1/electriceye
ElectricEyeは、資産管理、セキュリティ態勢管理、攻撃対象領域監視を実現するマルチクラウド、マルチSaaS対応のPython CLIツールです。数百のサービスと評価をサポートし、20以上の業界、規制、ベストプラクティスのコントロールフレームワークにマッピングされたコントロールにより、CSPお…
 tmobile/pacbot
PacBot (ポリシー・アズ・コード・ボット)
 merill/awesome-entra
😎 Microsoft Entra に関するすべてのものをまとめた Awesome リスト
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。
 dev-sec/linux-baseline
InSpecベースのコンプライアンスプロファイルであり、Linuxシステムのセキュリティ強化をセキュリティベースラインに対して監査し、インフラ全体で一貫した構成を確保します。
 nemesida-waf/waf-bypass
自動化されたWAFセキュリティテストツールで、SQLi、XSS、RCE、GraphQL injectionを含む15以上のペイロードカテゴリを使用して誤検知と未検知を検出します。Docker、JSON出力、カスタムペイロードをサポートしています。
 mcw0/poc
これらのPoCは単なるPoCであり、パブリックドメインでサポートされていないため、Issueは無効になっています。
 0xdea/semgrep-rules
脆弱性調査を容易にするためのSemgrepルール集です。
 ine-labs/azuregoat
AzureGoat : 極度に脆弱なAzureインフラストラクチャ
 securitytemplates/sectemplates
セキュリティプログラムを立ち上げる際に利用できるオープンソーステンプレート
 d78ui98/apkdeeplens
Androidのセキュリティに関する包括的な洞察。
 requie/ai-red-teaming-guide
AIシステムの敵対的テストとセキュリティ評価に関する包括的なガイドであり、攻撃者に悪用される前に組織が脆弱性を特定できるよう支援します。
 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 inquest/malware-samples
マルウェアサンプルと関連する解析情報のコレクション。おそらくhttp://blog.inquest.netから参照されています
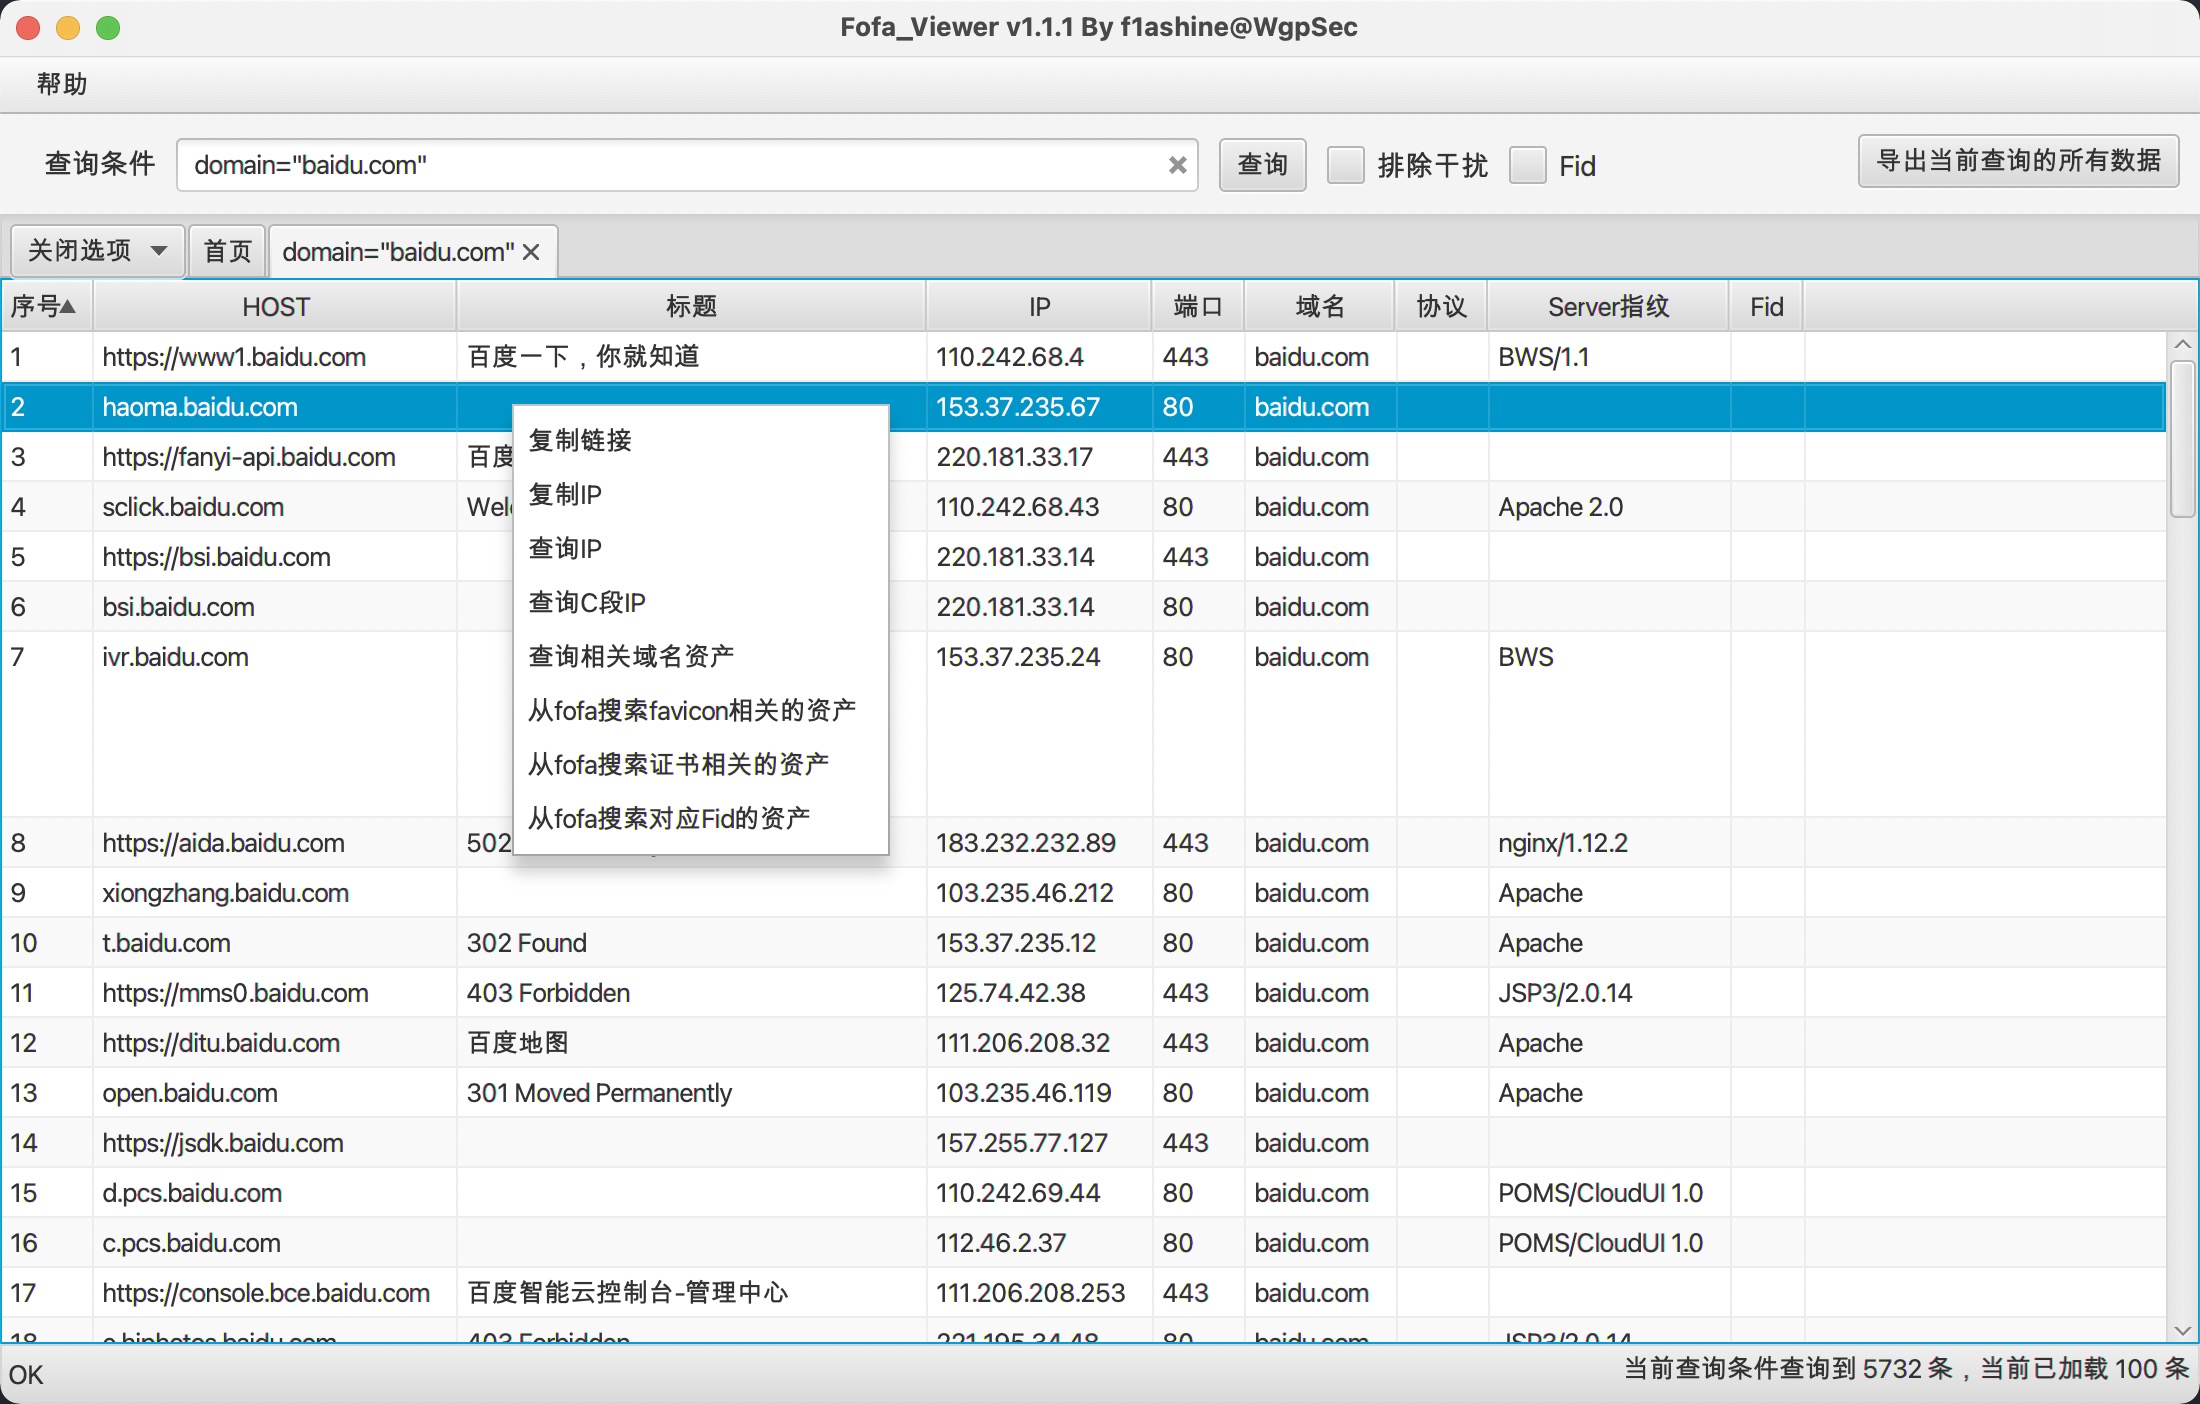 wgpsec/fofa_viewer
JavaFXで書かれたシンプルなFOFAクライアント。 WgpSecによる制作、 f1ashineによるメンテナンス。
 ajinabraham/cmsscan
CMS Scanner: Wordpress、Drupal、Joomla、vBulletin のウェブサイトをセキュリティ上の問題についてスキャンします。
 murphysecurity/murphysec
ソフトウェアサプライチェーンセキュリティに特化したオープンソースツール。墨菲安全はソフトウェアサプライチェーンセキュリティに特化し、専門的なソフトウェア構成分析(SCA)、脆弱性検出、専門的な脆弱性データベースを備えています。
 kathanp19/jsfscan.sh
バグバウンティにおけるJavaScript偵察の自動化








