#1
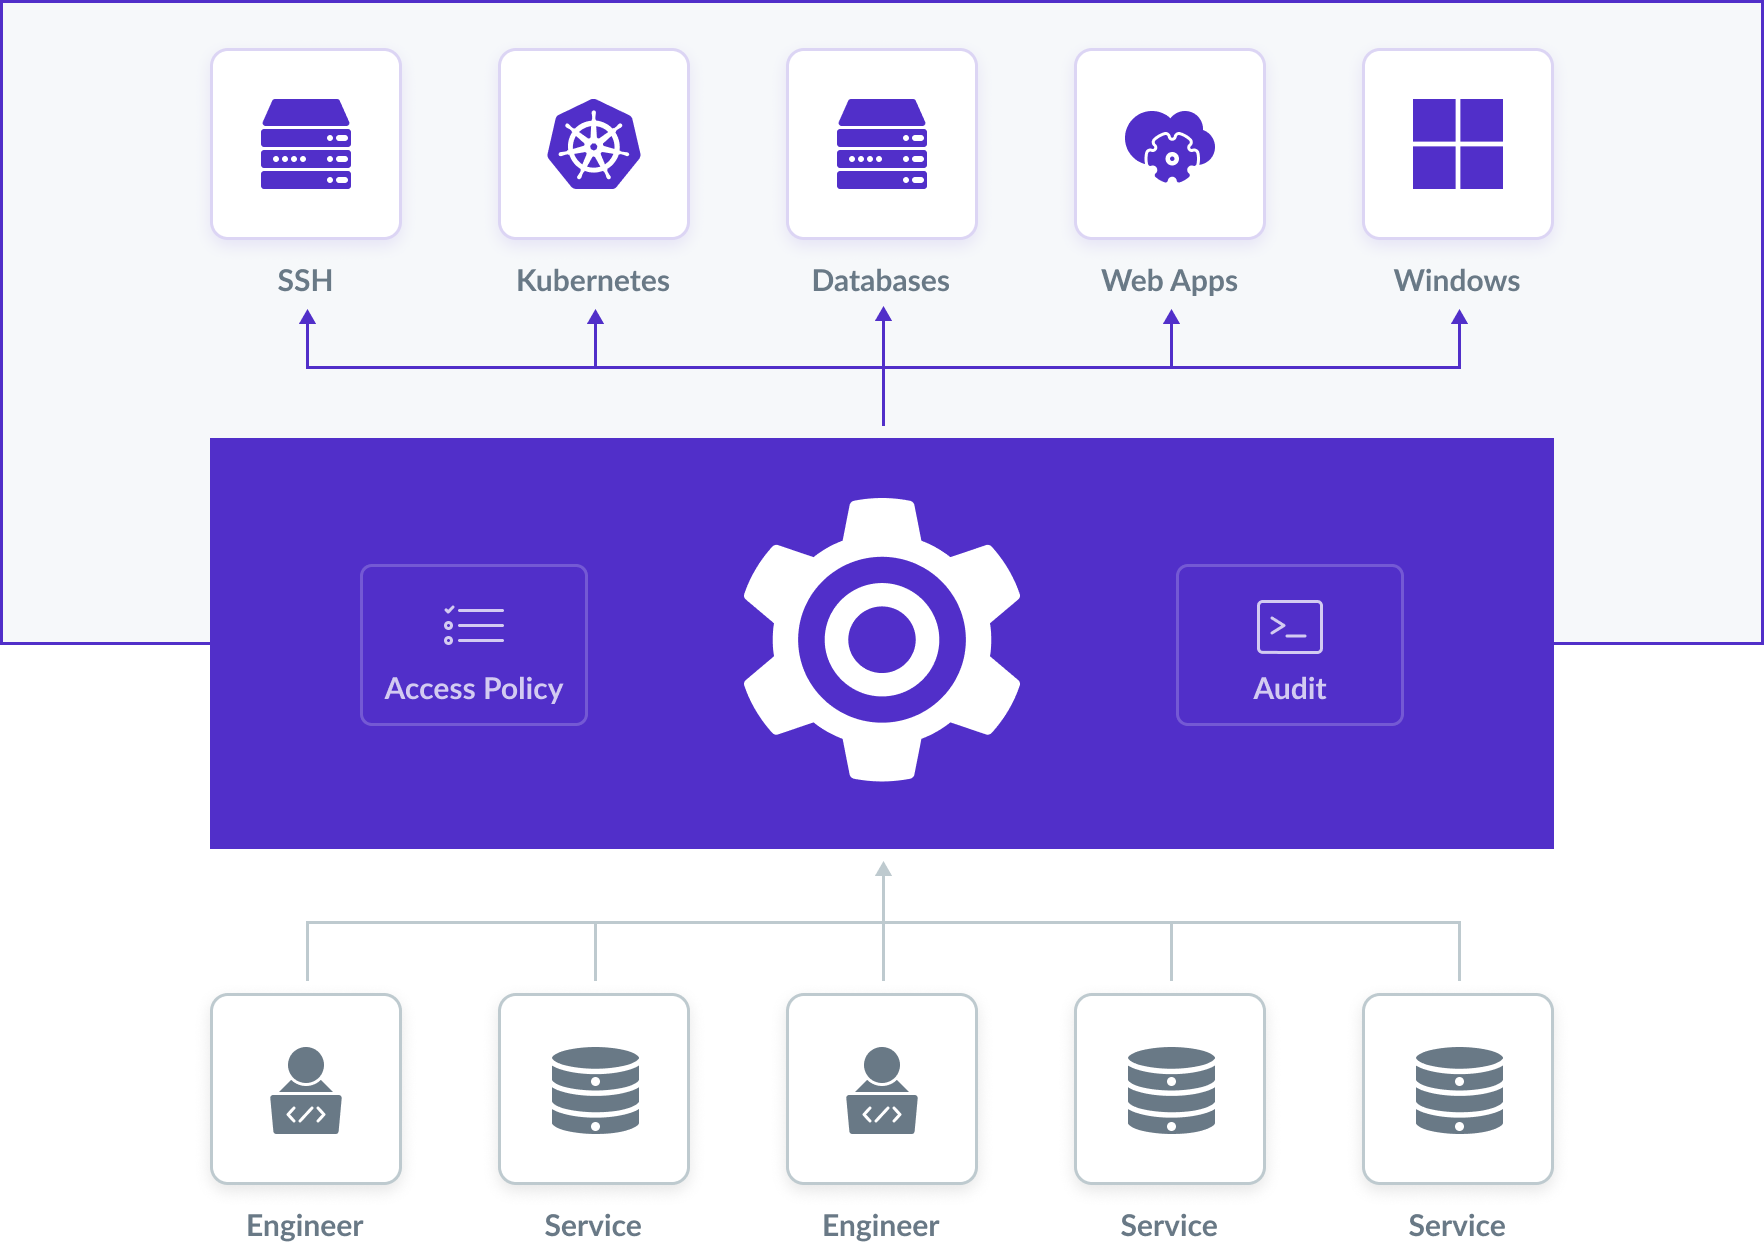
 gravitational/teleport
すべてのインフラストラクチャにアクセスし、保護するための、最も簡単で最も安全な方法。
 winsiderss/systeminformer
高度なプロセス、ネットワーク、ディスク分析、スタックトレースデバッグ、マルウェア検出、サービス管理を備えたリアルタイムWindowsシステムモニター。ポータブルで無料。

 maurosoria/dirsearch
Webパススキャナー
 semgrep/semgrep
軽量な静的解析、多言語対応。ソースコードのようなパターンでバグの亜種を見つけます。
 rshipp/awesome-malware-analysis
警察予算を削減せよ
 webgoat/webgoat
Webアプリケーションセキュリティとペネトレーションテスト技術を学ぶためのインタラクティブなレッスンとチャレンジを備えた、意図的に脆弱性を持たせたWebアプリケーションです。
 mail-in-a-box/mailinabox
Mail-in-a-Boxは、ワンクリックで簡単にデプロイできるSMTP+その他すべてを備えたサーバーを実現し、個人がメールの主導権を取り戻すことを支援します。つまり、箱に入ったメールサーバーです。
 mailcow/mailcow-dockerized
Docker化されたメールサーバースイートで、Postfix、Dovecot、Rspamd、ClamAVを使用。統合スパムフィルタリング、アンチウイルス、SOGo経由のウェブメールを備えたセキュアなメールホスティングを提供します。
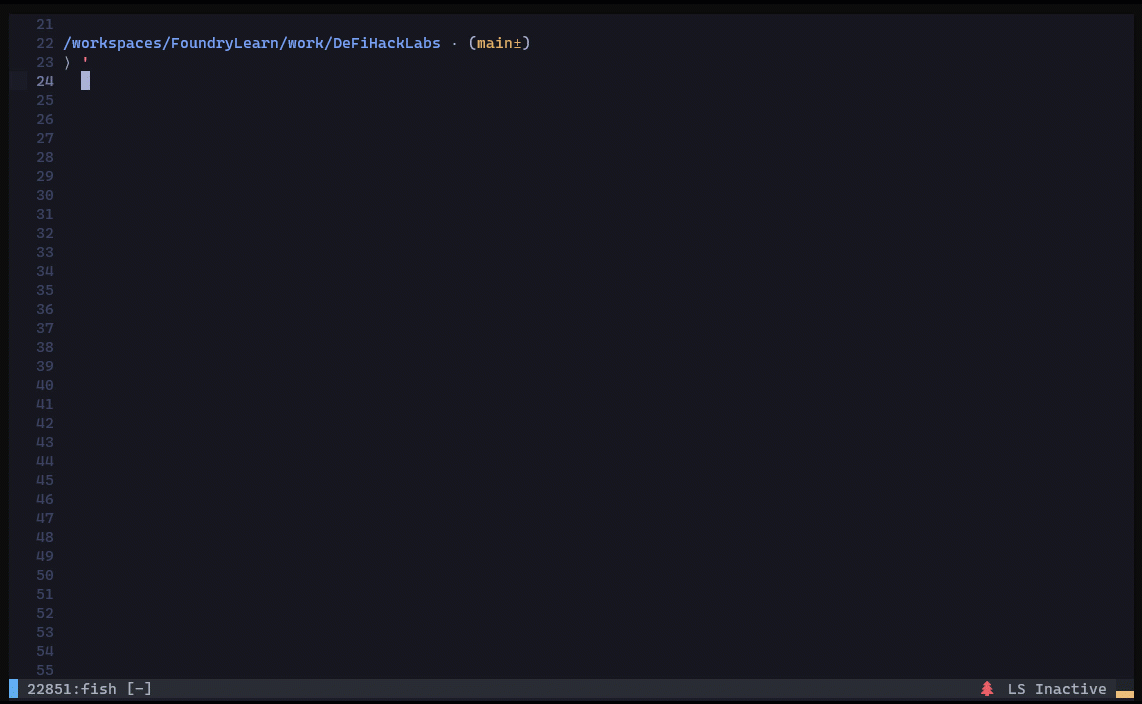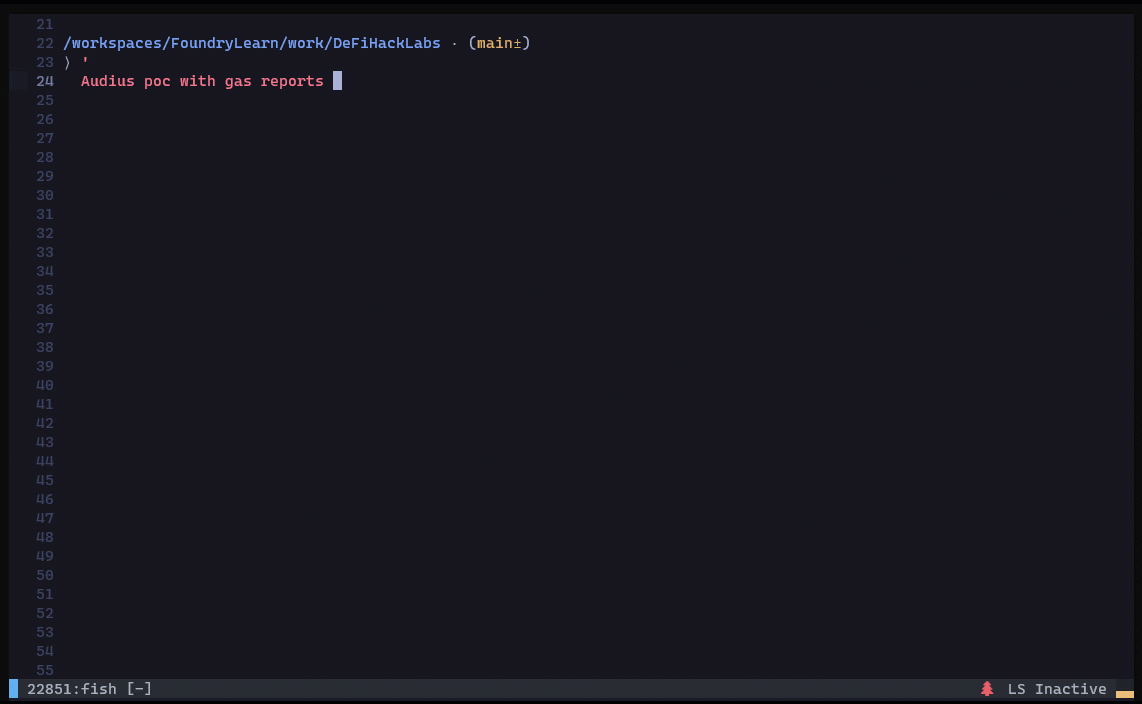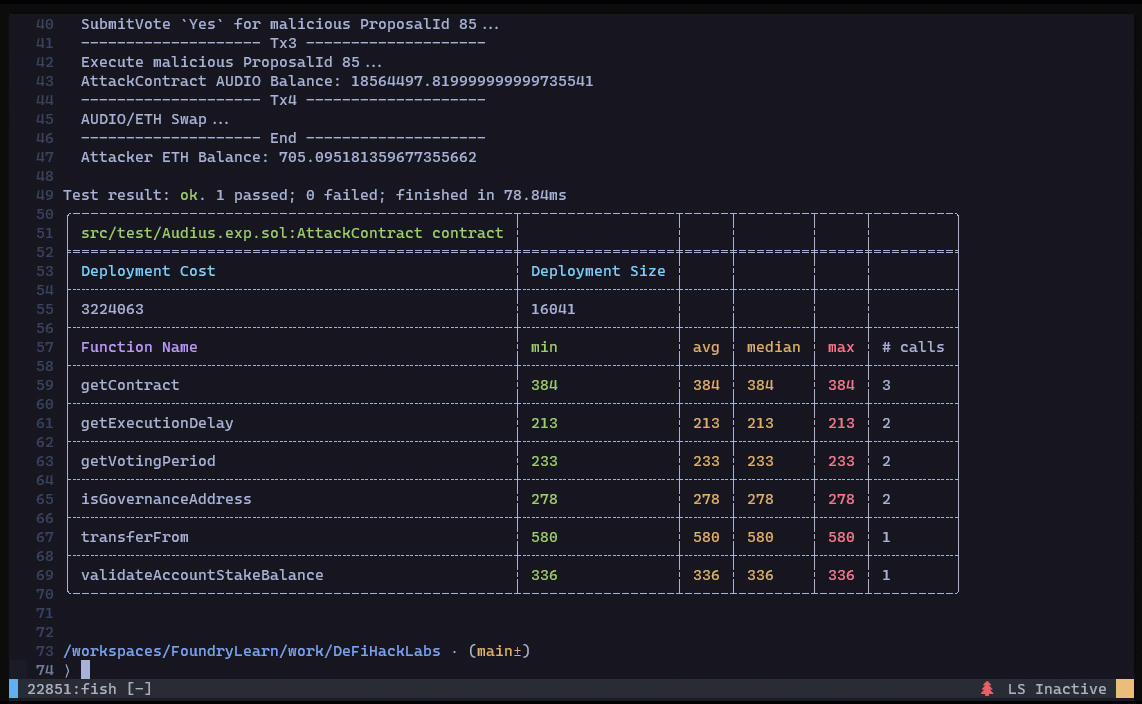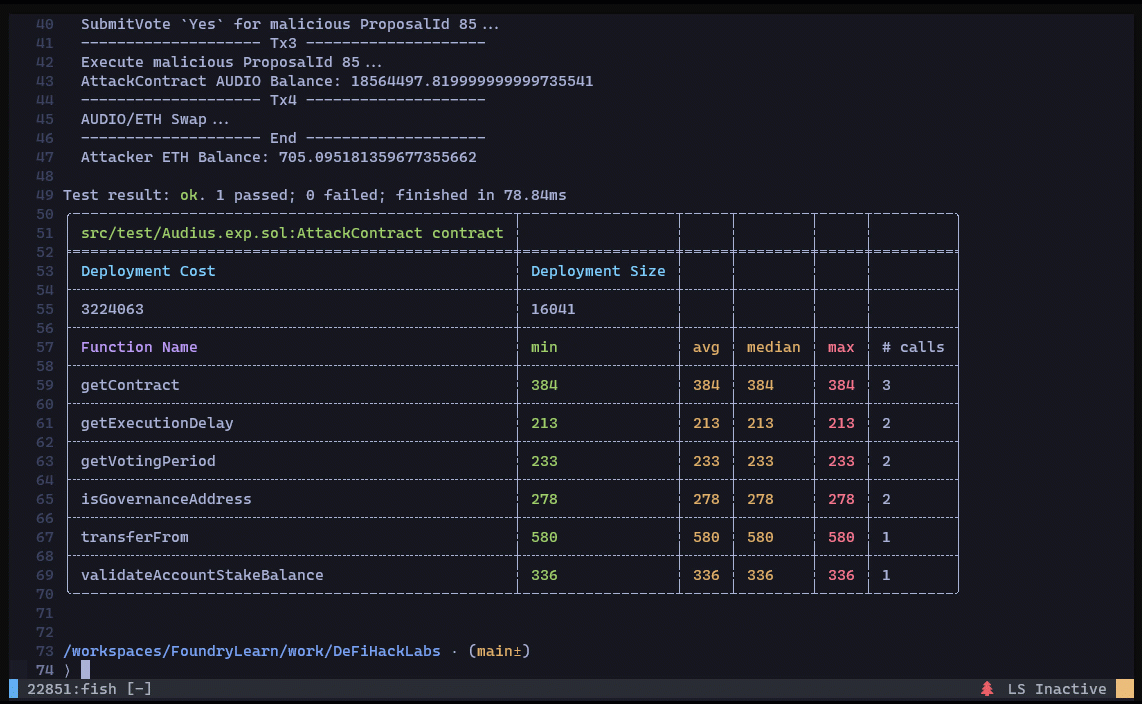 sunweb3sec/defihacklabs
Foundryを使用してDeFiのハッキング事件を再現する。
 secdev/scapy
Pythonベースの対話型パケット操作ライブラリ。幅広いプロトコルにわたるネットワークパケットの偽造、デコード、送信、キャプチャ、解析に対応し、スキャン、トレースルーティング、攻撃、ネットワーク探索をサポートします。
 trailofbits/skills
Trail of Bits Claude Code スキル: セキュリティ研究、脆弱性検出、および監査ワークフロー向け
 github/codeql
CodeQL: 世界中のセキュリティ研究者を支えるライブラリとクエリ、そしてGitHub Advanced Securityにおけるコードスキャニングを実現するツールです。
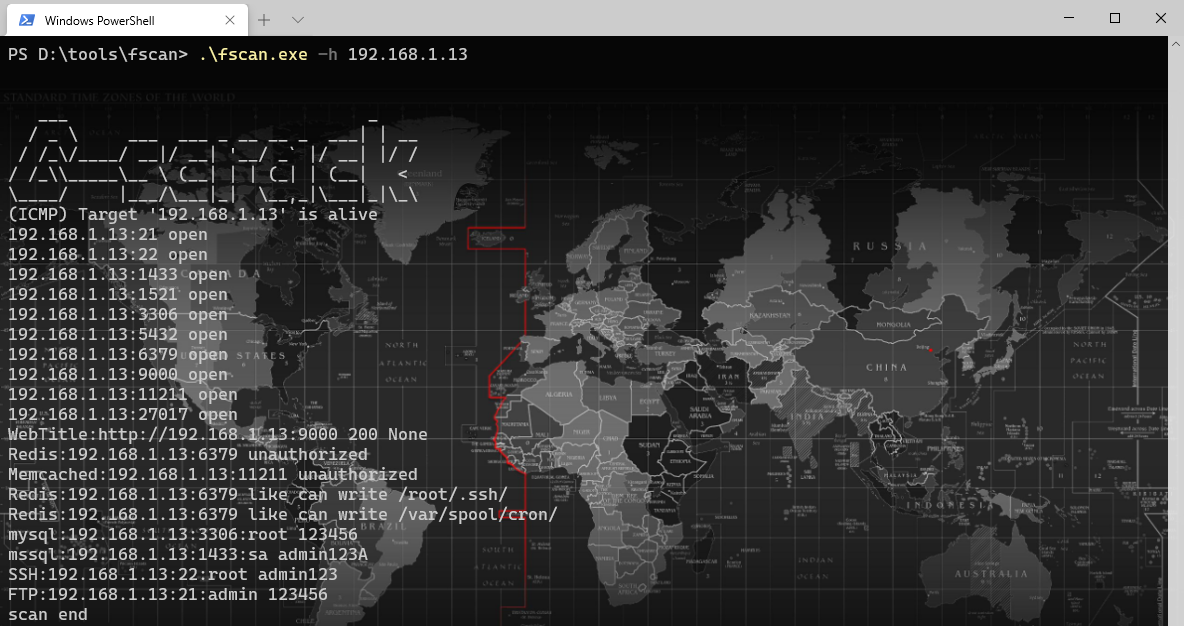 shadow1ng/fscan
社内ネットワーク向け総合スキャンツール。ワンクリック自動化、全方位的な脆弱性スキャンを容易に実現します。(An intranet comprehensive scanning tool, enabling one-click automated, all-round vulnerability…
 projectdiscovery/katana
A next-generation crawling and spidering framework.
 reddelexc/hackerone-reports
厳選されたトップHackerOneバグバウンティレポートのコレクション。脆弱性の種類とプログラムごとに整理され、開示されたレポートを取得、重複排除、ランク付けするスクリプトを含み、セキュリティ研究と教育のために利用できます。
 juliocesarfort/public-pentesting-reports
複数のコンサルティング企業と学術セキュリティグループが公開したペネトレーションテストレポートの一覧。