#1
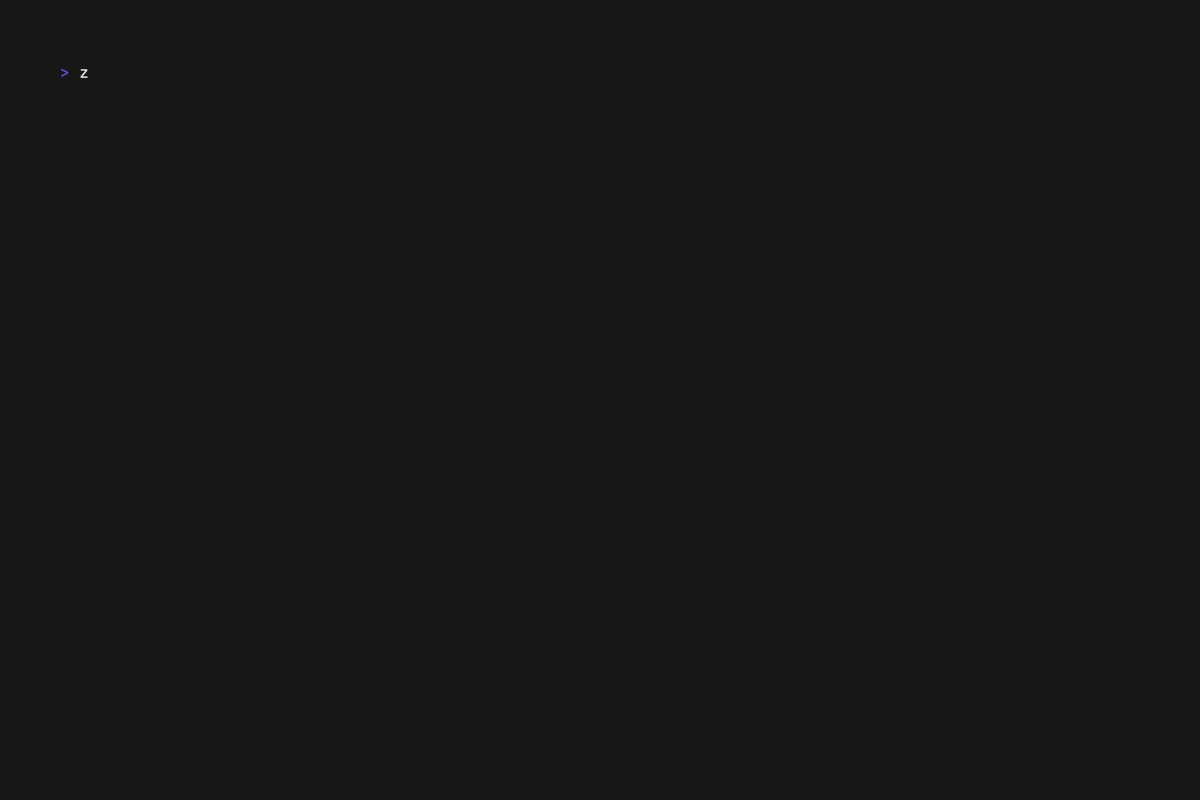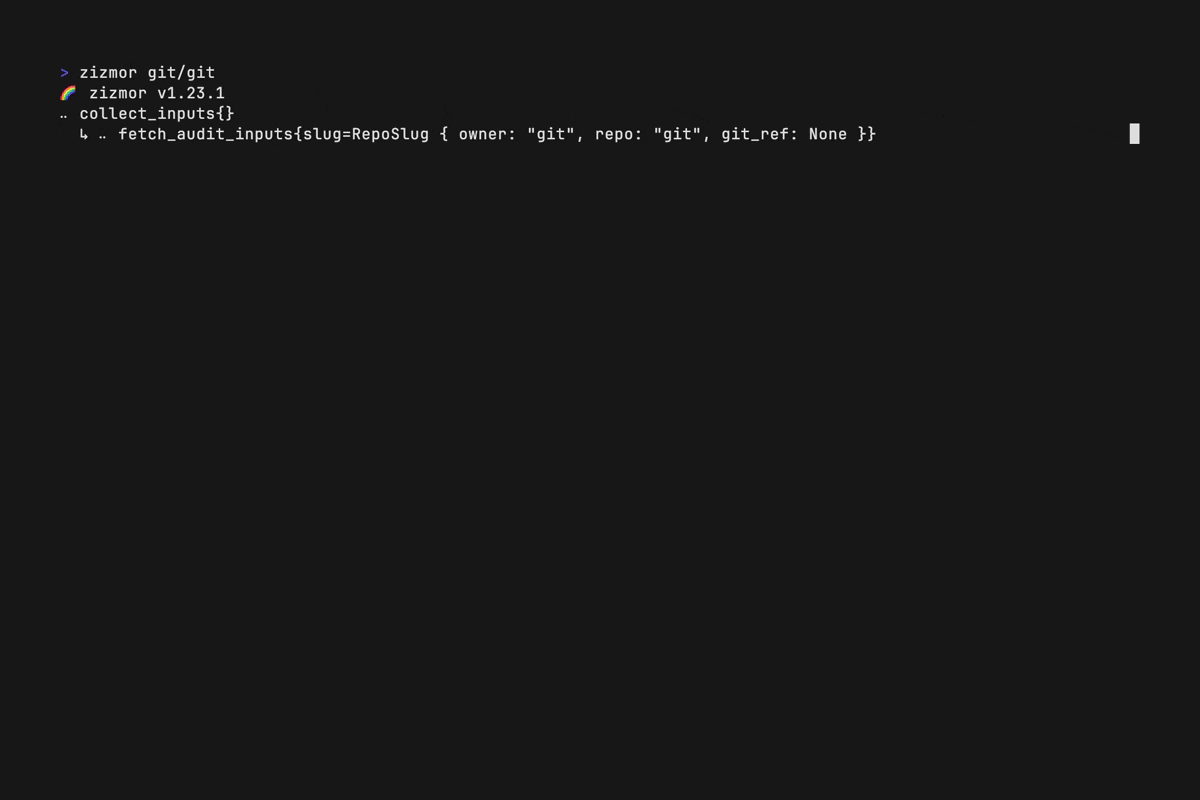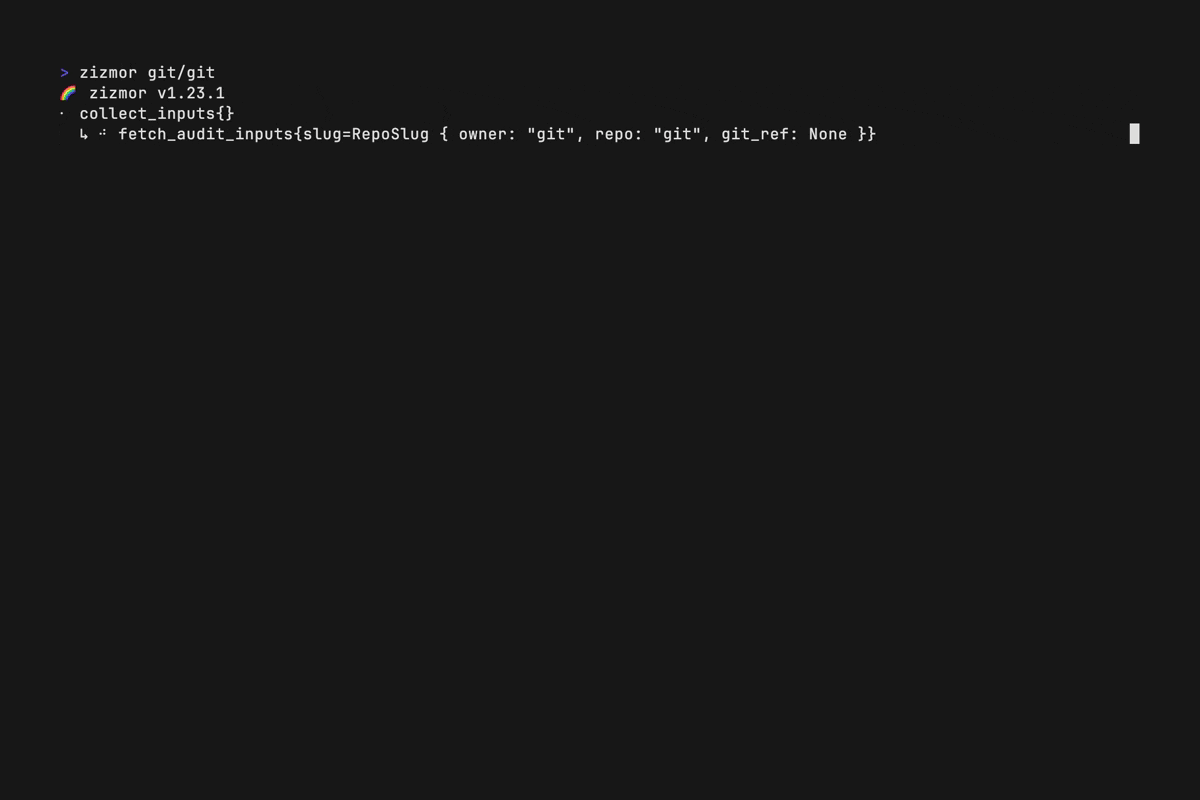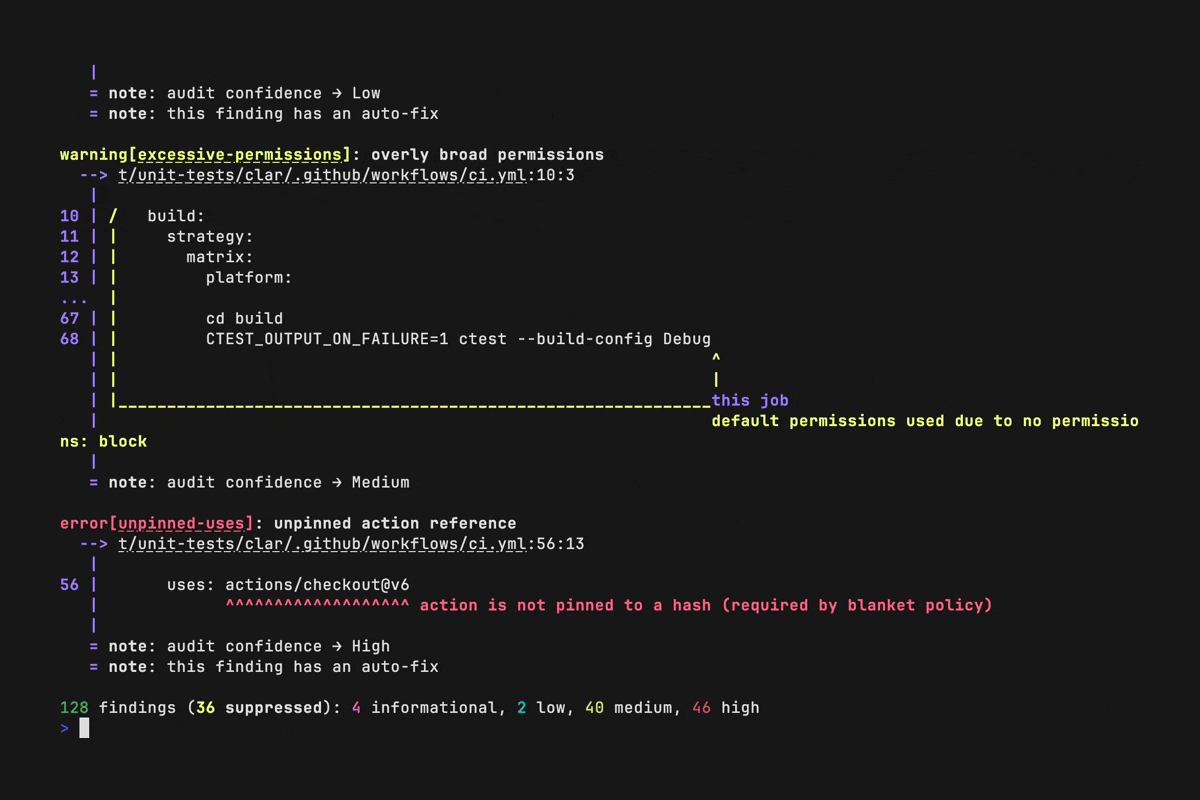
 zizmorcore/zizmor
CI/CDシステム向けの静的解析ツールであり、GitHub Actions、Dependabot、pre-commit設定におけるテンプレート注入、認証情報の漏えい、権限の誤設定などのセキュリティ問題を検出し、修正します。
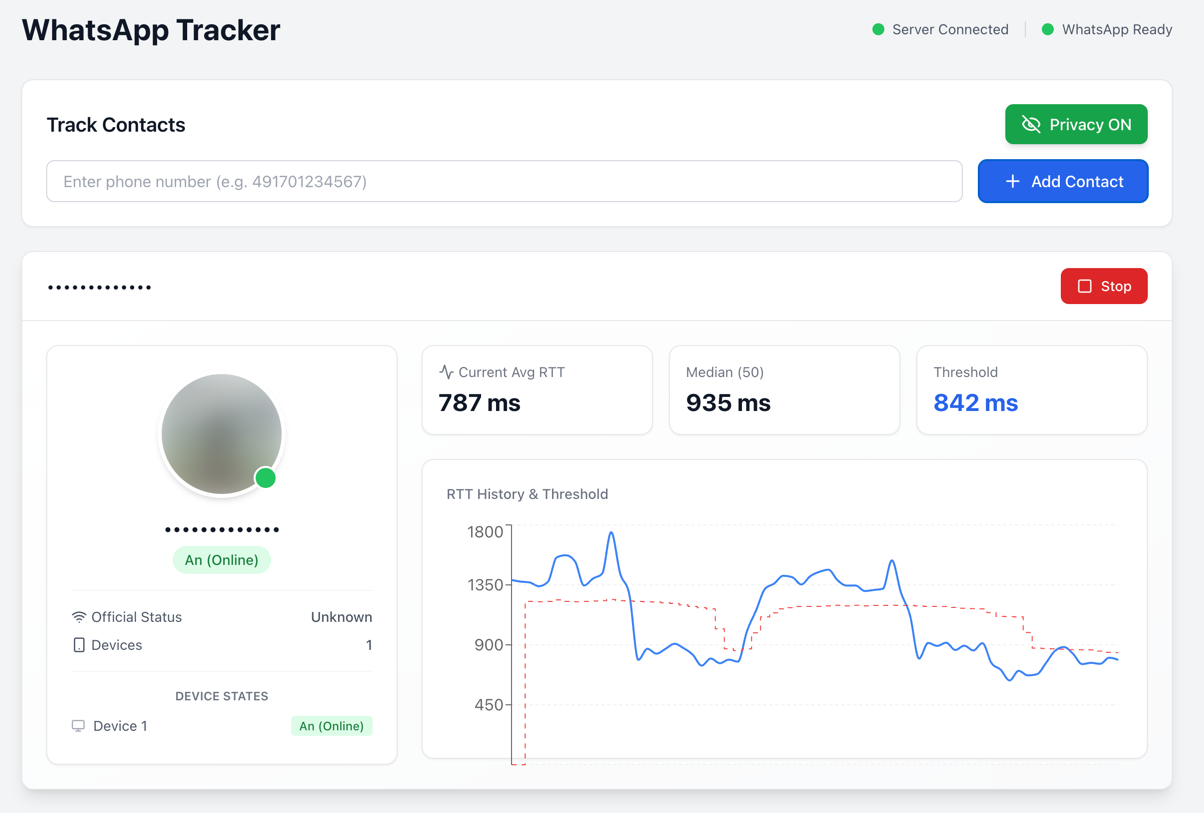 gommzystudio/device-activity-tracker
電話番号から、デバイスがアクティブ状態か、スタンバイ状態か、オフライン状態か(およびそれ以上の情報)を明らかにすることができます。このPoCは、配信レシートとRTTタイミングが、機密性の高いデバイスのアクティビティパターンを漏えいさせることを実証しています。(WhatsApp / Signal)
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 microsoft/detours
関数呼び出しのフッキング、監視、およびインストルメンテーションのためのランタイムWindows APIインターセプションライブラリ。バイナリの書き換えとDLLインジェクションをサポートし、デバッグ、トレーシング、および解析ツールを可能にします。
 elementalsouls/claude-bughunter
バグハンティングと外部レッドチーム作業のためのClaude Codeスキルバンドル - 82のスキル、15のスラッシュコマンド、24のコア脆弱性クラスにわたって厳選された681の開示レポートパターン、さらにエンタープライズID + インフラストラクチャ攻撃マトリックス。
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 swisskyrepo/ssrfmap
自動SSRFファザーおよびエクスプロイトツール
 gtworek/psbits
(比較的)シンプルながら、通常よりも少し深く掘り下げることを可能にするツール群。
 hahwul/dalfox
高速なXSSスキャナーで、パラメータ分析、WAFフィンガープリンティング、DOM/AST検証を備えています。CLI、パイプライン、またはREST APIを介して、反射型XSS、ストアドXSS、DOMベースXSSの検出をサポートします。
 owasp/www-community
OWASPコミュニティページは、OWASPがセキュリティ関連コンテンツへのコミュニティからの貢献を受け入れることができる場所です。
 pedramamini/awesome-yara
厳選された素晴らしいYARAルール、ツール、および人々のリスト。
 zan8in/afrog
バグ報奨金、ペネトレーションテスト、レッドチーミングのためのセキュリティツール。
 strongswan/strongswan
strongSwan - IPsecベースのVPN
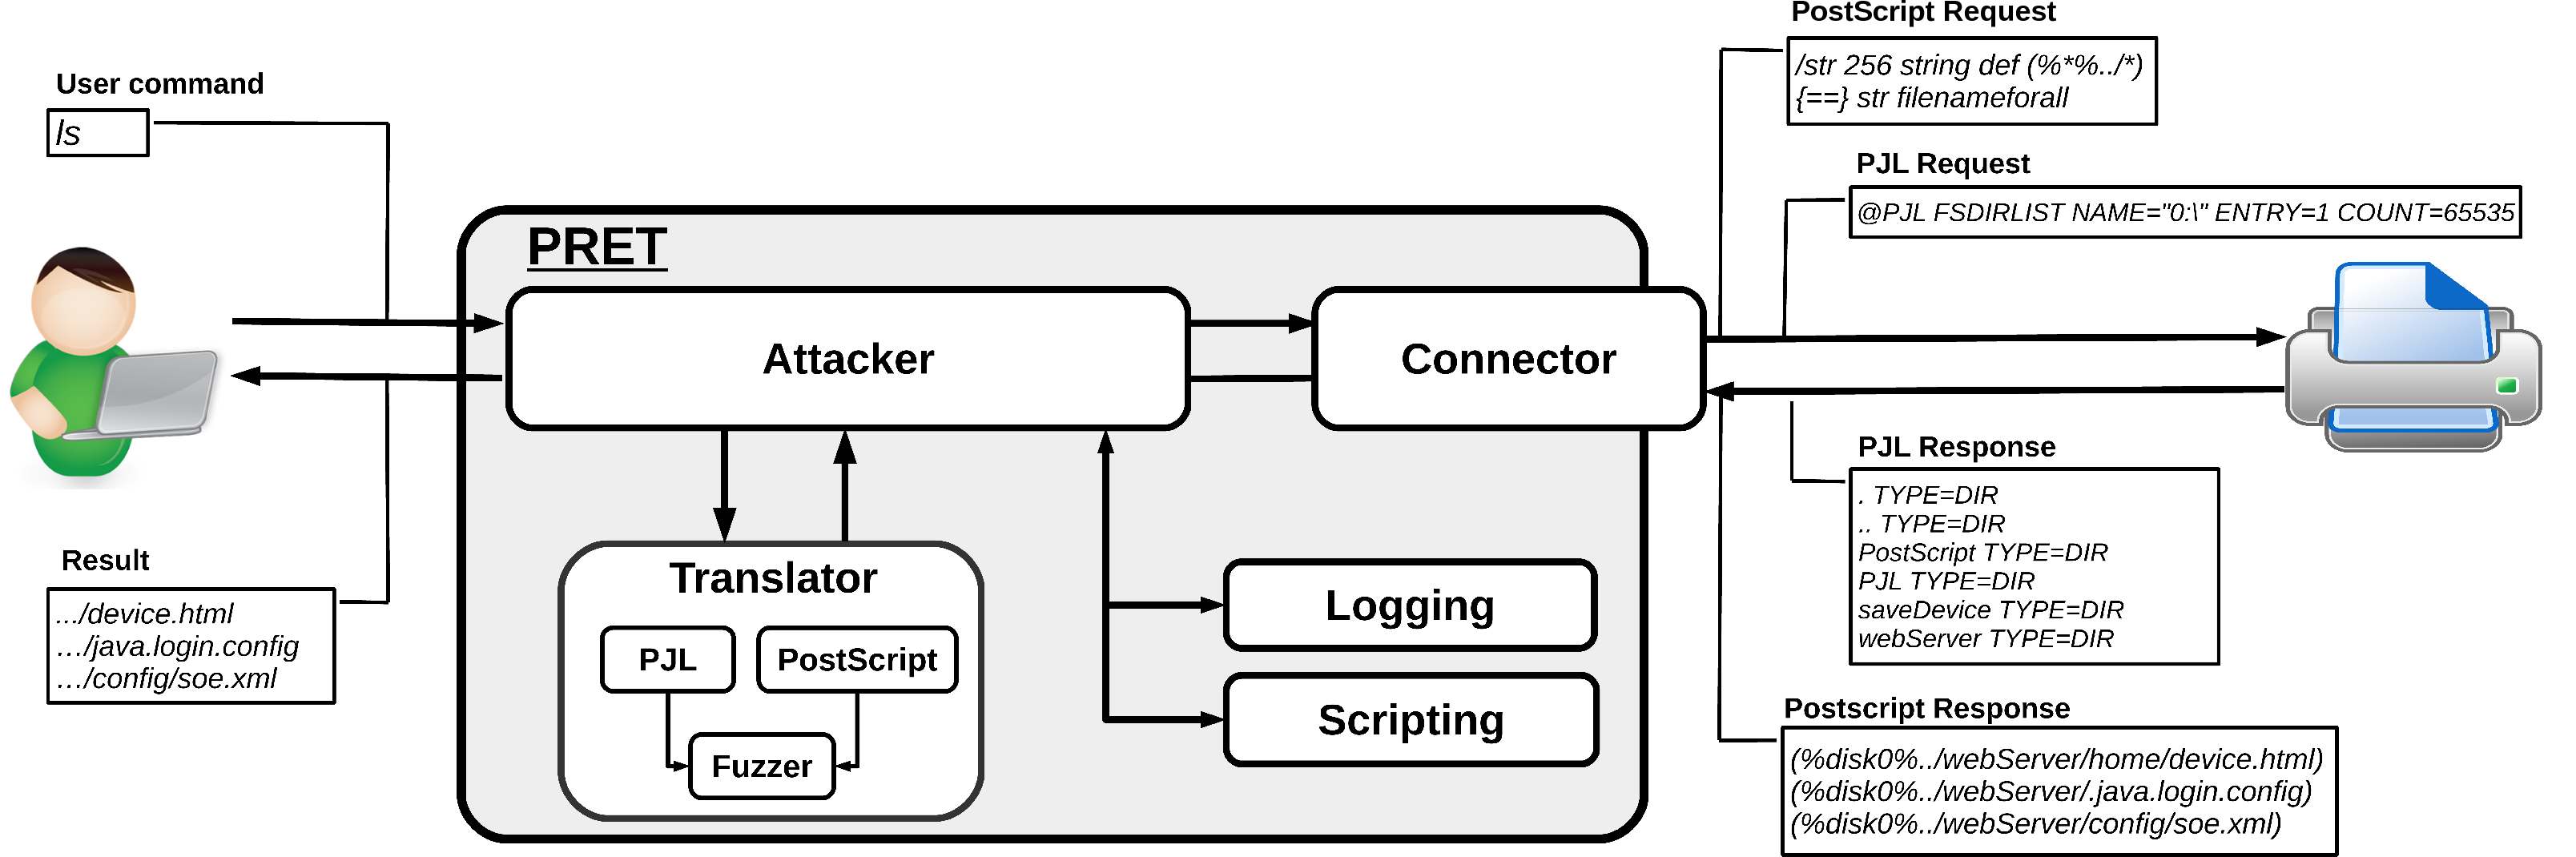 rub-nds/pret
Printer Exploitation Toolkit - ダンプスター・ダイビングを時代遅れにしたツール。
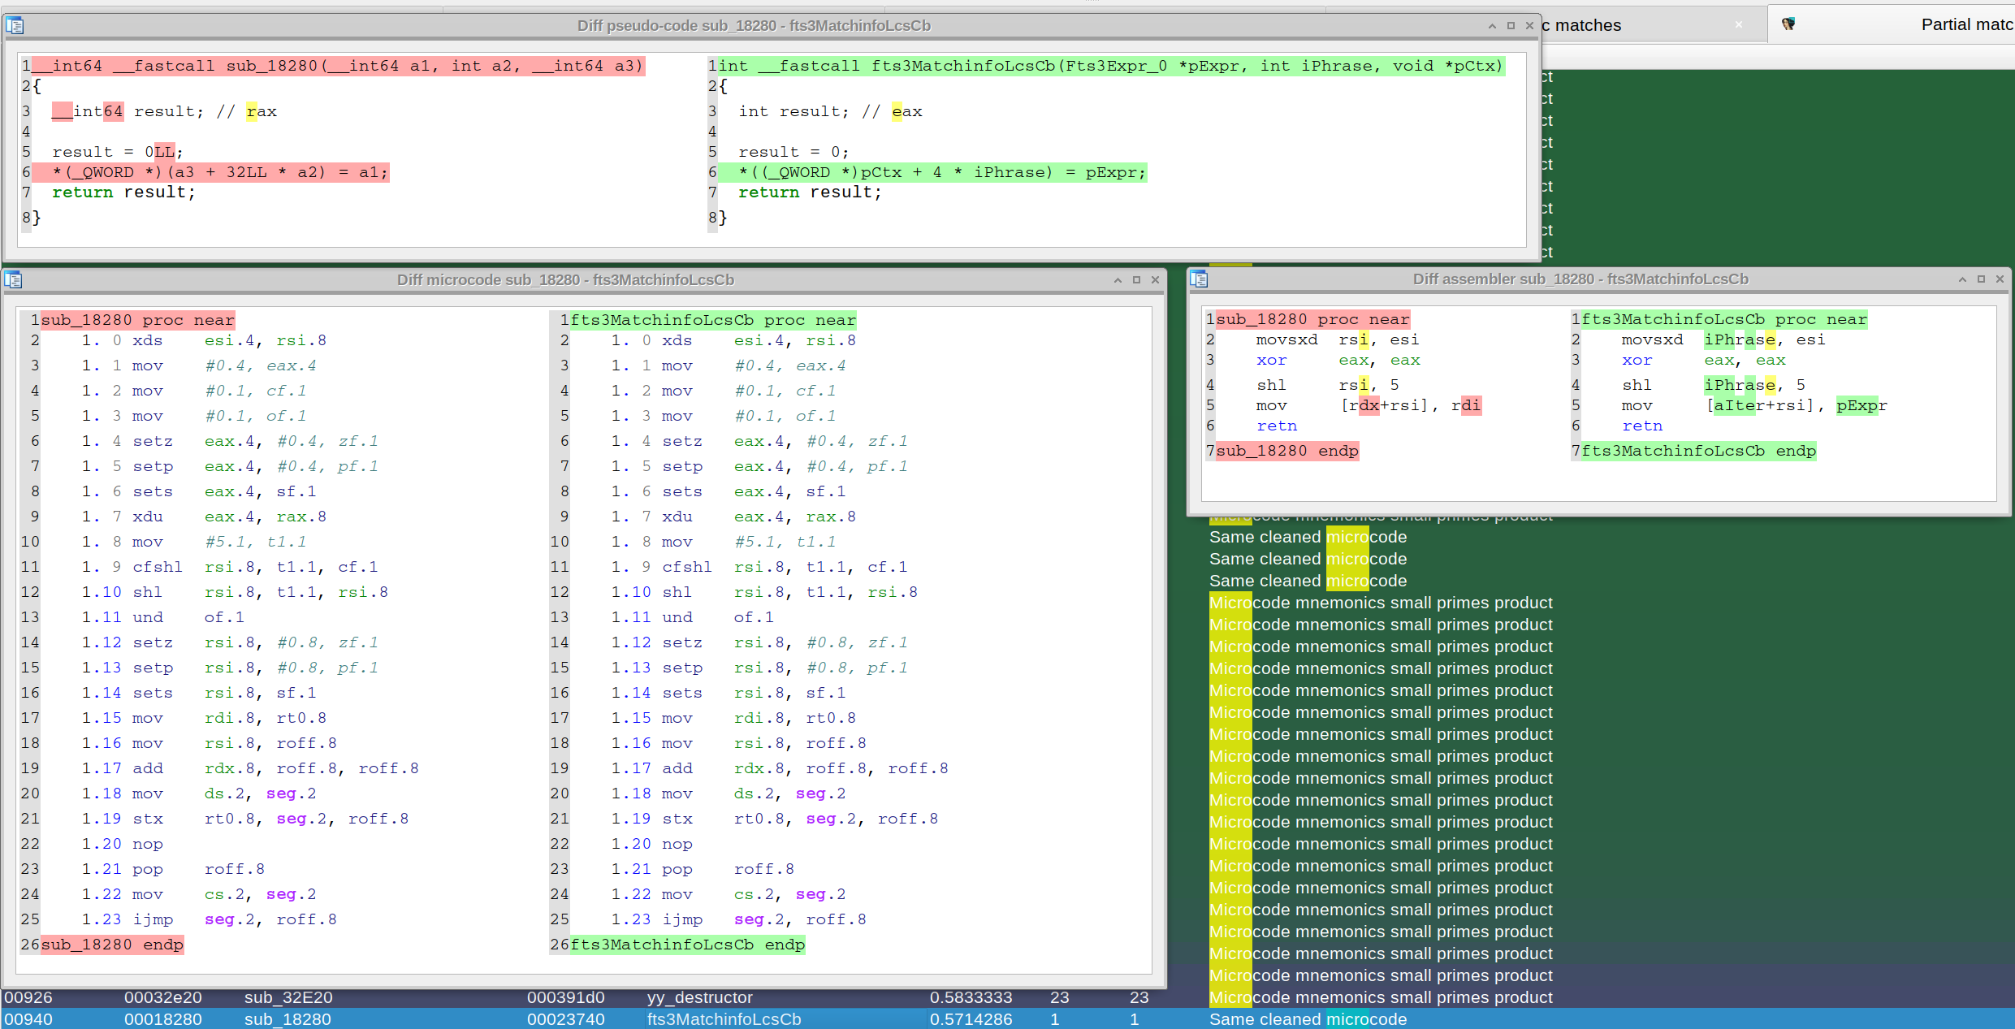 joxeankoret/diaphora
Diaphora、最も高度なフリーかつオープンソースのプログラム差分ツール。
 jonaslejon/malicious-pdf
ペネトレーションテスト、バグ報奨金ハンティング、レッドチーミング用の悪意のあるPDFテストファイルを生成します。PDFビューア、コンバーター、WebアプリケーションにおけるSSRF、XSS、XXE、NTLM資格情報の窃取、およびデータ外部送信をテストします。Burp…
 hhhrrrttt222111/ethical-hacking-tools
倫理的ハッキングに使用されるツールの完全な一覧と使用方法