


バグハンティングと外部レッドチーム作業のためのClaude Codeスキルバンドル - 82のスキル、15のスラッシュコマンド、24のコア脆弱性クラスにわたって厳選された681の開示レポートパターン、さらにエンタープライズID + インフラストラクチャ攻撃マトリックス。
バグハンティングと外部レッドチーム作業のための自己完結型 Claude スキルバンドル · 83 スキル · 15 スラッシュコマンド · 24 の中核脆弱性クラスにわたる 681 件の開示レポートパターン(うち 433 件は個別に出典明記・監査可能) · エンタープライズ ID + インフラ攻撃マトリクス · エンゲージメントフォルダのスキャフォールディング · Burp MCP 統合 · 許可されたレッドチームおよびバグハンティングのエンゲージメント、さらに公開トレーニングプラットフォーム(DVWA、OWASP Juice Shop、Hacker101、testphp.vulnweb.com)で実戦検証済み。
制作: Sachin Sharma — Bug Hunting & GenAI Security Research。
SPONSORED BY

claude-bughunter は Claude Code skills system 向けのドロップイン型スキルバンドルです。一度インストールすれば、Claude Code は単なるチャットボットではなくなり、シニアなバグハンティング研究者やレッドチームオペレーターのように振る舞い始めます。テクニック、チェーンテンプレート、VRT マッピング、プラットフォーム CVE チェーン、そして衛生管理を熟知し、スコープ内に留まります。
4 つのレイヤーが積み重なります:
bb-methodology + redteam-mindset: 5 フェーズの非線形ワークフロー、クリティカルシンキングフレームワーク、レッドチームオペレーターの規律。hunt-* スキル: クラスごとの検出パターン、ペイロード、バイパステーブル、チェーンテンプレート。triage-validation + レポーティング + evidence-hygiene: 7-Question Gate、VRT 対応の深刻度評価、OOS 反論、PII マスキング、レッドチーム成果物。すべてトピックによって自動的にトリガーされます — テスト対象を平易な英語で説明すれば、関連するスキルがロードされます。名前による呼び出しは不要です。
オプション A — Claude Code プラグインとしてインストール(推奨)。 Claude Code 内から:
/plugin marketplace add elementalsouls/Claude-BugHunter
/plugin install claude-bughunter@elementalsouls
83個のスキルと15個のコマンドはすべて claude-bughunter: 名前空間でロードされ、プラグインのバージョンを上げると更新されます — ~/.claude/ にファイルはコピーされません。
オプションB — コピーインストール(プラグインシステムなし / クローンに固定):
git clone https://github.com/elementalsouls/Claude-BugHunter.git
cd Claude-BugHunter
# macOS / Linux
bash scripts/install.sh

# Windows (PowerShell)
pwsh ./scripts/install.ps1
どちらもスキルとコマンドを ~/.claude/(macOS/Linux)または %USERPROFILE%\.claude\(Windows)にコピーし、hunt エンゲージメントスキャフォールダーを組み込みます。
各インストールパスで得られるもの:
| パス | 83 スキル + 15 スラッシュコマンド | cbh CLI | hunt スキャフォールダー |
|---|---|---|---|
| A — プラグイン | ✅ claude-bughunter: の下に名前空間化 | ➕ 別途 pipx install | ❌ クローン専用 |
| B — コピーインストール | ✅ ~/.claude/ にコピー | ✅ クローンから | ✅ クローンから |
プラグインはスキル + スラッシュコマンドへの最速のパスです。ターミナルネイティブの
cbh ランナーはスタンドアロンでインストールされます — pipx install git+https://github.com/elementalsouls/Claude-BugHunter
— そのためプラグインユーザーは完全なクローンなしで追加できます(cbh CLI を参照)。
hunt エンゲージメントスキャフォールダーはクローンに同梱されています(オプション B)。
以上です。Claude Code を開いて、テスト対象を平易な英語で説明するだけです — 適切なスキルが自動的に読み込まれ、名前で呼び出す必要はありません:
> Testing acme.com — an in-scope HackerOne target. Run recon and rank the surface.

  ⟳ loading skills: web2-recon, offensive-osint, bb-methodology …
    → subdomain enum (subfinder + crt.sh) … 47 hosts
    → live hosts (httpx) … 12 · tech fingerprint … 6 distinct stacks
    → ranked surface: api.acme.com (GraphQL, introspection ON)  ← start here
                      auth.acme.com (OAuth, SSO)               ← hunt-oauth

  Next: want me to probe the GraphQL introspection + OAuth redirect_uri?
→ 完全なインストールガイド · 使用ガイド · 検索可能なスキルカタログ。
上記のブロックは説明用のトランスクリプトです。自分のセッションの実際のデモを記録するには:
asciinema rec demo.cast→ asciinema.org にアップロードして、ここにバッジを貼り付けてください。
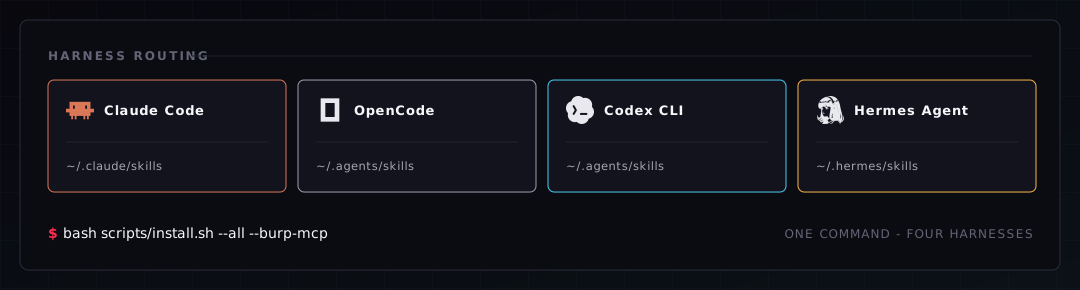
スキルはプレーンな Agent Skills です — Claude Code · OpenCode · OpenAI Codex CLI · Hermes Agent · Google AntiGravity がすべて読み込むのと同じ SKILL.md 形式です。1つのコマンドでどこにでもインストールできます:
# macOS / Linux
bash scripts/install.sh --all --burp-mcp

# Windows (PowerShell)
pwsh ./scripts/install.ps1 -All -BurpMcp
| Harness | 対象スキルディレクトリ | フラグ |
|---|---|---|
| Claude Code(ベースライン) | ~/.claude/skills/ | (デフォルト) |
| OpenCode | ~/.claude/skills/ と ~/.agents/skills/ を読み込む | (デフォルト) / --agents |
| OpenAI Codex CLI | ~/.agents/skills/ | --agents |
| Hermes Agent | ~/.hermes/skills/ | --hermes |
| Google AntiGravity | ~/.gemini/config/skills/ | --antigravity |
--all(-All)はインストール済みのハーネスを検出し、各ハーネスのパス(~/.claude/skills、~/.agents/skills、~/.hermes/skills、~/.gemini/config/skills)にスキルをコピーします。--burp-mcp(-BurpMcp)は Burp MCP サーバーをそれぞれに組み込みます。完全なナレッジレイヤーは 5 つすべてに移植されますが、スラッシュコマンドと /hunt エンジンは設計上 Claude Code 専用のままです。
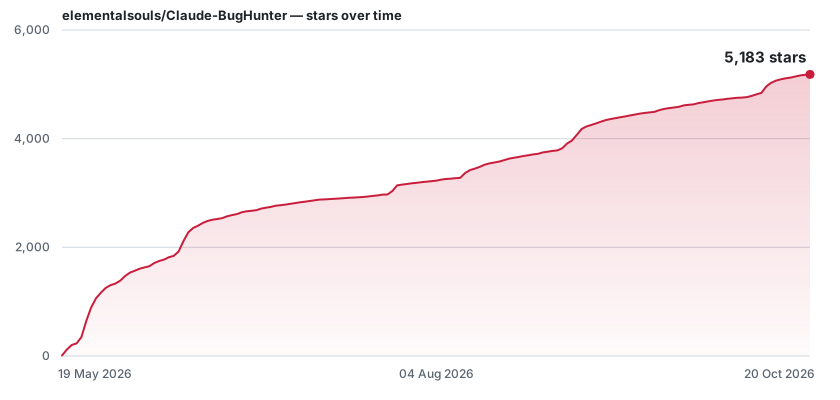
チャートはセルフホストです — python3 scripts/gen_star_history.py で再生成できます(gh auth login が必要)。
.github/workflows/star-history.yml により毎日自動更新されます。
このバンドルは外部攻撃対象領域をカバーします — 内部エンドポイントを先に侵害することなく、インターネットから到達可能なあらゆるものを指します。
