
 #1
システムおよびアプリケーションのセキュリティ上の弱点を特定、評価、優先順位付けするためのツール。
Kitploit おすすめ
 abhishek2512mishra/claude-code-security-audit
Claude Code環境をCVE-2026-21852の信頼前実行、フックハイジャック、eBPFロックダウンについて監査するセキュリティスキャナー。
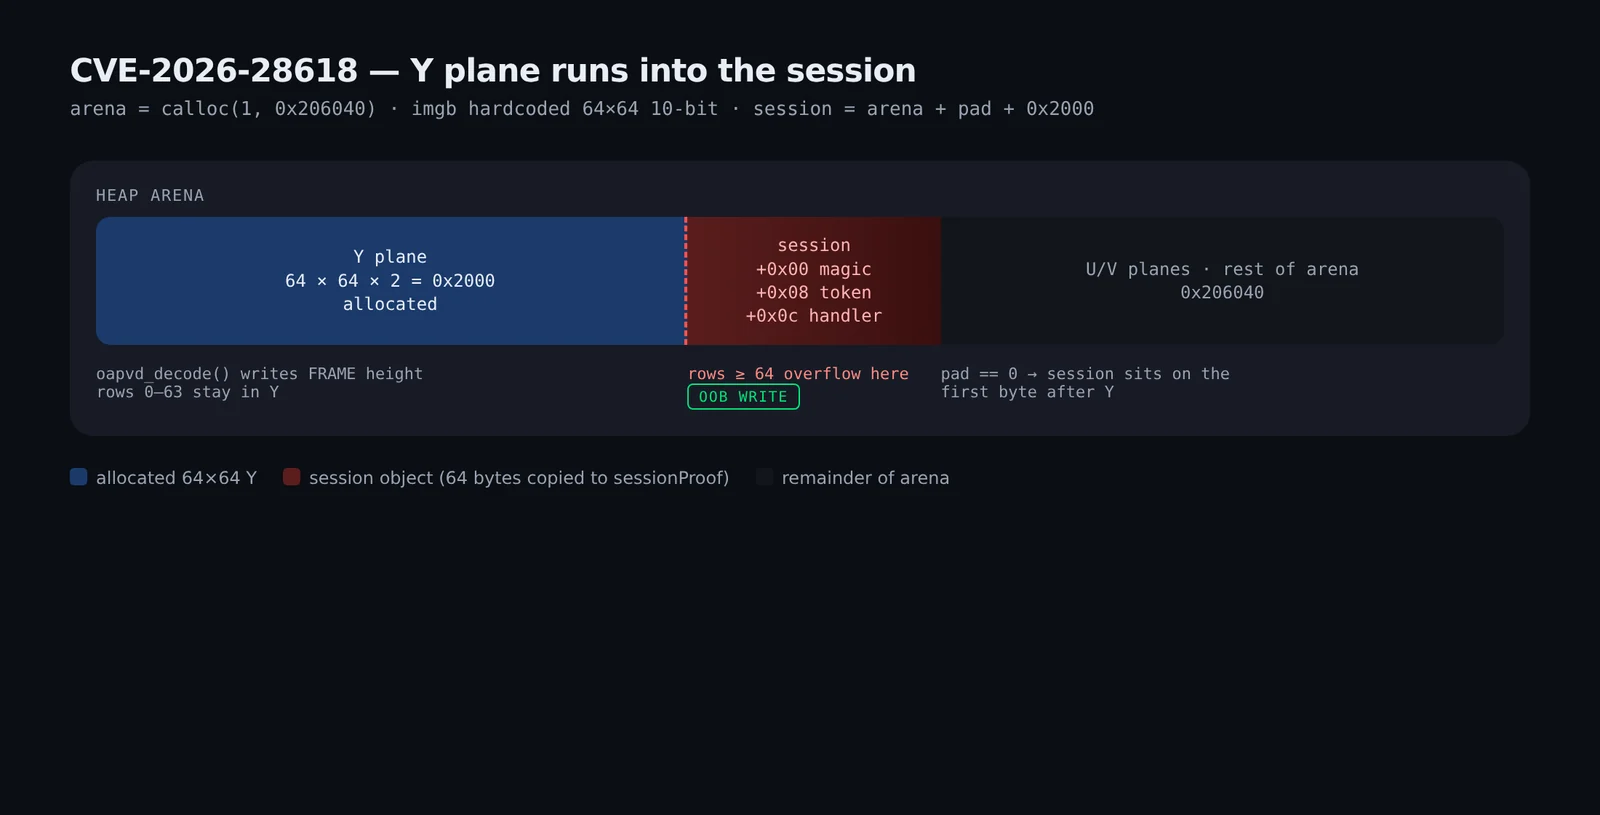 raafatabualazm/streambox-cve-2026-28618
CVE-2026-28618 / StreamBox APVラボに関する墨消し済みノート — FRAME高さの不一致を介したセッションオブジェクトへのヒープ書き込み
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609の概念実証および計測可能な再現ハーネス。これはAndroidのMatroskaExtractorにおける境界外書き込みであり、ビッグエンディアンPCMオーディオトラックを含む細工されたWebMファイルを介して到達可能です。
 muradislamzada/cve-2026-93528
CVE-2026-93528(WooCommerce用NP Quote Requestにおける認証不要の注文データ漏洩)に関する技術分析、概念実証、および責任ある開示のタイムライン。
 malwation/cve-2026-43786
CVE-2026-43786の概念実証エクスプロイト。macOS CoreServicesのローカル権限昇格であり、アプリケーションがroot権限を取得できる。
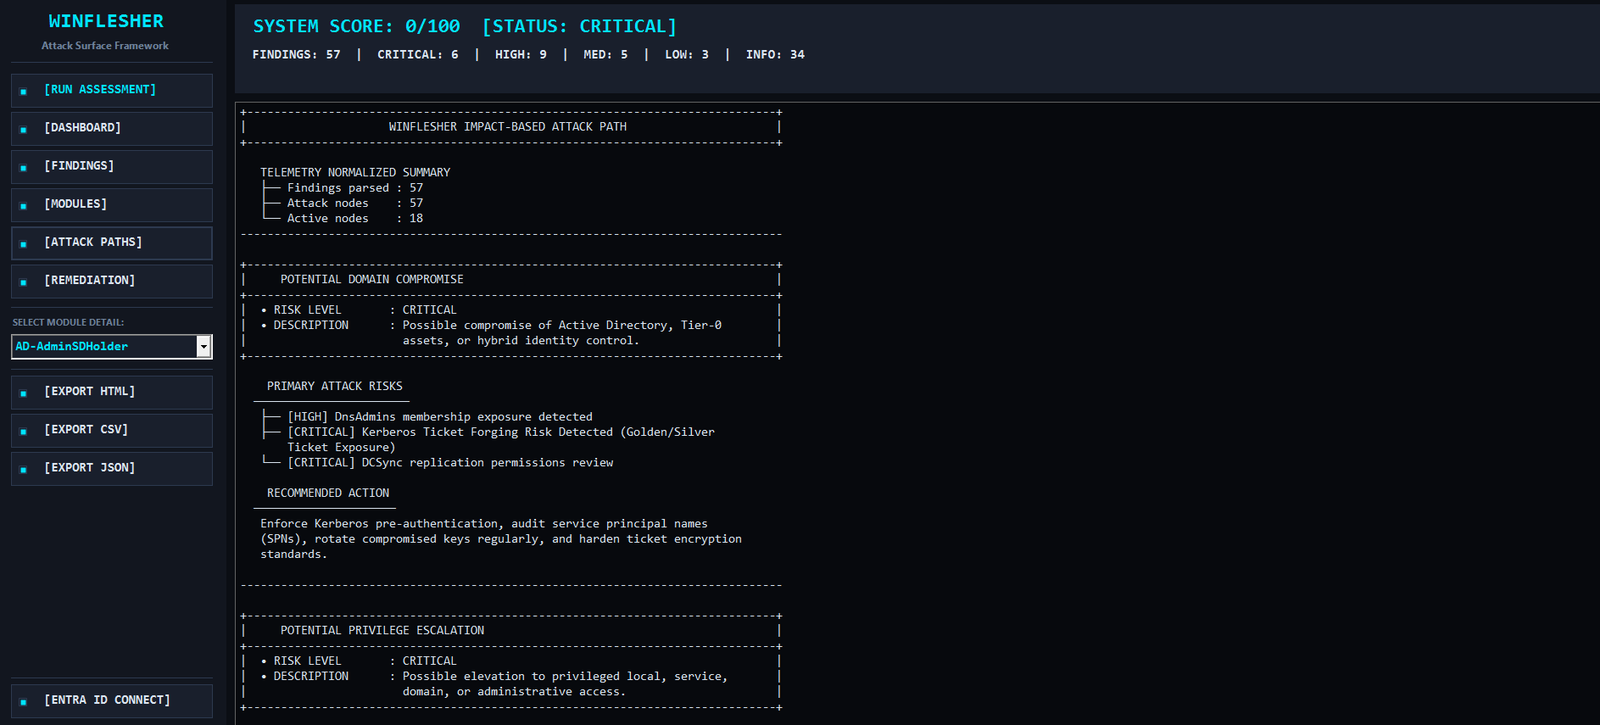 mindsflee/winflesher
Active Directoryおよびローカルインフラストラクチャ向けの自動化された攻撃面評価フレームワーク。脆弱性をドメイン侵害、権限昇格、横方向の移動への攻撃経路と関連付け、修復ガイダンスを提供します。
 6ickzone/helix3-mass-exploiter
CVE-2026-49049 用のマススキャナー兼自動書き込みツール。公開された Joomla Helix3 の onAjaxHelix3 ハンドラーを検出し、認証不要のファイルアップロード書き込み操作を検証します。
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLifeのセキュリティ脆弱性によりアカウント乗っ取りが可能に:Google Playでの10万件以上のダウンロードとCVE-2026-86552からCVE-2026-86555。
 nxploited/cve-2026-14894
Super FormsとElementor Proの認証不要のWordPressファイルアップロード脆弱性を連鎖させ、PHPウェブシェルを展開・検証するマルチスレッド型の大規模エクスプロイトツール。
 owasp/api-security
OWASPが管理するAPIセキュリティリスクTop 10のドキュメントと、APIの構築・攻撃・防御のベストプラクティスをまとめたドキュメンテーションポータル。
 wtfkimi/cve-2026-77078
multerにおけるCVE-2026-77078のエクスプロイト方法を示すサンプルリポジトリ。英語とロシア語の使用手順付き。
 minime794/dirtyfrag
Linuxカーネルのエクスプロイトチェーン(CVE-2026-43284 および CVE-2026-43500)。xfrm-ESP と RxRPC のページキャッシュ書き込み脆弱性を悪用して root 権限を取得します。
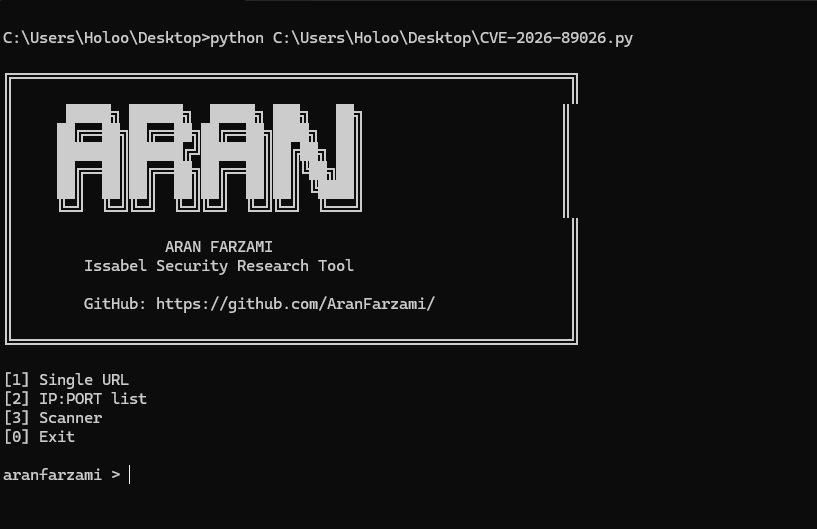 aranfarzami/cve-2026-89026
CVE-2026-89026 の PoC エクスプロイトおよびスキャナー。単一またはリスト化されたターゲットに対して、偽造された HS256 JWT を介した Issabel PBXAPI の認証バイパスを検証します。
 hackspeak/cve-2026-94095
CVE-2026-94095のPoC。Netcore NBR200V2ファームウェアにおけるubus JSON-RPC経由のtracerouteコマンドインジェクションで、認可されたテスト向けにroot RCEを可能にする。
 jtpereyda/boofuzz
Sulley Fuzzing Framework のフォークであり後継
 johenlastgen-jlg/cve-2025-6325_cve-2025-6327
CVE-2025-6325 の認証不要の権限昇格と CVE-2025-6327 の任意ファイルアップロードによる RCE を、King Addons for Elementor <= 51.1.36 において検証する Python PoC。
 owasp/mas-website
OWASP Mobile Application Security ProjectのWebサイトは、業界をリードする標準規格、ガイド、リソースの中心的なハブであり、開発者とセキュリティ専門家がモバイルアプリケーションを構築、テスト、保護するのを支援します。
 theandersmadsen/humane-aipin-ghostlock
CVE-2026-43499に対する、ガードされたソースのみのHumane AI Pin root PoC








