#1
 9aylas/shortcut-payload-generator
AutoIt ハックツール、ショートカット .lnk ペイロードジェネレーター「LNK-KISSER」
 chompie1337/linux_lpe_io_uring_cve-2021-41073
# CVE-2021-41073用ローカル権限昇格エクスプロイト Linuxカーネルにおけるio_uring型混乱(type confusion)脆弱性であるCVE-2021-41073のローカル権限昇格エクスプロイトで、デフォルト構成でroot権限を取得します。
 robcholz/vibebox
Apple Silicon macOS上で超高速なCLIを実現し、高速でサンドボックス化された開発とLLMエージェントを可能にします。
 dcit/perl-cryptx
対称暗号、AEADモード、ハッシュ関数、MAC、公開鍵暗号、鍵導出、およびバンドルされたLibTomCryptライブラリによる安全な乱数生成を提供するPerl暗号化ツールキット。
 jofpin/brash
document.titleを悪用したChromiumブラウザのDoS攻撃
 blackarch/sploitctl
エクスプロイトサイトからエクスプロイトアーカイブを取得、インストール、検索します。
 1n3/powerexfil
Red Team アセスメント用のデータ窃取(データ外部送信)スクリプト集。

 venkatkrishna07/mkdev
信頼された localhost HTTPS — ローカル CA、/etc/hosts、mDNS LAN 共有、リバースプロキシ。https://name.local → localhost:port にマッピングします。
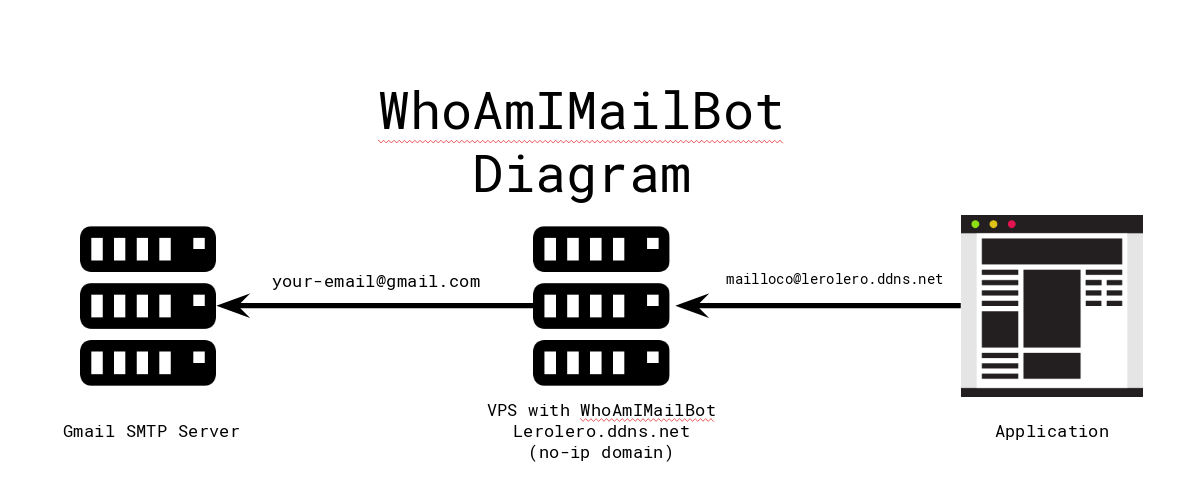 mthbernardes/whoamimailbot
PostfixとTelegramボットを使用したセルフホスト型のメールエイリアスマスキングサービス。サインアップ用の使い捨てアドレスを作成し、メールインフラを完全に制御できます。
 timwr/cve-2019-2215
Android カーネル権限昇格エクスプロイト (CVE-2019-2215) は、Binder ドライバの解放後使用 (use-after-free) 脆弱性を利用して root アクセスを達成する概念実証を提供します。
 rnalter/thundercloud
クラウドエクスプロイトフレームワーク
 pwnfunction/sandbox
信頼できないAIコードを安全かつ高速に実行する
 problem99-io/kodeblue
Linuxサーバー向けのSOC、インシデント対応、SecOpsを1つのエージェントに統合:各ホストを学習し、ゼロトークンのセンサーで監視し、小型モデルでトリアージし、root所有のポリシーの下で攻撃を封じ込めます。複数ホストの運用にはオプションのハブを利用できます。
 painoob/copy-fail-exploit-cve-2026-31431
ほとんどのLinux LPEはレースウィンドウやカーネル固有のオフセットを必要とします。Copy Failは直線的なロジックの欠陥であり、そのどちらも必要としません。同じ732バイトのPythonスクリプト(または.c…
 redtimmy/richsploit
RichFaces用のエクスプロイトツールキット
 projectdiscovery/tinydns
小型の組み込み可能なDNSサーバー