
 #1
さまざまなサイバーセキュリティワークフローとタスクをサポートする汎用ツール、フレームワーク、および環境。
Kitploit おすすめ

 facebook/mcpguard-dynamic
カーネルレベルの eBPF サンドボックス - Model Context Protocol (MCP) を介して行われる LLM エージェントのツール呼び出しを保護します。
 impalabs/hyperpom
Apple Silicon ハイパーバイザーをベースにした AArch64 ファザー
 v1n1v131r4/webdiscover
このスクリプトの目的は、Web列挙プロセスを自動化し、エクスプロイトを検索することです。
 threatexpress/threatbox
Ansibleベースの攻撃プラットフォーム。標準化されたLinuxペネトレーションテスト環境を展開・管理し、自動ツールインストール、バージョン追跡、SSH/VNCアクセスを提供します。
 reedgraff/hingesdk
孤独で退屈したソフトウェアエンジニア向けのHingeデーティングアプリ用Python SDK
 codextf2/cobaltstrike-headless
ヘッドレスAggressorクライアントを(ほぼ)機能的なCobalt Strikeクライアントに変えるAggressorscript。
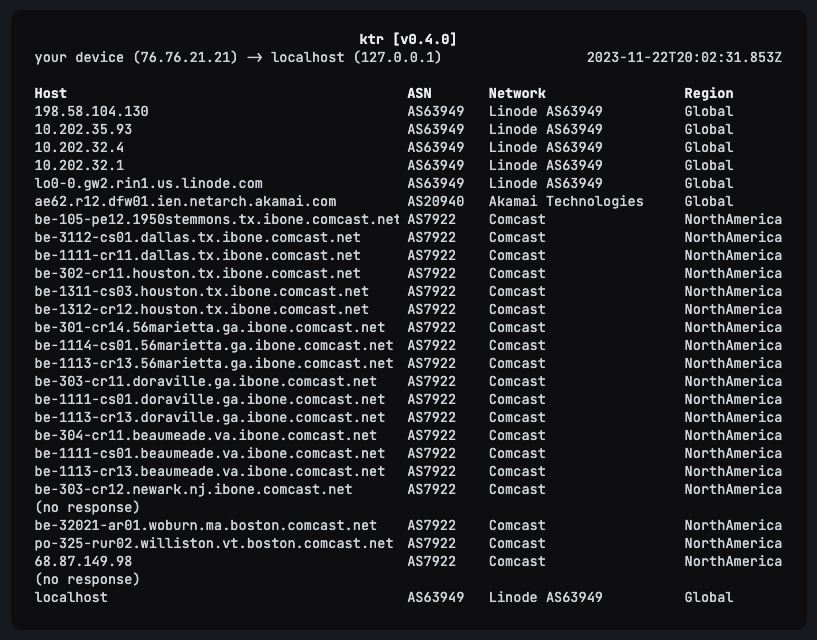 hackclub/ktr
Kog traceroute. 高度に非同期なtracerouteプログラム。Rustで書かれ、ASN WHOISとPeeringDBの検索機能を備えています。
 netspi/autodirbuster
複数のIPに対してffufスキャンを自動的に実行し保存する
 aquasecurity/trivy-java-db
TrivyのJavaコンポーネント脆弱性検出用として、Mavenアーティファクト(ArtifactID, GroupID, Version, SHA1)のSQLiteデータベースを構築し、マニフェストデータのないjarファイルのスキャンを可能にする。
 offxec/pavelow
PAVELOW Exploit Toolboxは、あなたのKALIディストリビューションと連携し、脆弱性の探索と悪用のプロセスをより支援するBASHスクリプトです。その他、戦いを支援するためのいくつかの追加機能も備えています。
 nccgroup/collaboratorplusplus
Burp SuiteのCollaboratorに、コンテキストキャプチャ、ポーリング履歴、およびプライベートサーバー展開向けのオプションのAES暗号化認証を追加する拡張機能。
 cro-thehacker/v1ew-s0urce
Pythonベースのペネトレーションテストフレームワークおよび偵察ツールキットで、セキュリティ評価向けのポートスキャン、情報収集、ネットワークスキャンのモジュールを提供します。
 poshsec/poshsecframework
ネットワーク管理、セキュリティ、およびメンテナンスのためのPowerShellおよびPoshSecスクリプト用フレームワーク。
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
PythonベースのペネトレーションテストCLIツール
 immunityinc/libptrace
イベント駆動型マルチコアプロセスのデバッグ、トレース、および操作フレームワーク。
 buybitart/cyclepatrol
徒歩でのWi-Fiセキュリティチェックをループで実行し、証拠レポートを出力するBashツール。(再発明されたWi-Fi WarDriving)









