
 #1
さまざまなサイバーセキュリティワークフローとタスクをサポートする汎用ツール、フレームワーク、および環境。
Kitploit おすすめ

 lorentzenman/sheepl
Active Directoryのラボ環境で実際のユーザー行動をエミュレートし、レッドチームとブルーチームのトレードクラフト開発を支援します。時間の経過とともにランダムな良性ユーザータスクを生成し、検出とエクスプロイトの練習を行います。
 google/safetext
構文を認識するテンプレートを使用し、信頼できるデータのアノテーションを介してインジェクション攻撃を検出・遮断する、安全なYAMLおよびシェル生成のためのGoライブラリ。
 ubfx/bindiffhelper
Ghidra拡張機能で、関数マッチングのためにBinDiffを統合する
 hakluke/haklistgen
あらゆるジャンクテキストをブルートフォース攻撃に使用可能なワードリストに変換します。
 opencybersecurityalliance/kestrel-lang
Kestrel脅威ハンティング言語: 異なるデータソースと脅威インテリジェンスにわたって、再利用可能で、構成可能で、共有可能なハントフローを構築する。
 redeye-framework/redeye
サーバー、ユーザー、脆弱性、攻撃ベクトル、ファイルを整理できる、APIアクセスとグラフ可視化機能を備えた共同ペンテストデータ管理プラットフォーム。
 boyan-milanov/ropium
自動化されたROPチェーンビルダーで、セマンティッククエリを使用してバイナリからガジェットを抽出・解析し、X86/X64アーキテクチャをサポートします。Python APIとCLIを備えています。
 m4sc3r4n0/avoidz
ほとんどのAVソフトウェアをバイパスするAvoidzツール
 vulncheck-oss/cli
VulnCheck公式コマンドラインツール
 r00t-3xp10it/msf-auxiliarys
Metasploit の補助ポストモジュール集
 last-emo-boy/rikune
Windows実行可能ファイルおよびバイナリ形式のリバースエンジニアリングのためのMCPサーバー。静的トリアージ、Ghidra支援による関数復元、プラグイン駆動のツール、アーティファクト管理、オプションの分離されたWindowsランタイム実行を組み合わせています。
 joedefen/dwipe
Linux向けにデバイスとパーティションを安全かつ効率的に消去するツール
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 russellromney/turbolite
SQLite VFS with sub-100ms cold JOIN queries from S3 + page-level compression and encryption
 qubesos/qvm-create-windows-qube
Qubes OS上で新しいWindows qubeを迅速に、簡単に、そして安全に起動する
 dviros/excalibur
Excaliburは、Bashbunnyプロジェクト向けのEternalblueエクスプロイトペイロードベースのPowershellです。
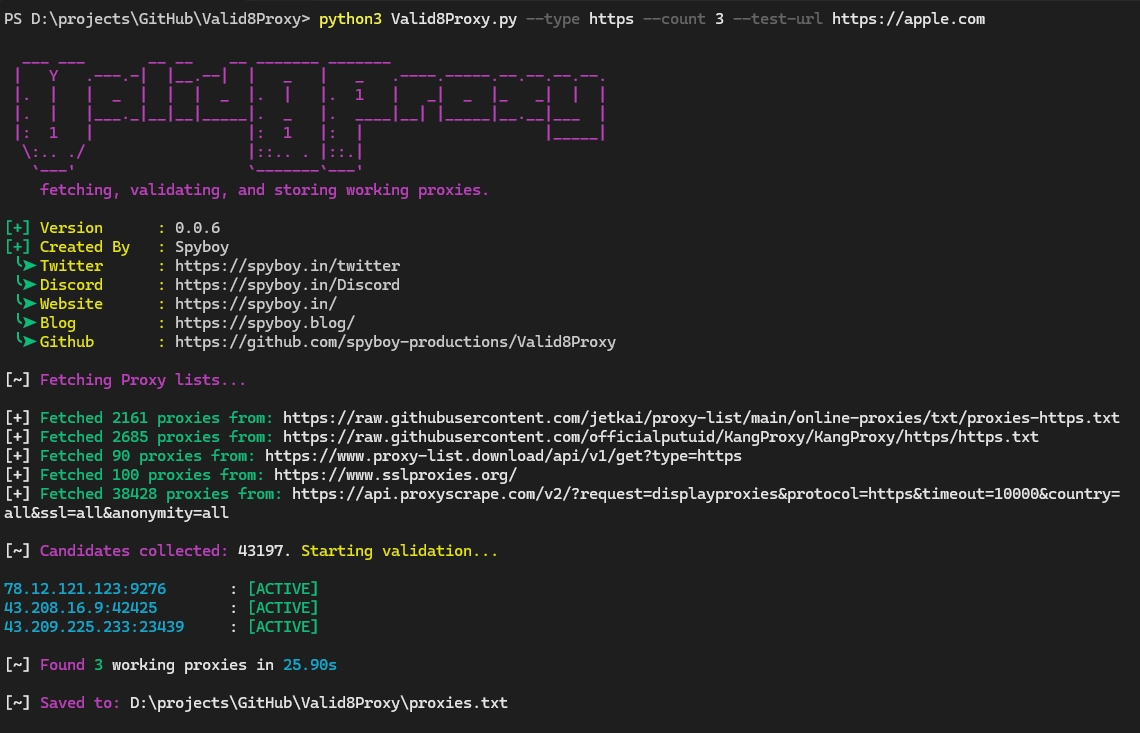 spyboy-productions/valid8proxy
プロキシの取得、検証、保存に特化したツール。








