
 boyan-milanov/ropium
自動化されたROPチェーンビルダーで、セマンティッククエリを使用してバイナリからガジェットを抽出・解析し、X86/X64アーキテクチャをサポートします。Python APIとCLIを備えています。

ROPium(旧称ROPGenerator)は、ROPエクスプロイトを簡単にするライブラリ/ツールです。バイナリからガジェットを自動的に抽出・解析し、セマンティッククエリを使ってROPチェーンを見つけることができます。ROPiumはX86およびX64アーキテクチャをサポートしており、近々ARMにも対応予定です。
主な機能:
rax=rbx+8, [rdi+0x20]=rax, rsi=[rbx+16], 0x08040212(1, 2, rax), [0xdeadbeaf] = "/bin/sh\x00", sys_execve(0xdeadbeef, 0, 0), sys_0x1(0), ...まず、Capstone 逆アセンブルフレームワークをインストールします:
sudo apt-get install libcapstone-dev
また、最新のROPgadgetリリースが必要です:
  git clone https://github.com/JonathanSalwan/ROPgadget && cd ROPgadget
  python setup.py install --user
CLIツールを使用するには、prompt_toolkitをインストールします:
pip3 install prompt_toolkit
最後にROPiumをインストールします:
  git clone https://github.com/Boyan-MILANOV/ropium && cd ropium
  make
  make test
  sudo make install
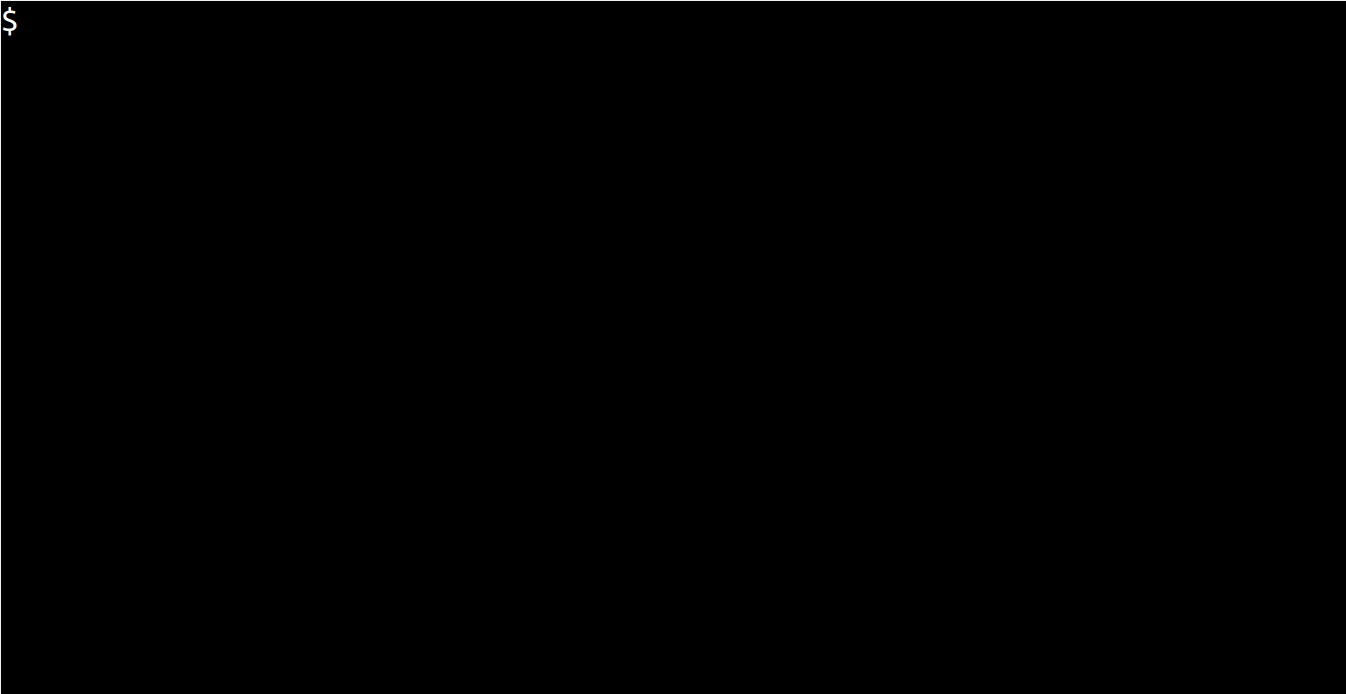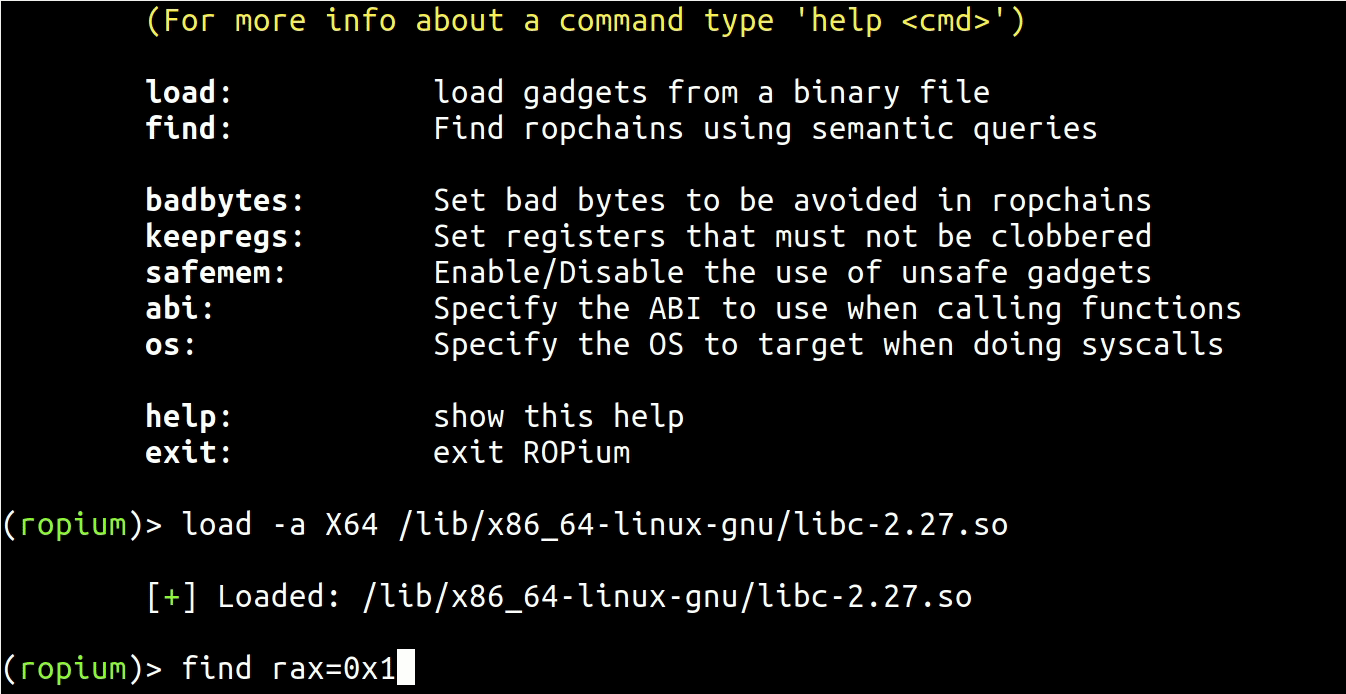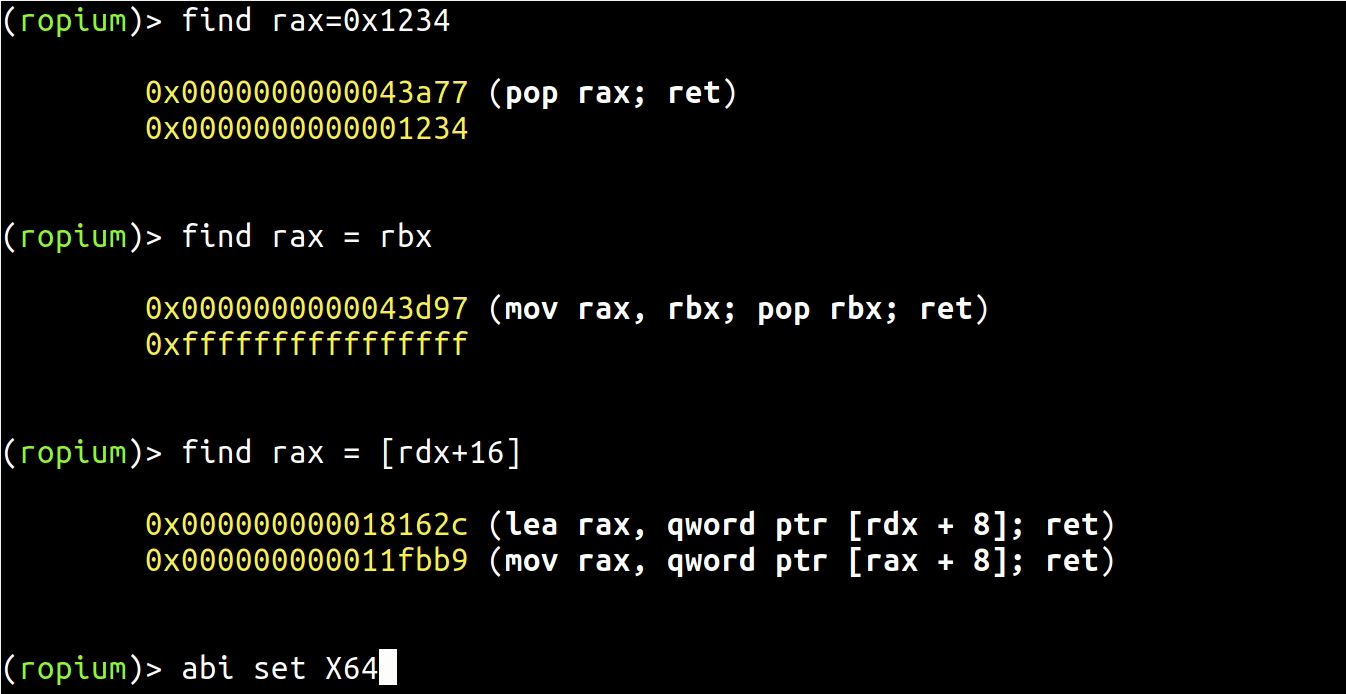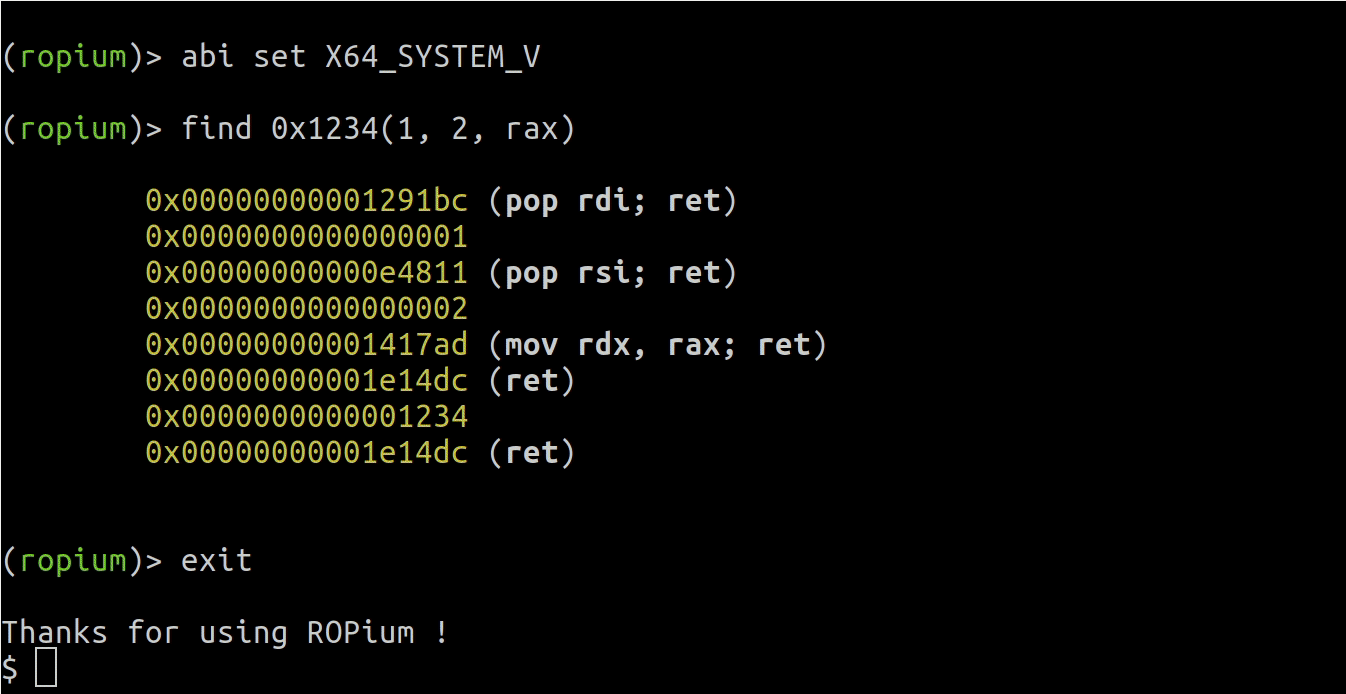
コマンドラインインターフェースラッパーにより、ROPiumを対話的に使用してROPチェーンを迅速に構築できます:
ROPチェーンをスクリプトに直接統合する必要がありますか?朗報です。ROPiumにはPython APIがあります!
バイナリを読み込んでROPチェーンを見つける:
from ropium import *
rop = ROPium(ARCH.X64)
rop.load('/lib/x86_64-linux-gnu/libc-2.27.so')

chain = rop.compile('rbx = [rax + 0x20]')
さまざまな形式でROPチェーンをダンプする:
>>> print( chain.dump() )

0x000000000009a851 (sub rax, 0x10; ret)
0x0000000000130018 (mov rax, qword ptr [rax + 0x30]; ret)
0x0000000000052240 (push rax; pop rbx; ret)

>>> print(chain.dump('python'))

from struct import pack
off = 0x0
p = ''
p += pack('<Q', 0x000000000009a851+off) # sub rax, 0x10; ret
p += pack('<Q', 0x0000000000130018+off) # mov rax, qword ptr [rax + 0x30]; ret
p += pack('<Q', 0x0000000000052240+off) # push rax; pop rbx; ret

>>> print(chain.dump('raw'))

b'Q\xa8\t\x00\x00\x00\x00\x00\x18\x00\x13\x00\x00\x00\x00\x00@"\x05\x00\x00\x00\x00\x00'
ROPチェーンに制約を設定する:
# Bytes that should not appear in the ropchain
rop.bad_bytes = [0x00, 0x0a, 0x0b]

# Register that should not be clobbered by the ropchain
rop.keep_regs = ['rsi', 'rdx']

# Enable/Forbid ropchain to dereference registers that might hold invalid addresses
# Safe mode is 'True' by default
rop.safe_mem = False

# Specify which ABI you want to use when calling functions
rop.abi = ABI.X86_CDECL

# Specify which system to target when doing syscalls
rop.os = OS.LINUX
必要に応じて、ROPiumをDockerコンテナ内で実行できます。コンテナはDockerfileから以下のように生成できます:
# Create your docker image (this will take time!)
docker build . --tag ropium

# Run the image in interactive mode, bind mounting the file to analyze
docker run --rm -it -v /FULL/HOST/PATH/FILE:/tmp/FILE:ro ropium

(ropium)> load -a X86 /tmp/FILE
実際のイメージは、Python 3.7.3がインストールされたDebian Stretchをベースにしており、約200MBです。
Boyan MILANOV - boyan.milanov (at) hotmail (dot) fr
ROPiumはMITライセンスの下で提供されています。
貢献者:
ROPiumは以下の素晴らしいプロジェクトを使用しています:






