#1

 1modm/petereport
ペネトレーションテスターとセキュリティ研究者向けのオープンソース脆弱性報告ツール。発見テンプレートを管理し、HTML、PDF、CSV、Markdown、Jupyter形式でのレポート生成、DefectDojoとの統合をサポート。
 spwhitton/git-remote-gcrypt
透過的なPGP暗号化プッシュ/プル操作のためのGitリモートヘルパー。ローカル、rsync、SFTP、gitバックエンドをサポートし、参加者の鍵を設定可能。
 evildevill/devil
Kali Linux と Termux 向けに、ブルートフォースログイン攻撃、フレンドリストやプロフィールデータの収集、Facebook アカウントの自動取得モジュールをまとめたメニュー駆動型シェルフレームワーク。

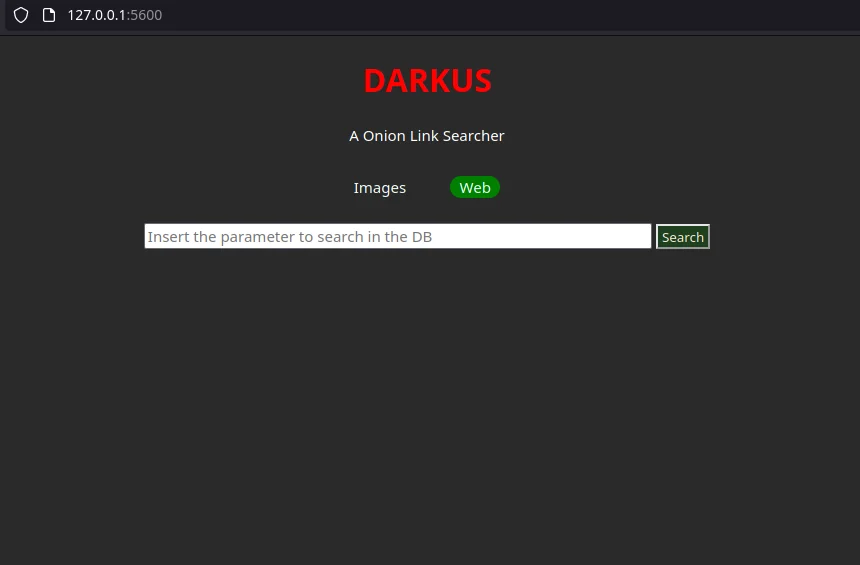 lucksi/darkus
ダークウェブおよびonion検索エンジンでキーワードを検索し、一致するonionリンクを返します。オプションでローカルデータベースへの保存やAhmiaブラックリストURLのチェックも可能です。
 sgxgsx/bluetoolkit
モジュール式の Bluetooth Classic(BR/EDR)脆弱性テストフレームワーク。偵察機能、43件の公開攻撃/CVE に対応するエクスプロイトモジュール、構造化された JSON レポートを備えています。
 phaethon/kamene
ネットワークパケットおよびpcapファイルの作成・スニッフィング・操作・可視化を行うセキュリティツール。2015年にscapyからフォークされ、それ以降Python 3互換性を提供しています。
 rek7/fireelf
fireELF - ファイルレスLinuxマルウェアフレームワーク

 0xthirteen/movekit
Cobalt Strike ラテラルムーブメント用キット
 kyleavery/aceldr
メモリスキャナー回避のためのCobalt Strike UDRL
 inaz2/proxy2
単一のPythonスクリプトで動作するHTTP/HTTPSプロキシ
 chudry/xerror
完全自動ペネトレーションテストツール

 cyberark/kubesploit
Kubesploitは、Golangで書かれたクロスプラットフォームのポストエクスプロイテーションHTTP/2コマンド&コントロールサーバーおよびエージェントであり、コンテナ環境に焦点を当てています。
 benjojo/totp-ssh-fluxer
セキュリティ・バイ・オブスキュリティを次のレベルへ(これは悪いアイデアです。実際に使わないでください)
 phoenhex/files
phoenhexチームによるエクスプロイト、概念実証コード、脆弱性研究プレゼンテーションの厳選されたリポジトリ。バイナリエクスプロイトとセキュリティ分析に焦点を当てています。