Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Xerror — 完全自動ペネトレーションテストツール | Kitploit
ツール/GitHubGitHub/chudry/xerror
ペネトレーションテストフレームワーク脆弱性スキャナーエクスプロイトフレームワークエクスプロイトポストエクスプロイトペネトレーションテスト
GitHubchudry/xerror

Xerror

完全自動ペネトレーションテストツール

リポジトリを見る
515110505年前Kitploit レビュー済み
共有

Xerror

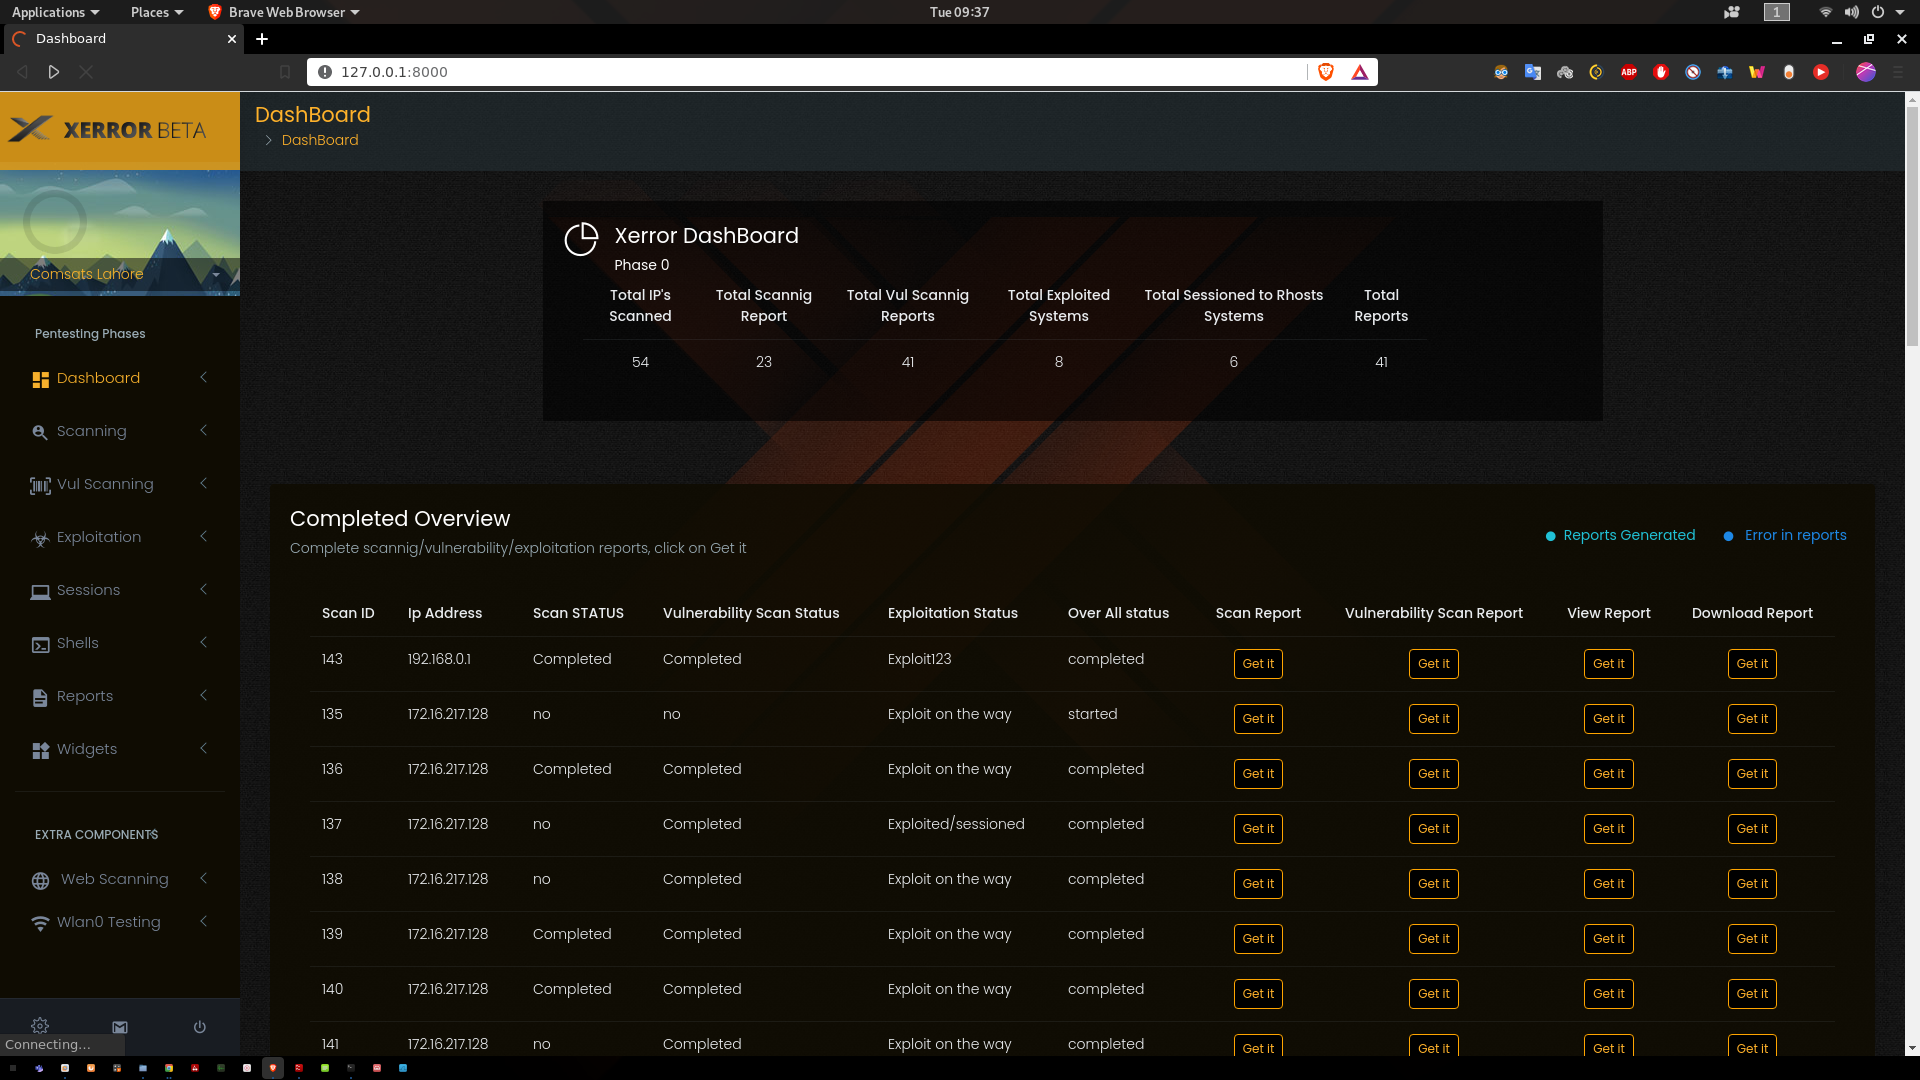
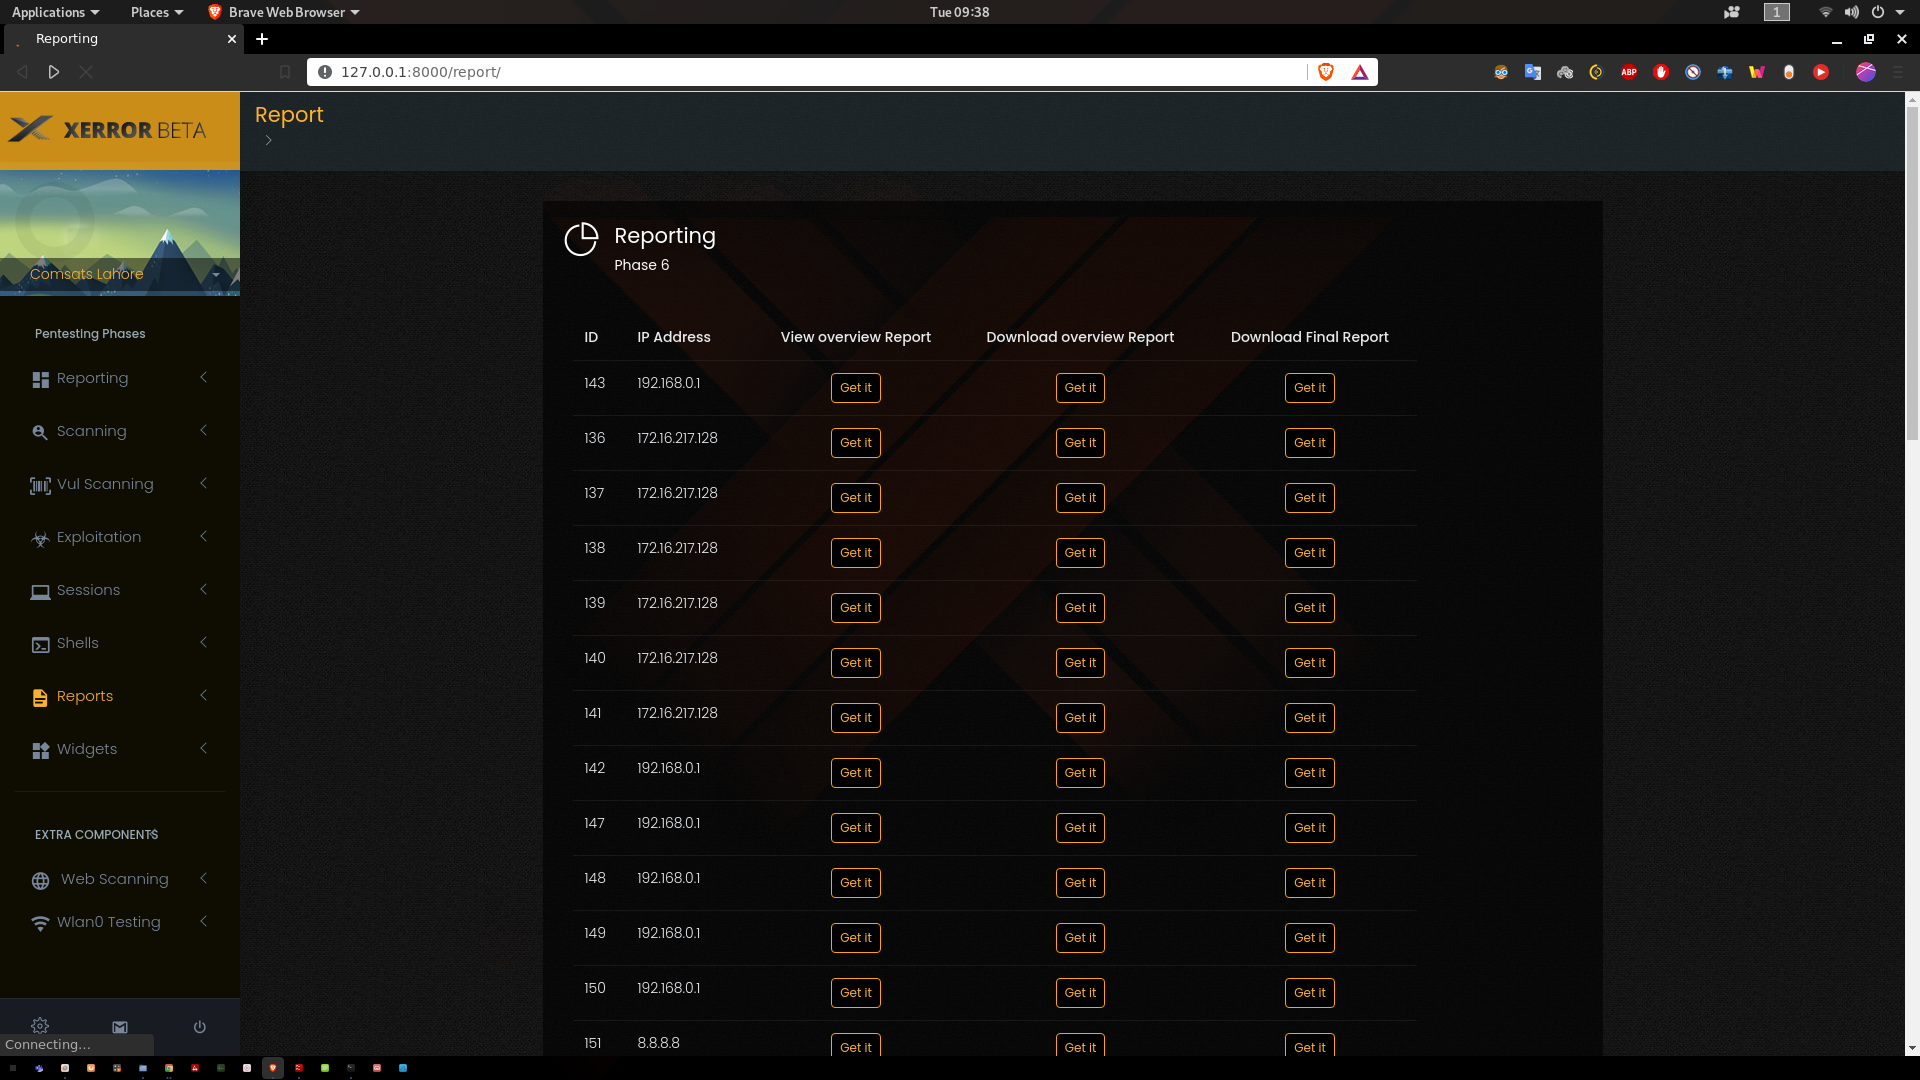
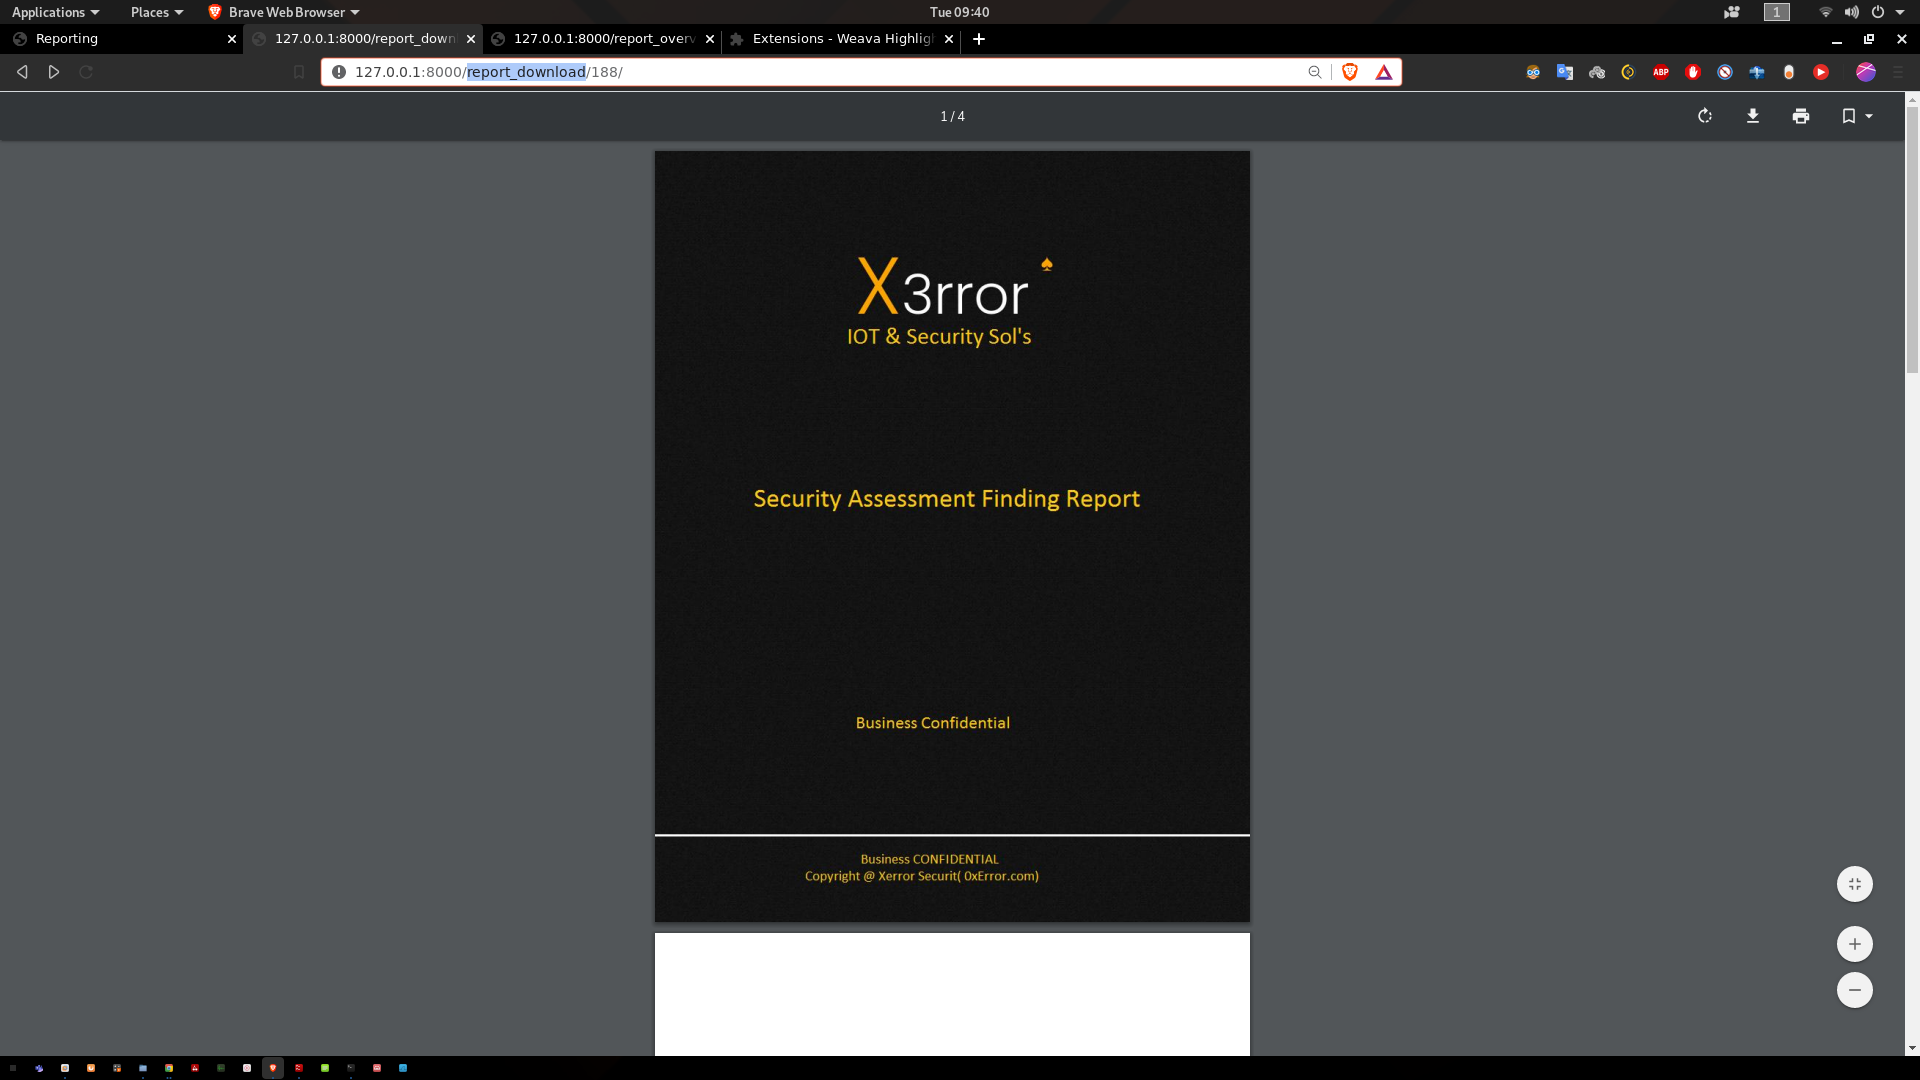
Xerrorは自動化されたペネトレーションツールで、セキュリティ専門家や非専門家がペネトレーションテストのタスクを自動化するのに役立ちます。Xerrorはすべてのテストを実行し、最後に役員向けとアナリスト向けの2つのレポートを生成します。

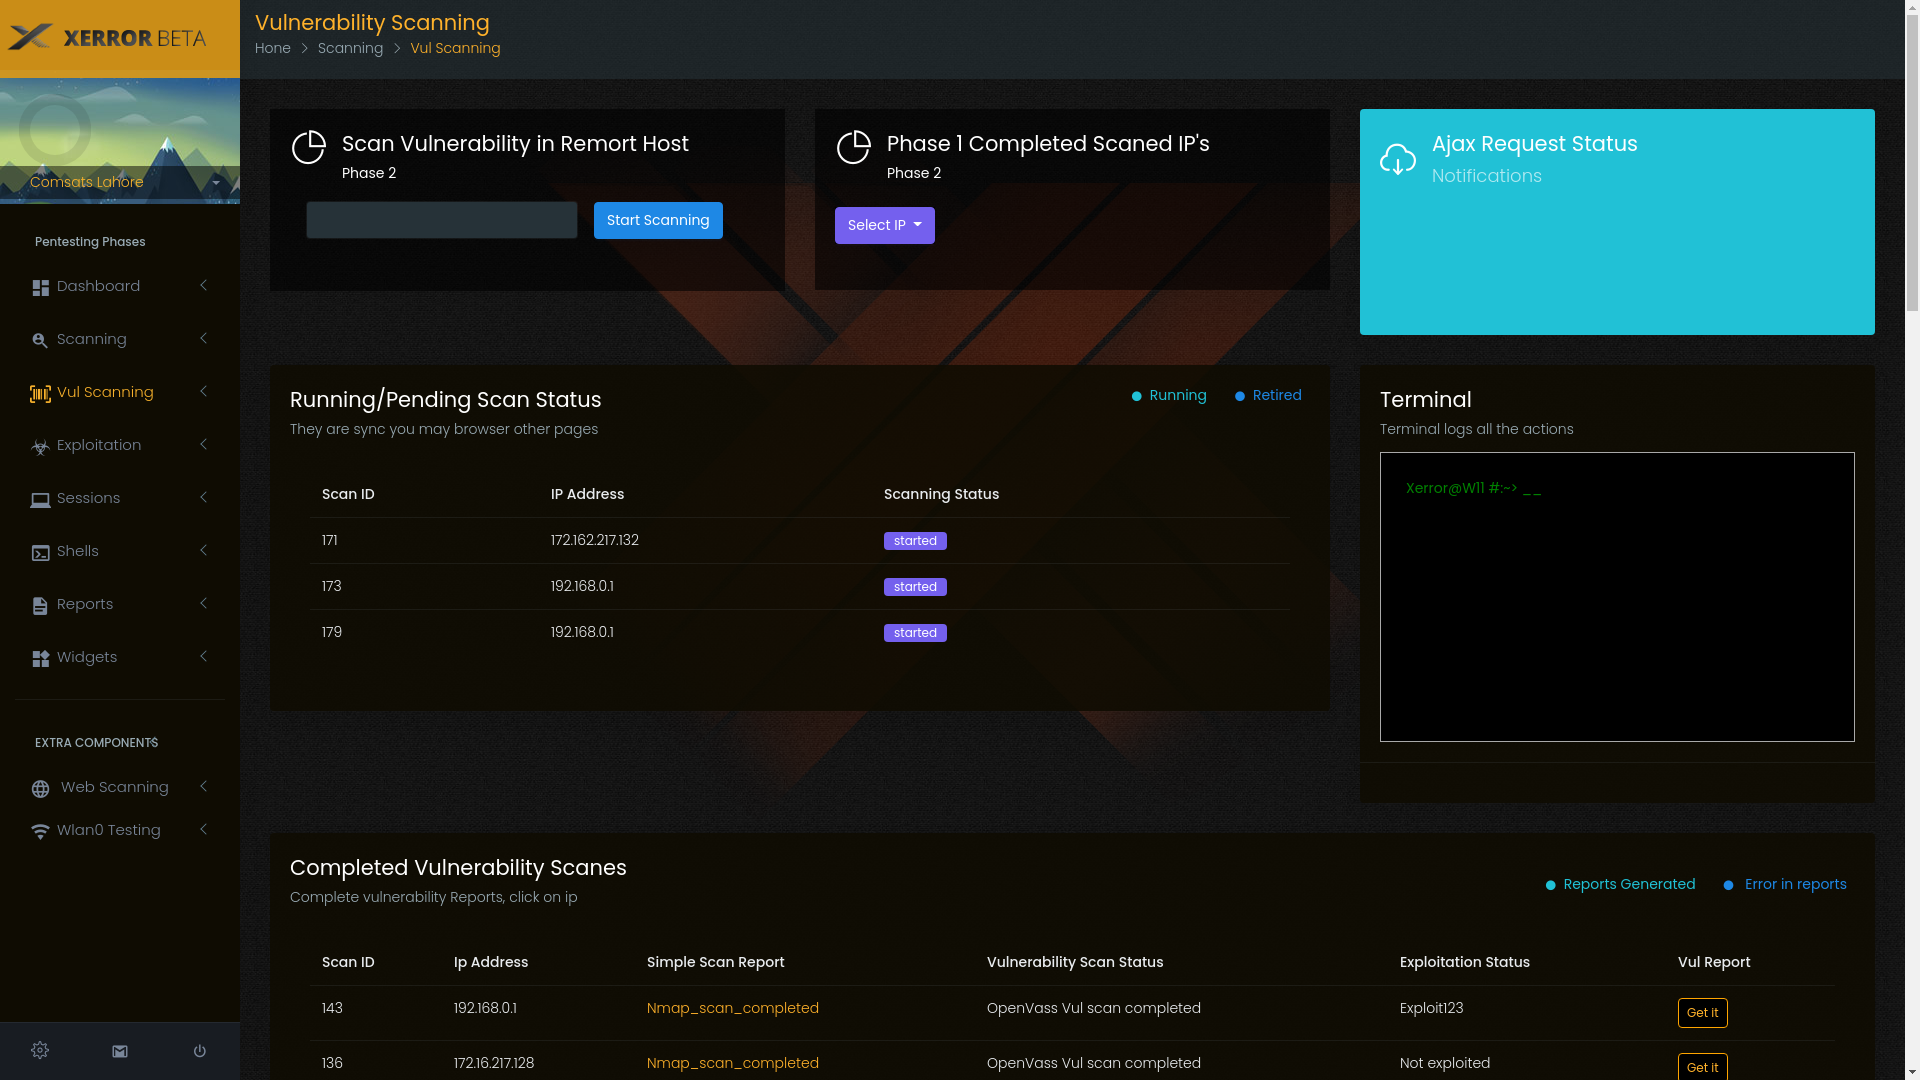
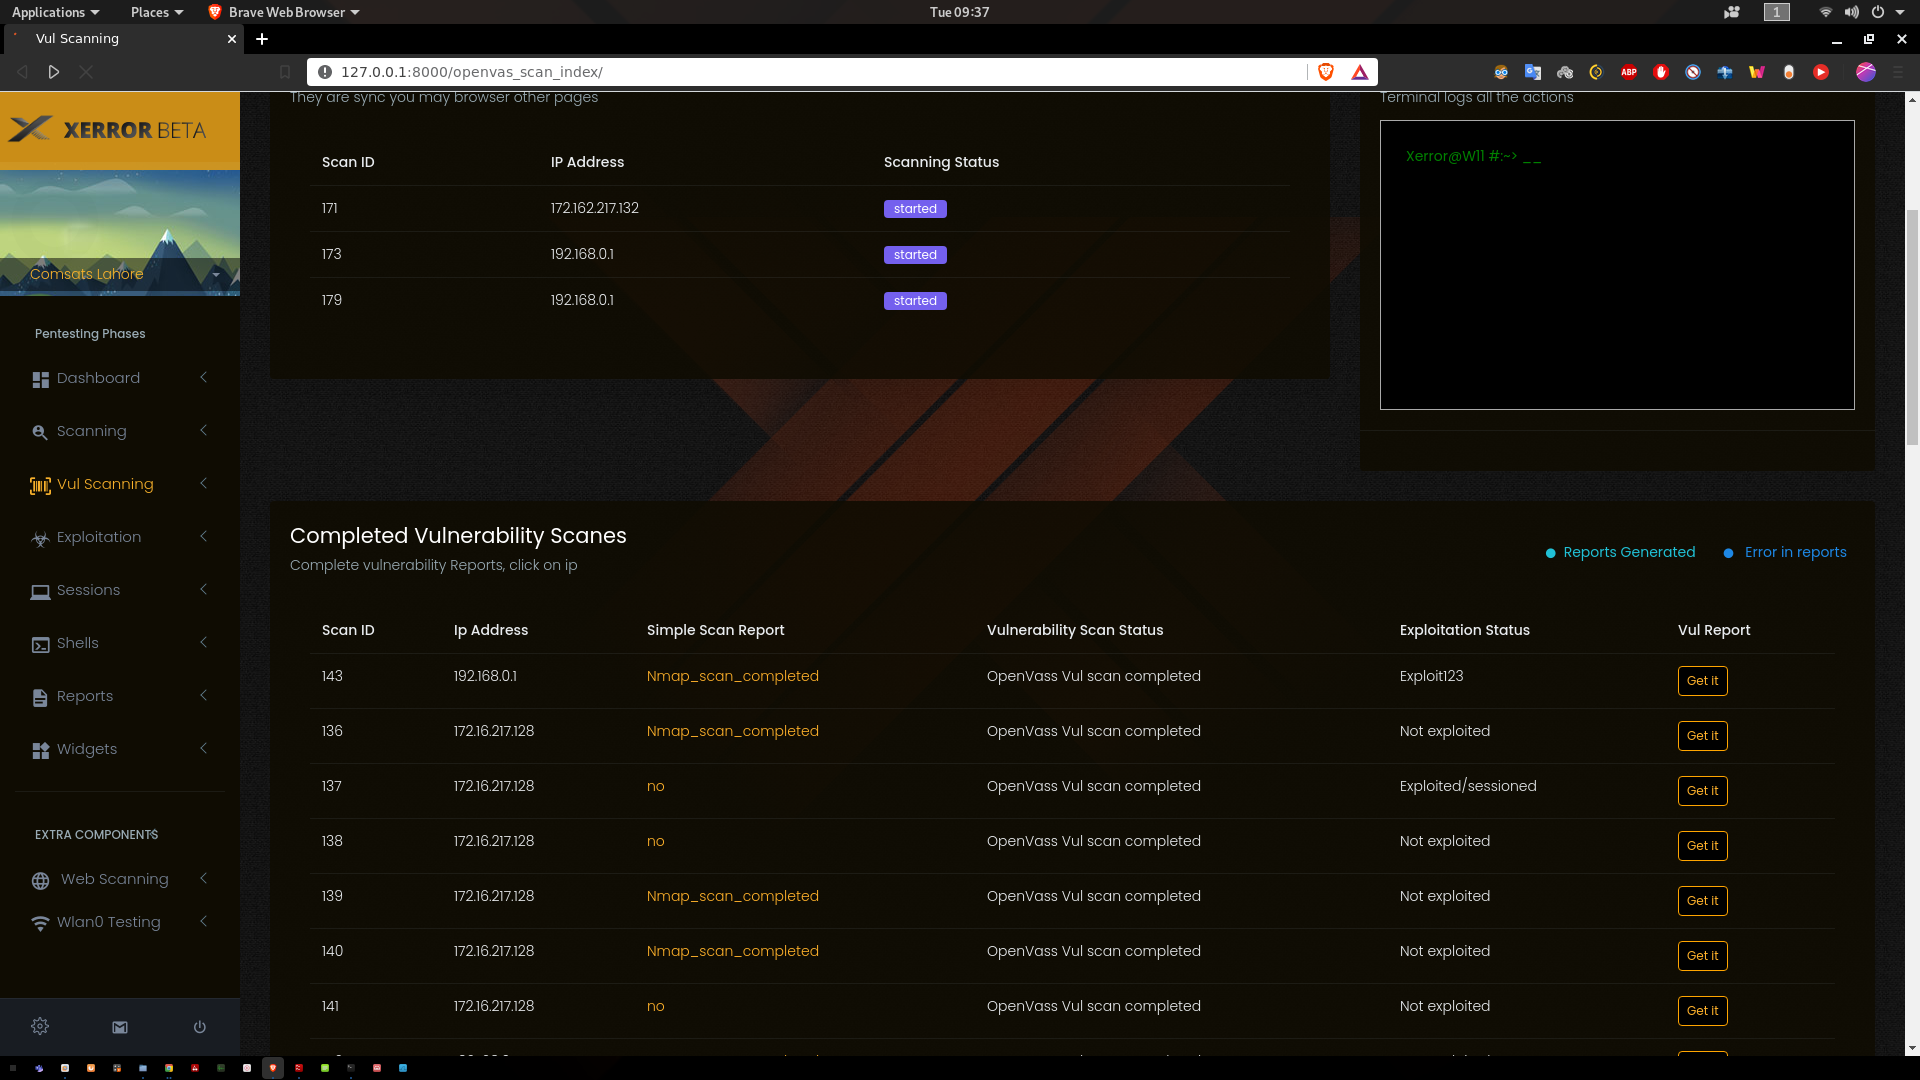
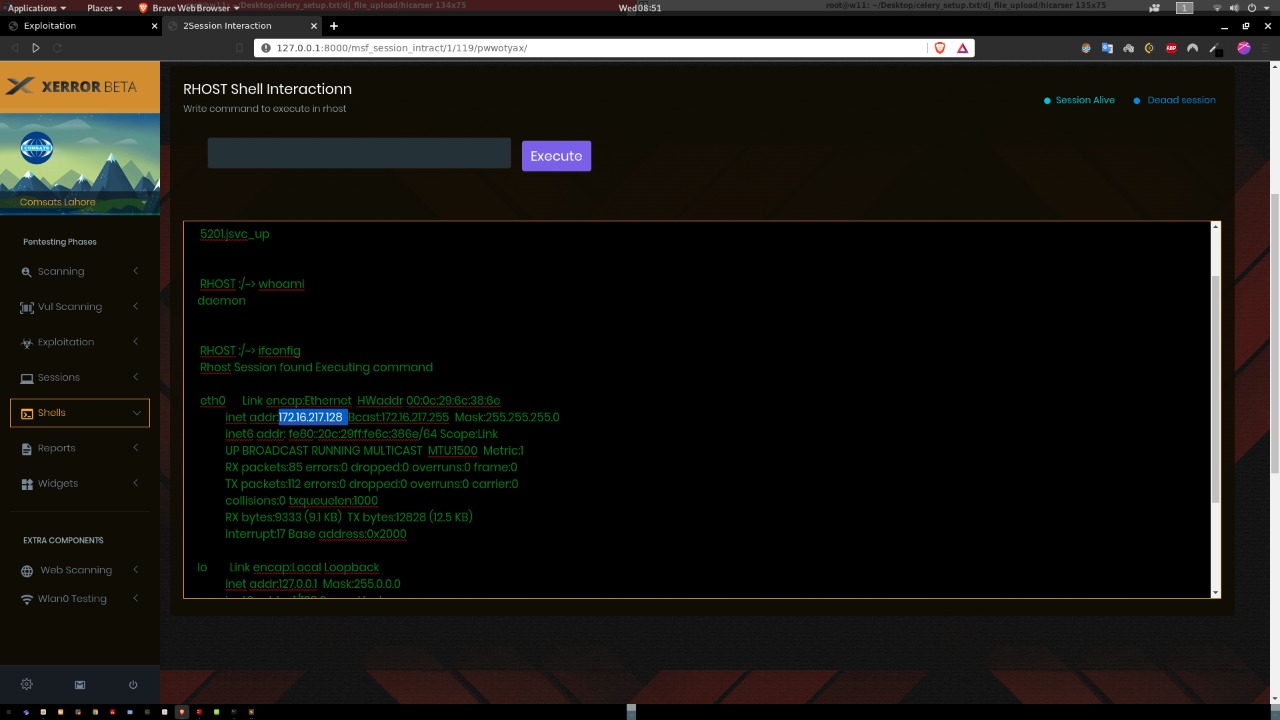
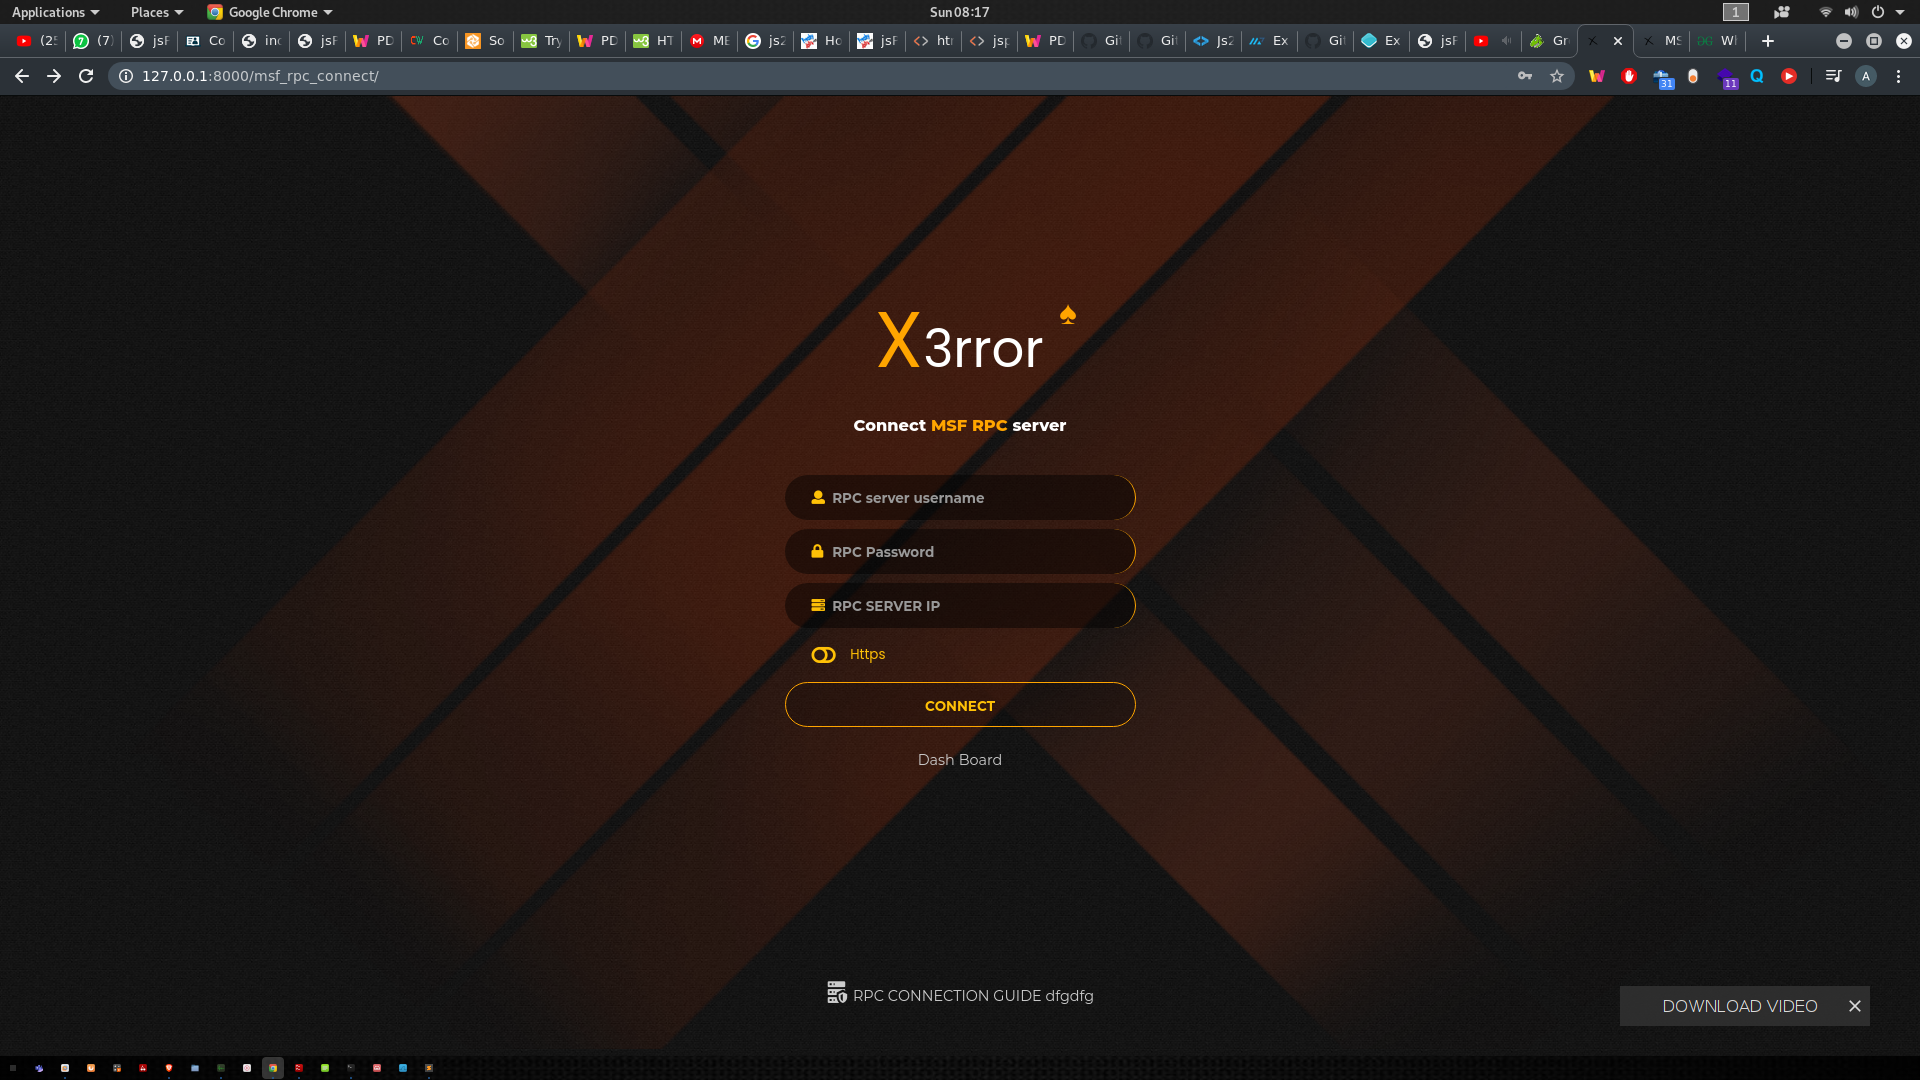
Xerrorは、使いやすいGUIのメニュー駆動型オプションを提供します。内部的には、脆弱性スキャンにOpenVAS、エクスプロイトにMetasploitをサポートし、エクスプロイト成功後にはMeterpreterセッションなどのGUIベースのオプションを提供します。主にPythonで構築されています。

Xerrorは、主要言語としてPython2、WebフレームワークとしてDjango2を使用し、WebSocket(Django Channels)をCeleryサーバーとRedisサーバー上で動作させて非同期処理を実現しています。フロントエンドでは、Djangoのデフォルトテンプレートエンジン言語であるJinja2とjQueryを使用しています。

このプロジェクトの使用方法:

  1. 以下のコマンドで仮想環境を有効にします(事前にpy virtual envがインストールされていることを確認してください)
    source env/bin/activate
  2. Redisサーバーを起動します
    service redis-server start
  3. Pythonサーバーを起動します
    1. cd xerror
    2. python manage.py runserver
  4. Celeryサーバーを起動します(新しいターミナルで実行)
    1. cd xerror
    2. celery -A xerror worker -l info
  5. Metasploit用のmsfrpcサーバーを起動します
    msfrpcd -P 123 -S -a 127.0.0.1
  6. OpenVASサーバーを起動し、OMPサーバーの認証情報をadmin@admin 127.0.0.1 9392に設定します

準備完了です。

これはXerrorのベータ版です。近日中に完全版がアップロードされ、各ステップの詳細な説明が追加されます。
alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text


連絡先: [email protected]

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →