#1
 markuszehnle/cve-2020-0601
CVE-2020-0601のWindowsホットフィックスステータスを確認し、悪用の試みを検出するPowerShellスクリプト。ControlUpスクリプトベースアクション用のXMLインポートを含みます。
 mateosec/ghostcatch
AJPコネクタを無効にしてCVE-2020-1938を修正します!
 mateusverass/ngixshell
nginx CVEスキャナー + RCEエクスプロイトフレームワーク (CVE-2026-42945 ほか16件)
 mauroeldritch/gevaudan
Red Hat / GlusterFS の CVE-2018-1088 と CVE-2018-1112 に対するエクスプロイト。DEF CON 26、ラスベガスで紹介されました!
 mav3r1ck0x1/chrome-and-edge-version-dumper
CVE-2022-1096による更新が必要かどうかを判断するため、ChromeとEdgeのバージョンをテキストファイルに書き出すPowershellスクリプト
 cyberstrikeus/cyberstrike
ペネトレーションテスト向けの自律型AIレッドチームエージェント。13以上の専門エージェント、120以上のOWASPテストケース、MITRE ATT&CK統合を搭載。15以上のLLMプロバイダーとリモートツール実行に対応。

 cookiengineer/exocomp
Go向けのセルフホスト型マルチエージェント環境。LLMを搭載したペンテストエージェント(exploiter、reverser、threathunter、webscanner)が、監視付きタスクキューを通じて脆弱性の発見、エクスプロイト開発、コード解析を自動化します。
 anatol/booster
高速で安全なinitramfsジェネレーター
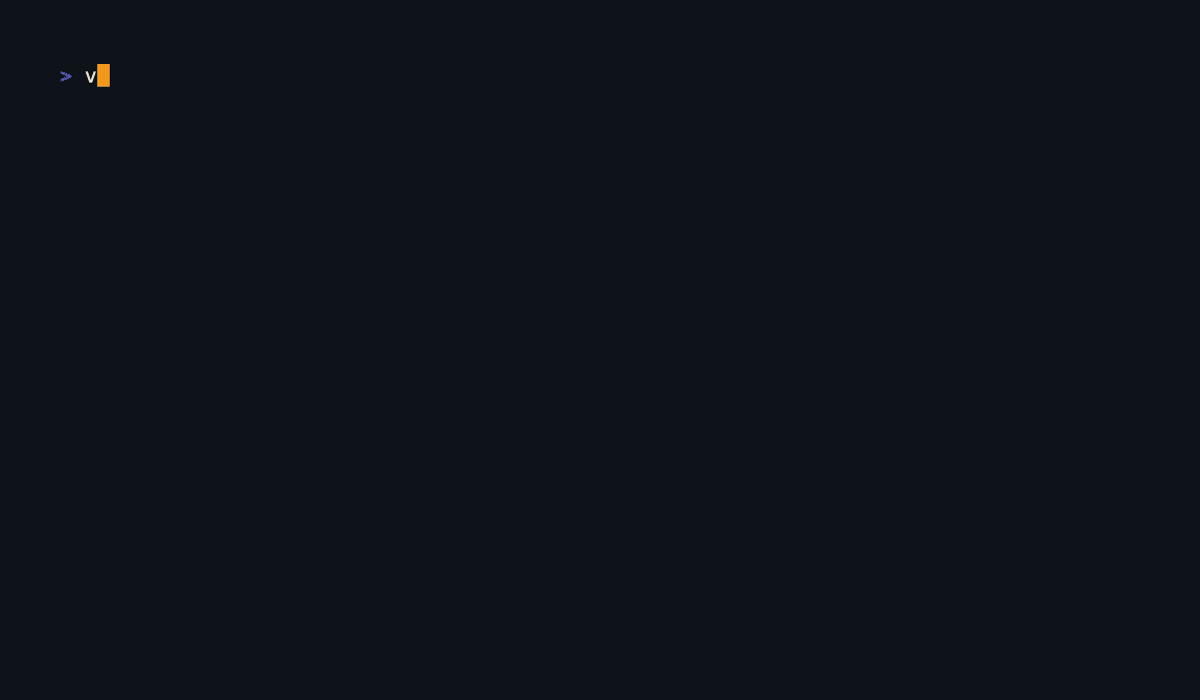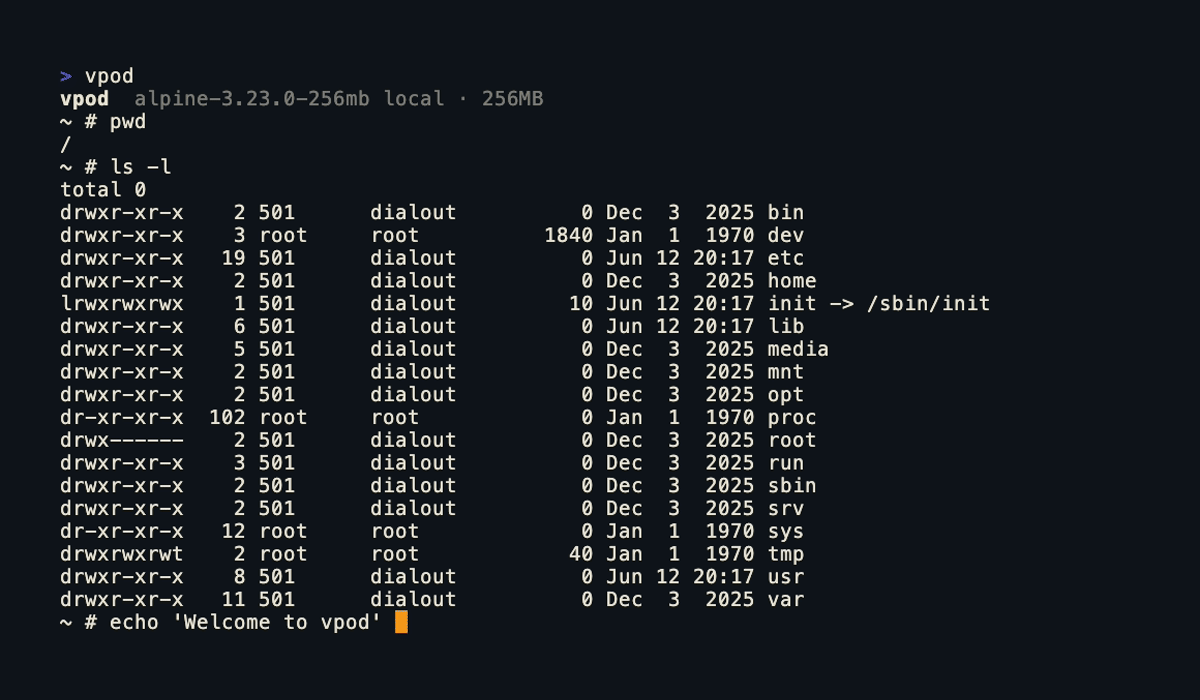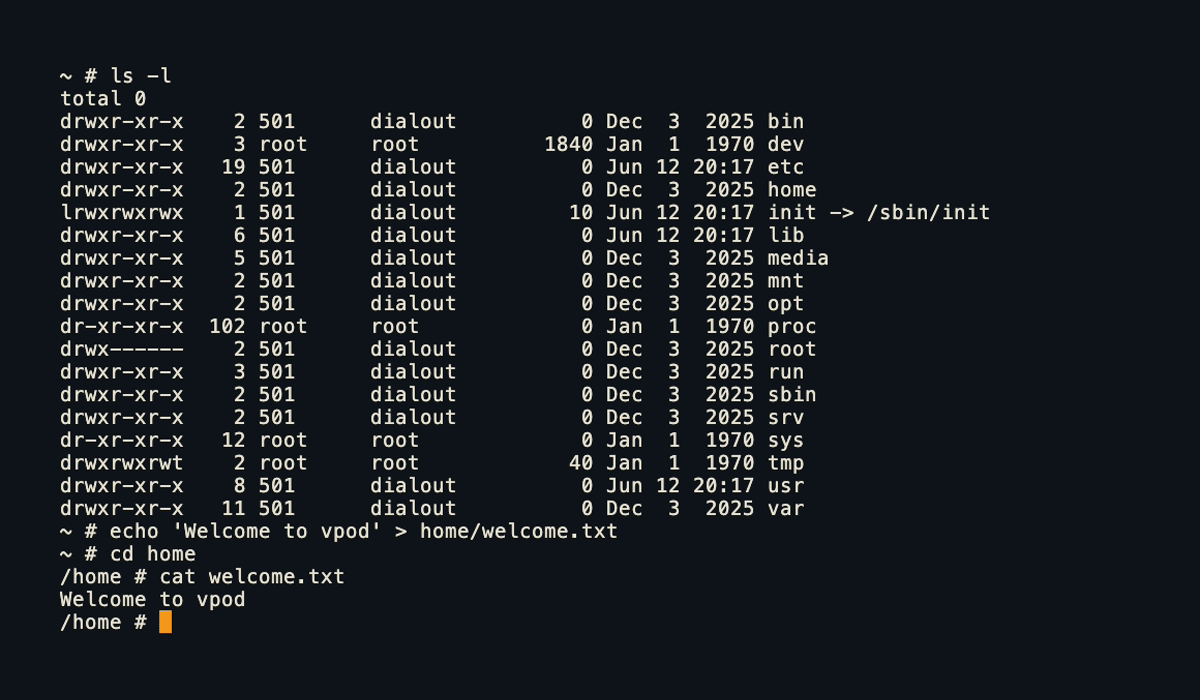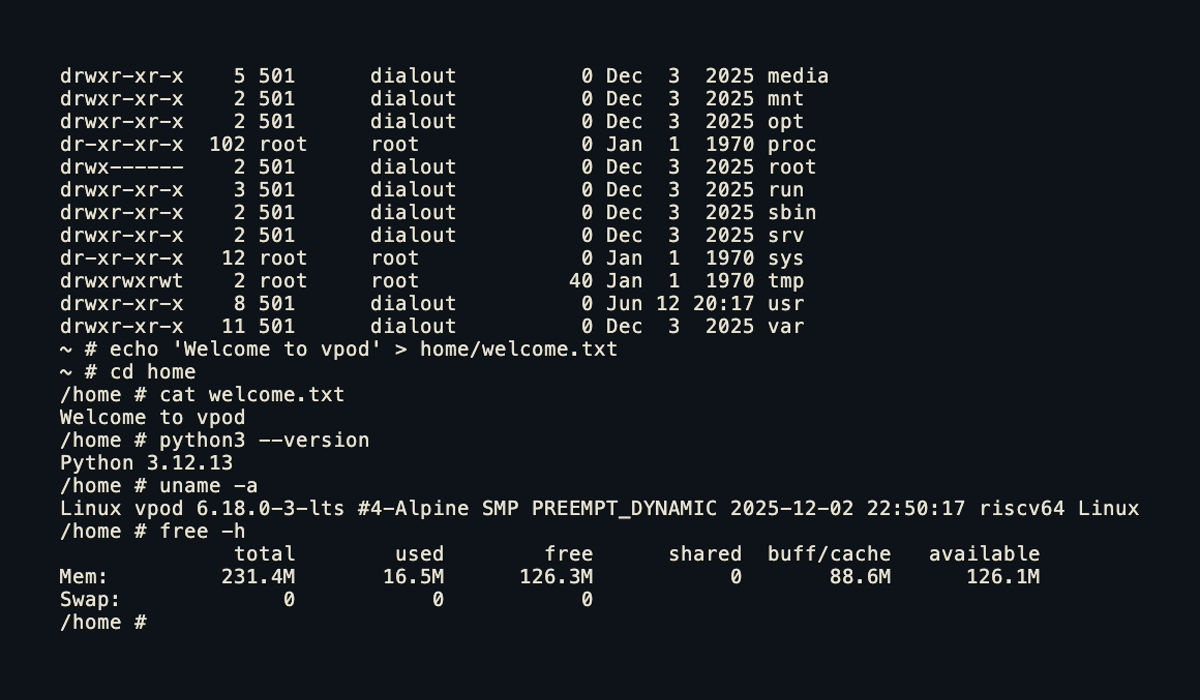 capsulerun/vpod
信頼できないプロセスを実行するための、軽量で安全なLinuxサンドボックス。ブラウザとサーバーの両方で動作します。
 lightless-labs/third-thoughts
学際的なコーパス分析を通じてAIエージェントの行動パターンを分析するための研究ツールキット。セッションログを解析し、23の分析手法を実行し、LLMを活用したナラティブレポートを生成する。
 aperocky/bepr
アウトバウンドインターネットアクセスを持つホストに到達するための、最小限の認証付きリバースシェルフレームワーク。
 nmap/nmap
高性能なネットワーク発見およびセキュリティ監査ツール。高度なポートスキャン、OS検出、サービスバージョン検出、スクリプト可能なNSEエンジンを備え、自動化された偵察と脆弱性評価を実現します。
 praetorian-inc/wasmforge
WasmForge — Go および C# プログラムを、ポリモーフィックな出力を備えたシングルバイナリの WASM サンドボックス化ネイティブ実行ファイルにコンパイルします。
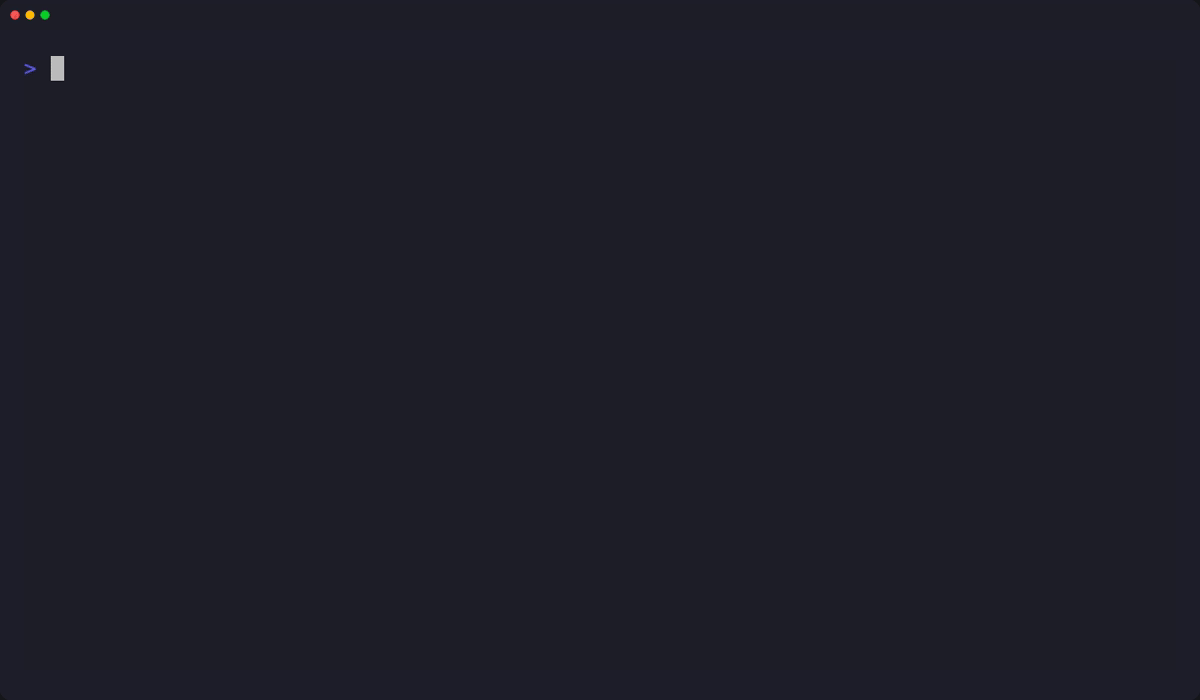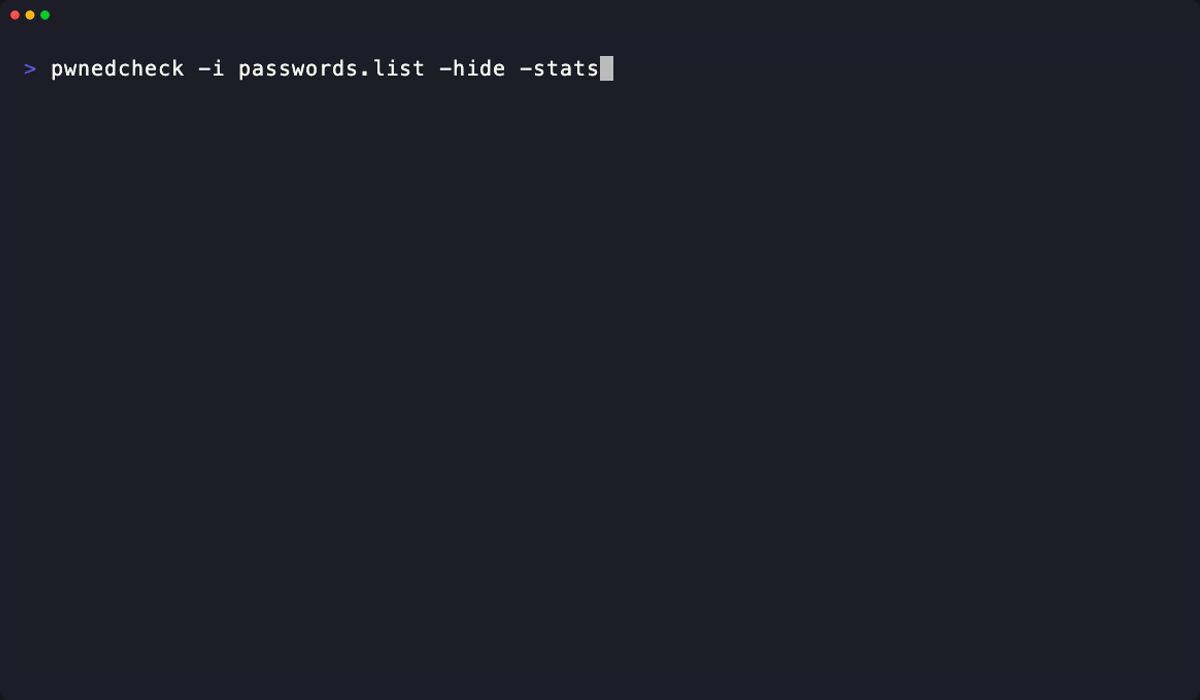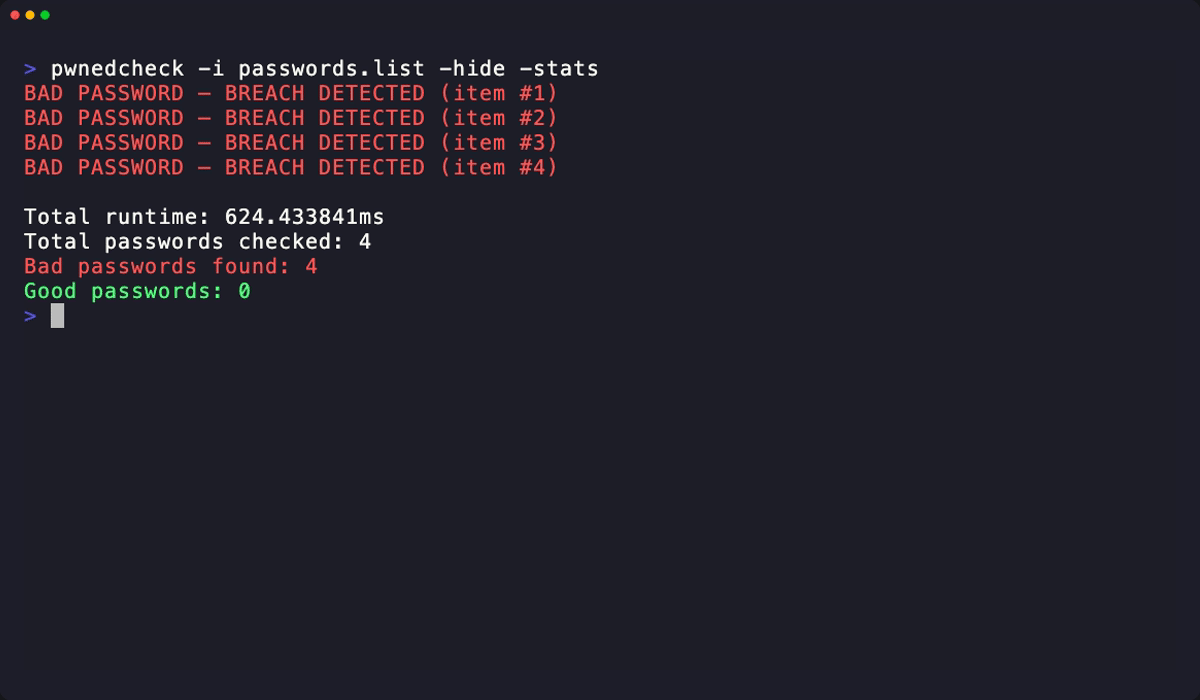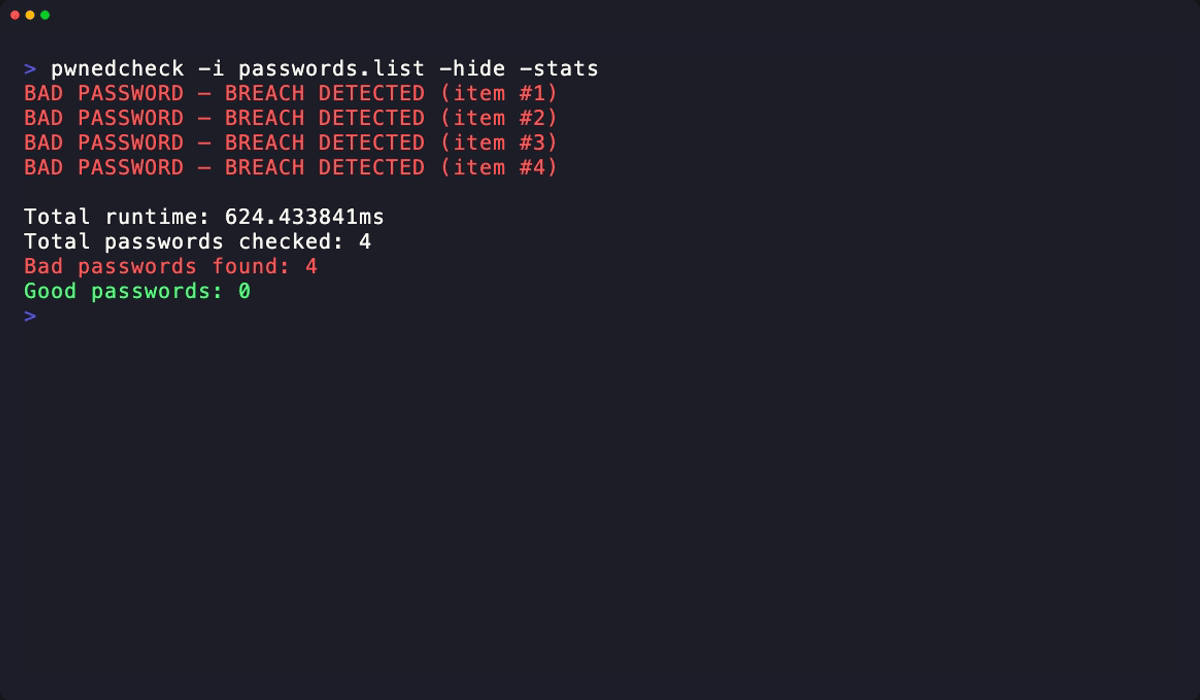 mohamedation/pwnedcheck
Have I Been Pwned(HIBP)APIを使用して、パスワードがデータ侵害で漏洩したかどうかを確認するコマンドラインツール。
 microsoft/secureboot_objects
Microsoftの厳選されたセキュアブートオブジェクト(KeK、Db、Dbx)のリポジトリで、ファームウェアおよびランタイム向けに、透過的な失効更新とプラットフォームレベルのブートセキュリティを実現します。
 nirvanaon/now
NØWは、生のシェルコードバイトを自然な英語の散文に変換する、単語ベースのシェルコードエンコード・難読化ツールです。