#1
脅威フィード、侵害指標(IOC)、および攻撃トレンドを収集、分析、および運用するためのツール。
Kitploit おすすめ

 mandiant/citrix-ioc-scanner-cve-2023-3519
Citrix ADCアプライアンスにおけるCVE-2023-3519の悪用から侵害の痕跡を検出し、ライブ分析とフォレンジックイメージ分析をサポートするBashベースのスキャナー。
 deadbits/yara-rules
個別の研究から収集されたYARAシグネチャのコレクション
 rcesecurity/advisories
Security Advisories
 playtikaoss/leaktopus
GitHubおよびペーストサイト向けの自動シークレット・漏洩検出スキャナー。ヒューリスティックフィルタリング、Shhgit/TruffleHogによるIOLエンリッチメント、ELKベースの検索・通知機能を備えています。
 cisagov/check-your-pulse
このユーティリティは、Pulse Secure VPNアプライアンスのログファイルにCVE-2019-11510に関連する侵害指標(IOC)が存在するかどうかを判断するのに役立ちます。
 ansvar-systems/eu_compliance_mcp
EU向けコンプライアンスMCPサーバー
 soteria-security/hafnium-ioc
CVE-2021-26855、CVE-2021-26857、CVE-2021-26858、CVE-2021-26865 の悪用の痕跡を特定するための PowerShell スクリプト
 kolya5544/bearftp
.NET Core (C#) で書かれた、Linux と Windows の両方に対応したハニーポット FTP サーバー。
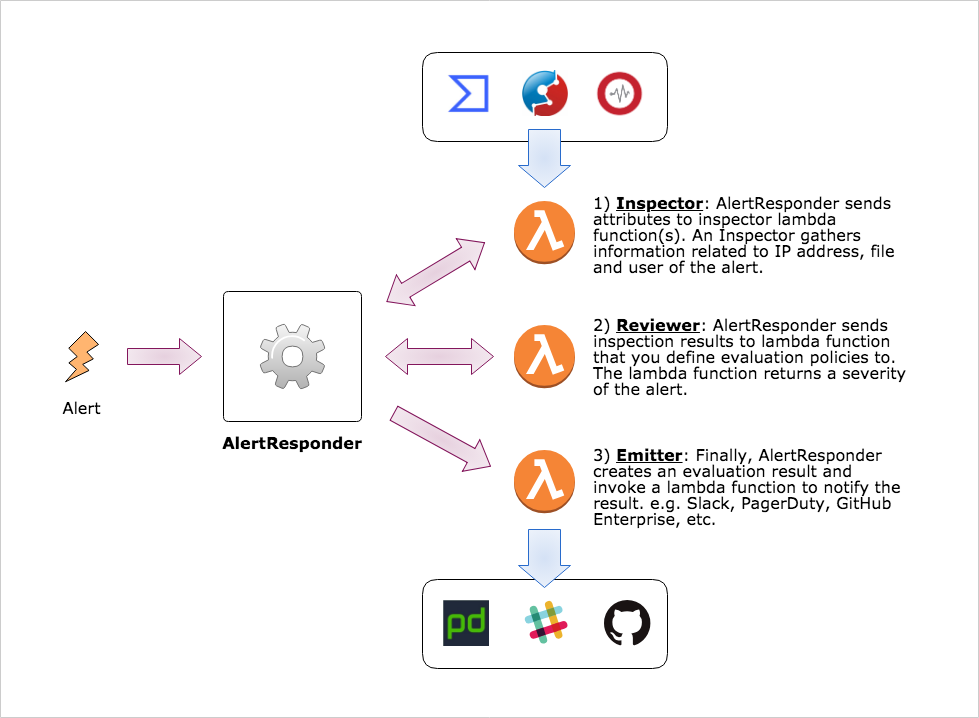 m-mizutani/alertresponder
AWS Serverless Application Modelによる自動セキュリティアラート応答フレームワーク
 mellow-hype/c2finder
BroログからシンクホールされていないC&C IPを探します(Bambanek ConsultingのC&Cマスターリストより)
 jxlil/pwndb
Torベースの漏洩認証情報検索ツールで、pwndb2隠しサービスにクエリを送信し、データ侵害で露出したメールアドレスとパスワードを発見します。ワイルドカード検索およびパスワードベースの検索をサポートしています。
 michaelsanford/log4shell-honeypot
CVE-2021-44228 向け Docker化されたハニーポット.
 przemoc/xz-backdoor-links
apocalypxze: xzバックドア (2024)、別名CVE-2024-3094関連リンク
 lopqto/cve-2021-41773_honeypot
Apache HTTP Serverのパストラバーサル脆弱性CVE-2021-41773向けの軽量ハニーポットで、悪用試行の捕捉とログ記録を目的として設計されています。
 spinfosecurity/bas-guardian
ビルディングオートメーションシステム向けの無料BACnet/BMS脆弱性スキャナー。PowerShellまたはBashでCVE-2026-3611(CVSS 10.0)、CVE-2026-24060、および露出したHVAC/BASコントローラーを検出します。
 leetxyz/cve-2021-44228-advisories
企業アドバイザリー一覧 log4j